LNK الحماية من الرسائل المزعجة: وداعًا للحسابات الوهمية ولسبام نموذج الاتصال
توقف LNK الحماية من الرسائل المزعجة الروبوتات التي تملأ نموذج الاتصال في متجركم بالروابط، وتنشئ حسابات عملاء وهمية، وتسجل عناوين زائفة في نشرتكم البريدية. تعمل الوحدة منذ تثبيتها، من دون كابتشا يحلها عملاؤكم ومن دون Google، وتتيح لكم إضافة Google reCAPTCHA v2 أو v3، أو Cloudflare Turnstile، إن شئتم. وحدة مخصصة لـ PrestaShop 9، تدعم تعدد المتاجر، بالفرنسية والإنجليزية والعربية.
- الإصدار 1.1.5 · PrestaShop من 1.7.6 إلى 8.x
- الإصدار 1.9.7 · PrestaShop 9
- PrestaShop من 1.7.6 إلى 9.x
- PHP من 7.1 إلى 8.4
- بدون تعديل على النواة
لقطات الشاشة
النقاط الرئيسية
- تحمي نموذج الاتصال وإنشاء الحساب والنشرة البريدية وتسجيل الدخول ونسيت كلمة المرور
- كخيارات: إنشاء الحساب أثناء الطلب (مسار PrestaShop وOne Page Checkout) وتنبيه «أعلمني عند توفره»
- تعمل منذ التثبيت، من دون مفتاح ومن دون كابتشا يجب حلها ومن دون Google
- Google reCAPTCHA v2 أو v3، أو Cloudflare Turnstile دون Google، كخيار
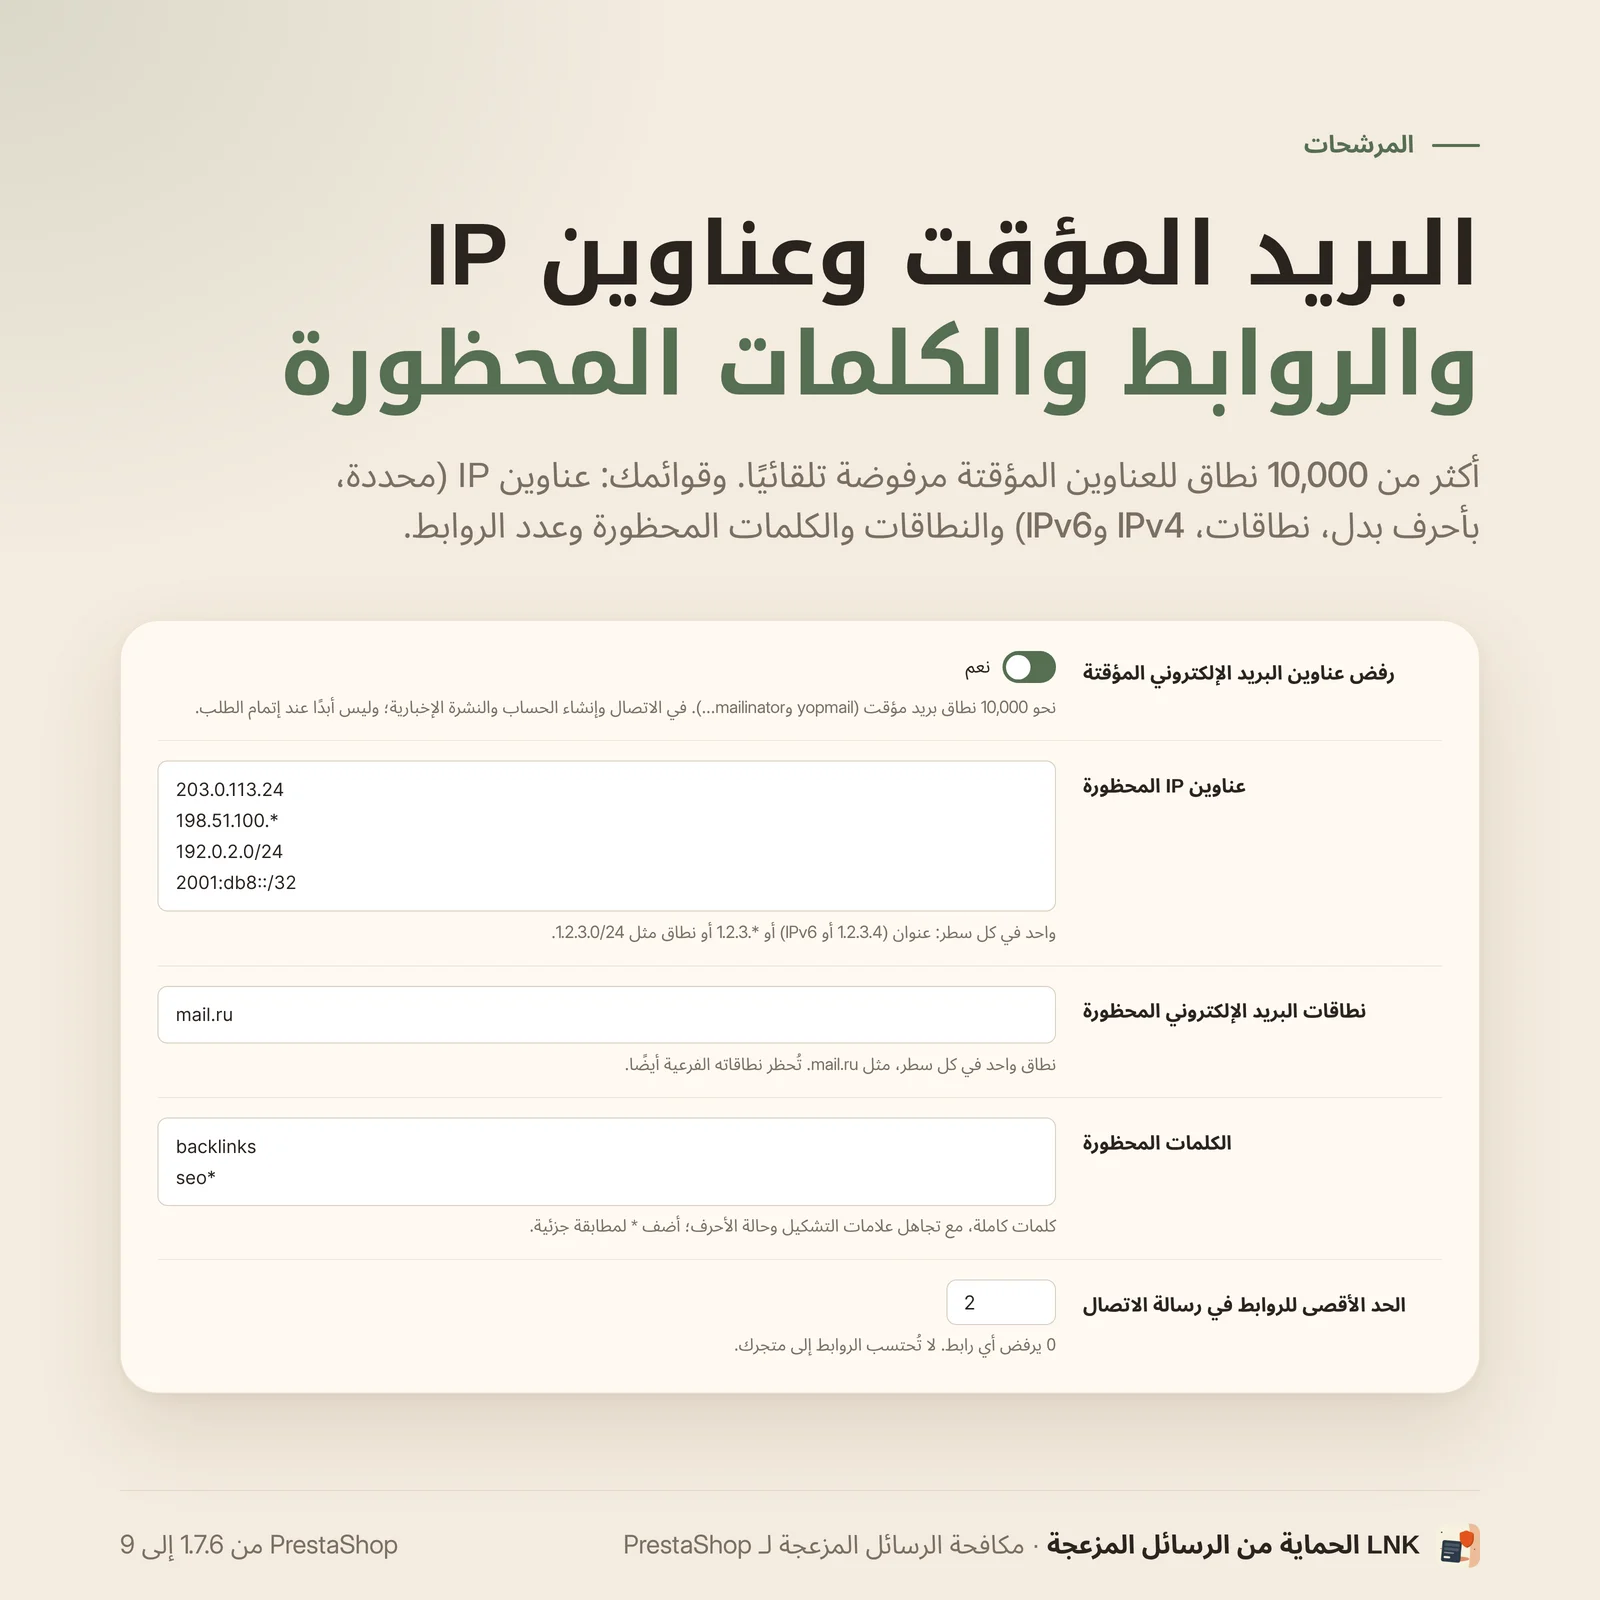
- عناوين IP المحظورة: عناوين وأحرف بدل ونطاقات، IPv4 وIPv6
- رفض أكثر من 10 000 نطاق لعناوين البريد المؤقتة
- قائمة سوداء للعناوين والنطاقات والأنماط، ونطاقات مقبولة دائمًا
- حد أقصى لعدد الروابط وكلمات محظورة في الرسائل والأسماء
- لا تحظر أي مشترٍ حقيقي أثناء الطلب أبدًا
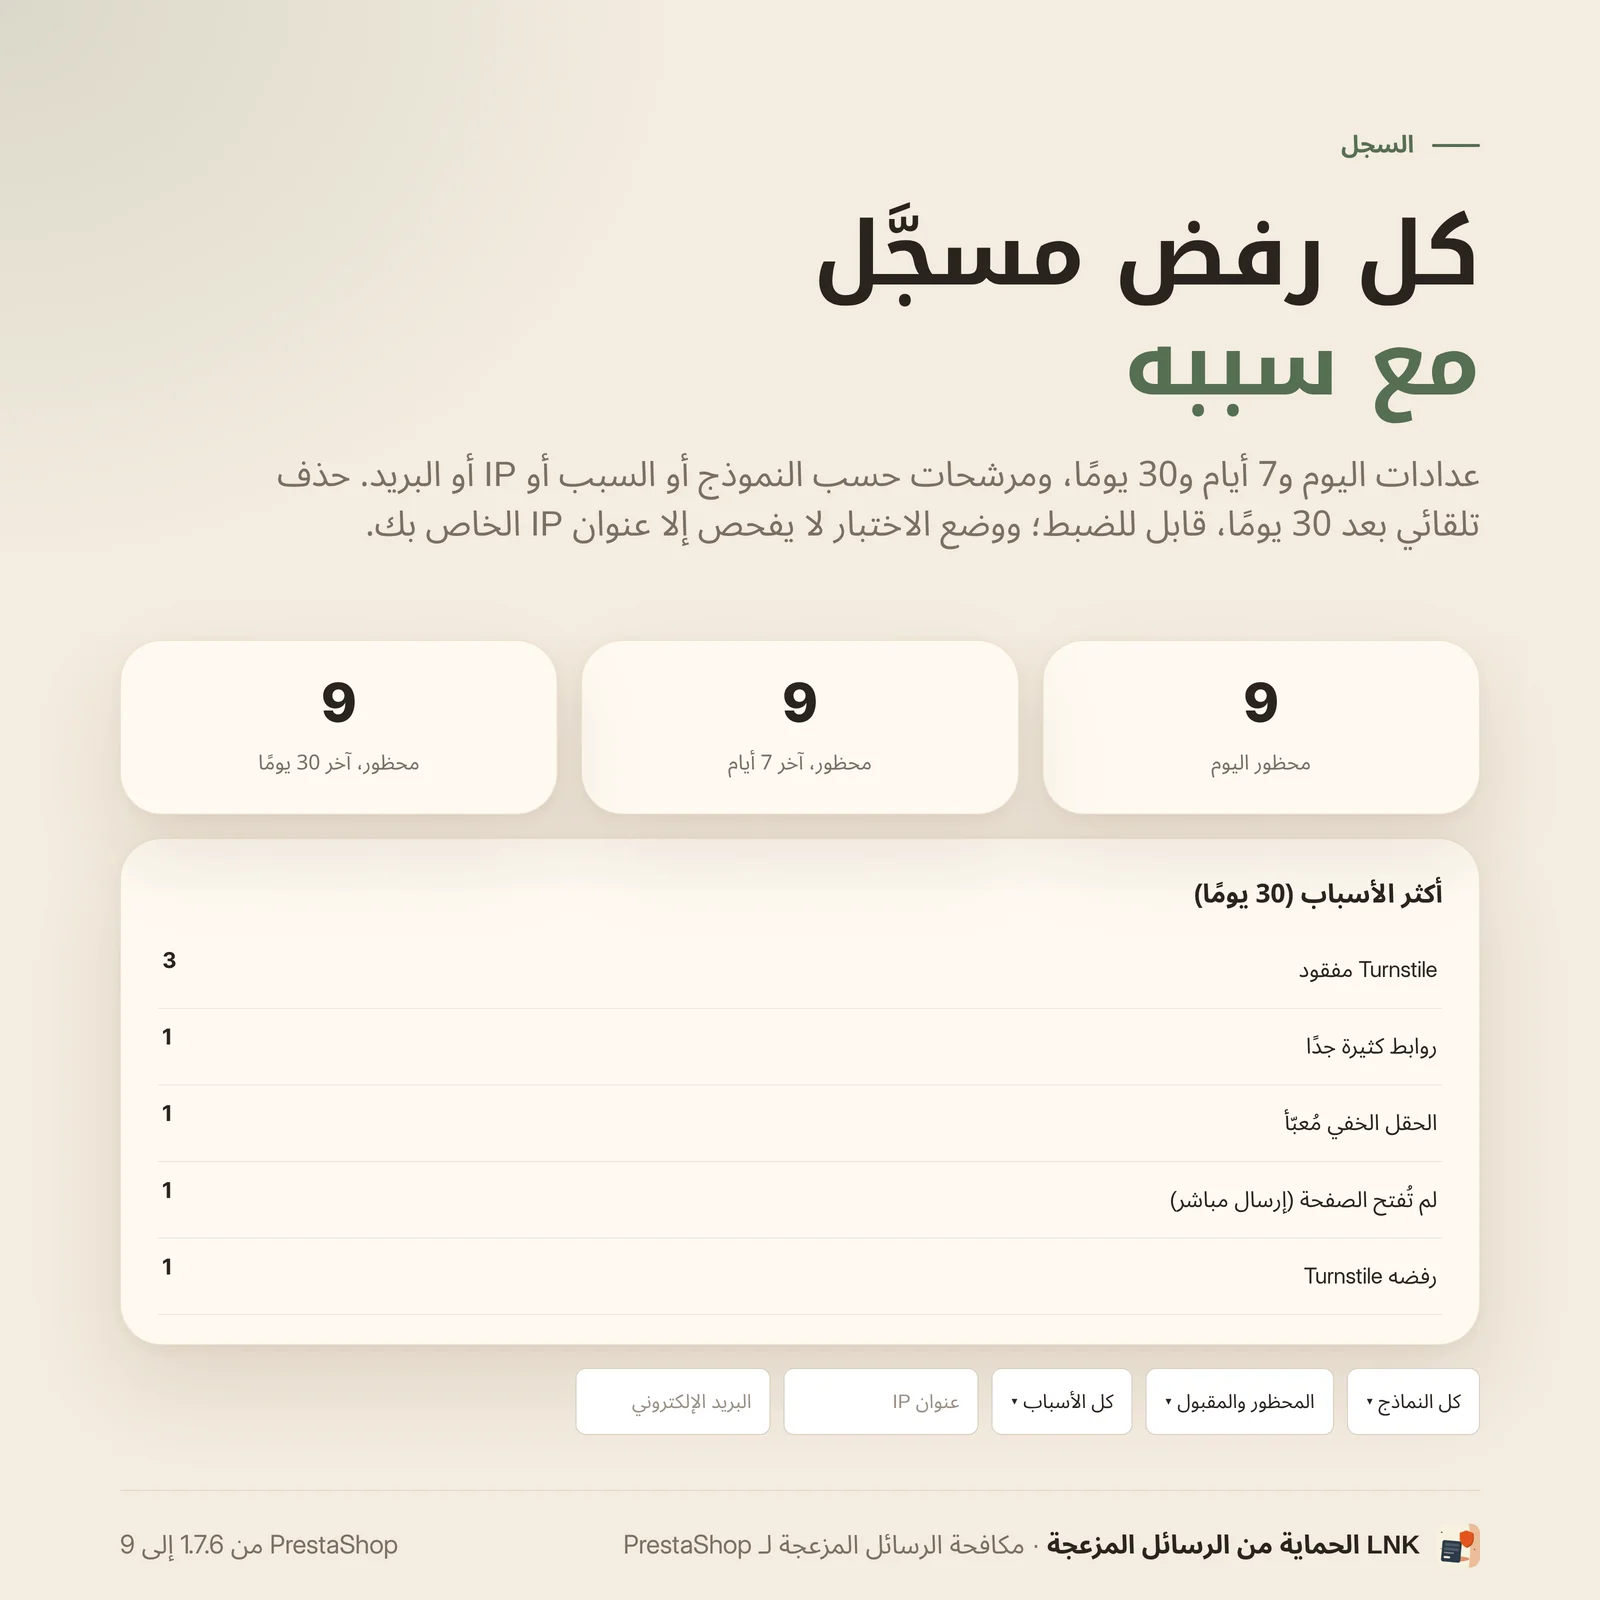
- سجل للرفض مع عدادات ومرشحات وتنظيف تلقائي
- وضع اختبار مقصور على عناوين IP الخاصة بكم
- تعدد المتاجر: إعدادات ومرشحات وسجل خاصة بكل متجر
- الواجهة والرسائل الموجهة إلى الزوار بالفرنسية والإنجليزية والعربية
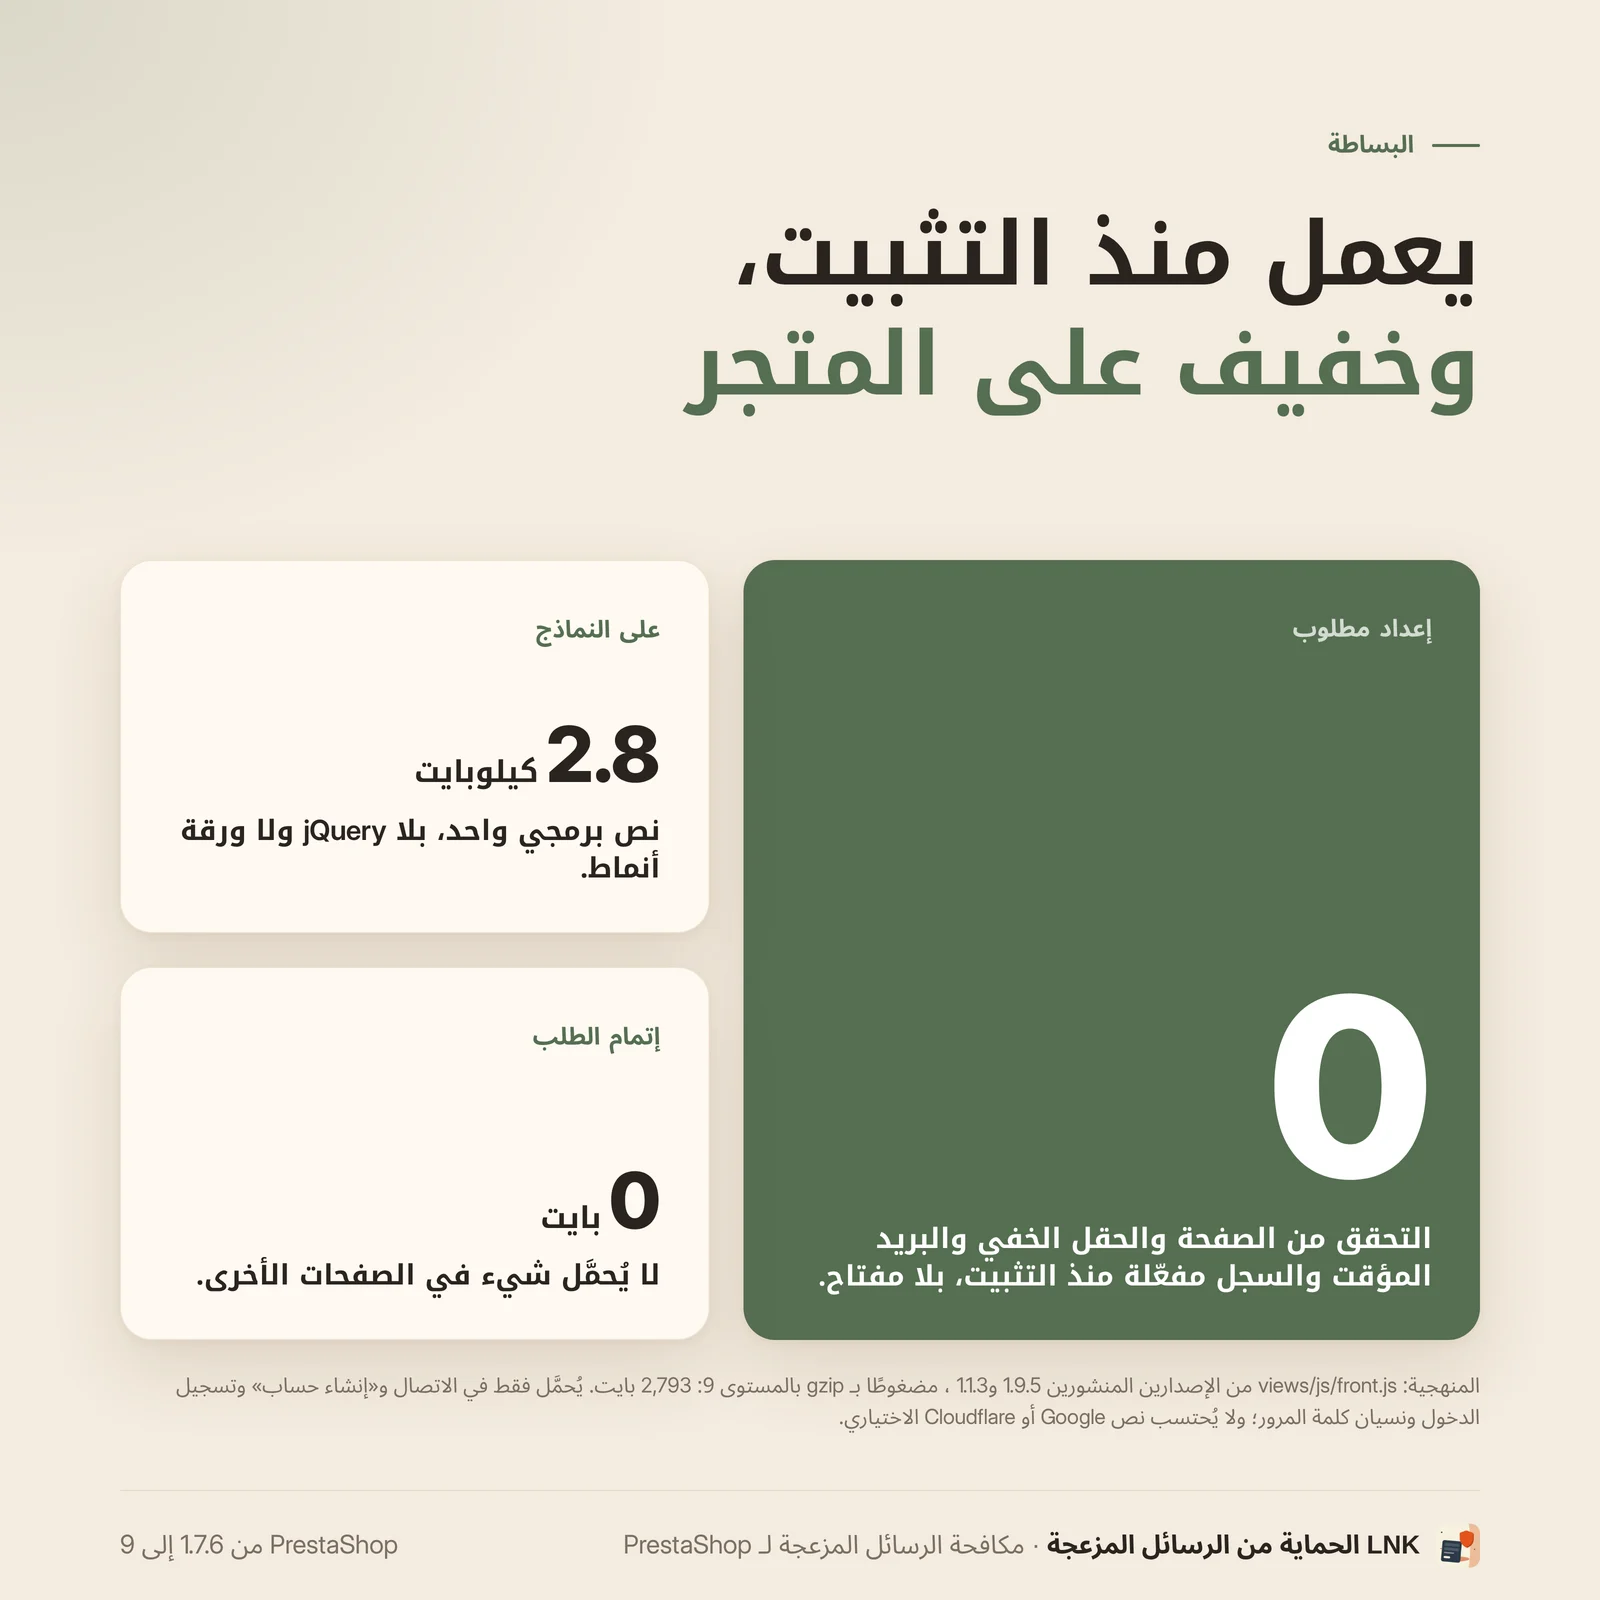
- 2.8 كيلوبايت من JavaScript، بلا ورقة أنماط، بلا jQuery، ولا شيء في الصفحات الأخرى
- بلا override، من PrestaShop 9.0 إلى 9.x، ومن PHP 8.1 إلى 8.4
لماذا يتلقى متجركم رسائل مزعجة وحسابات وهمية
نماذج متجر PrestaShop متاحة للجميع: نموذج الاتصال، وصفحة «إنشاء حساب»، والاشتراك في النشرة البريدية، وتنبيه «أعلمني عند توفره» في صفحة المنتج. ترسلها الروبوتات بأعداد كبيرة، من دون أن تفتح الصفحة أصلًا، لنشر روابط أو تجربة عناوين أو ملء قائمة عملائكم.
والنتيجة معروفة: صندوق وارد مليء برسائل محشوة بالروابط، وقائمة عملاء ملوثة بحسابات وهمية، وقائمة نشرة بريدية تتضخم بعناوين لن تفتح رسالة واحدة وتضر بسمعة مراسلاتكم.
النماذج المحمية
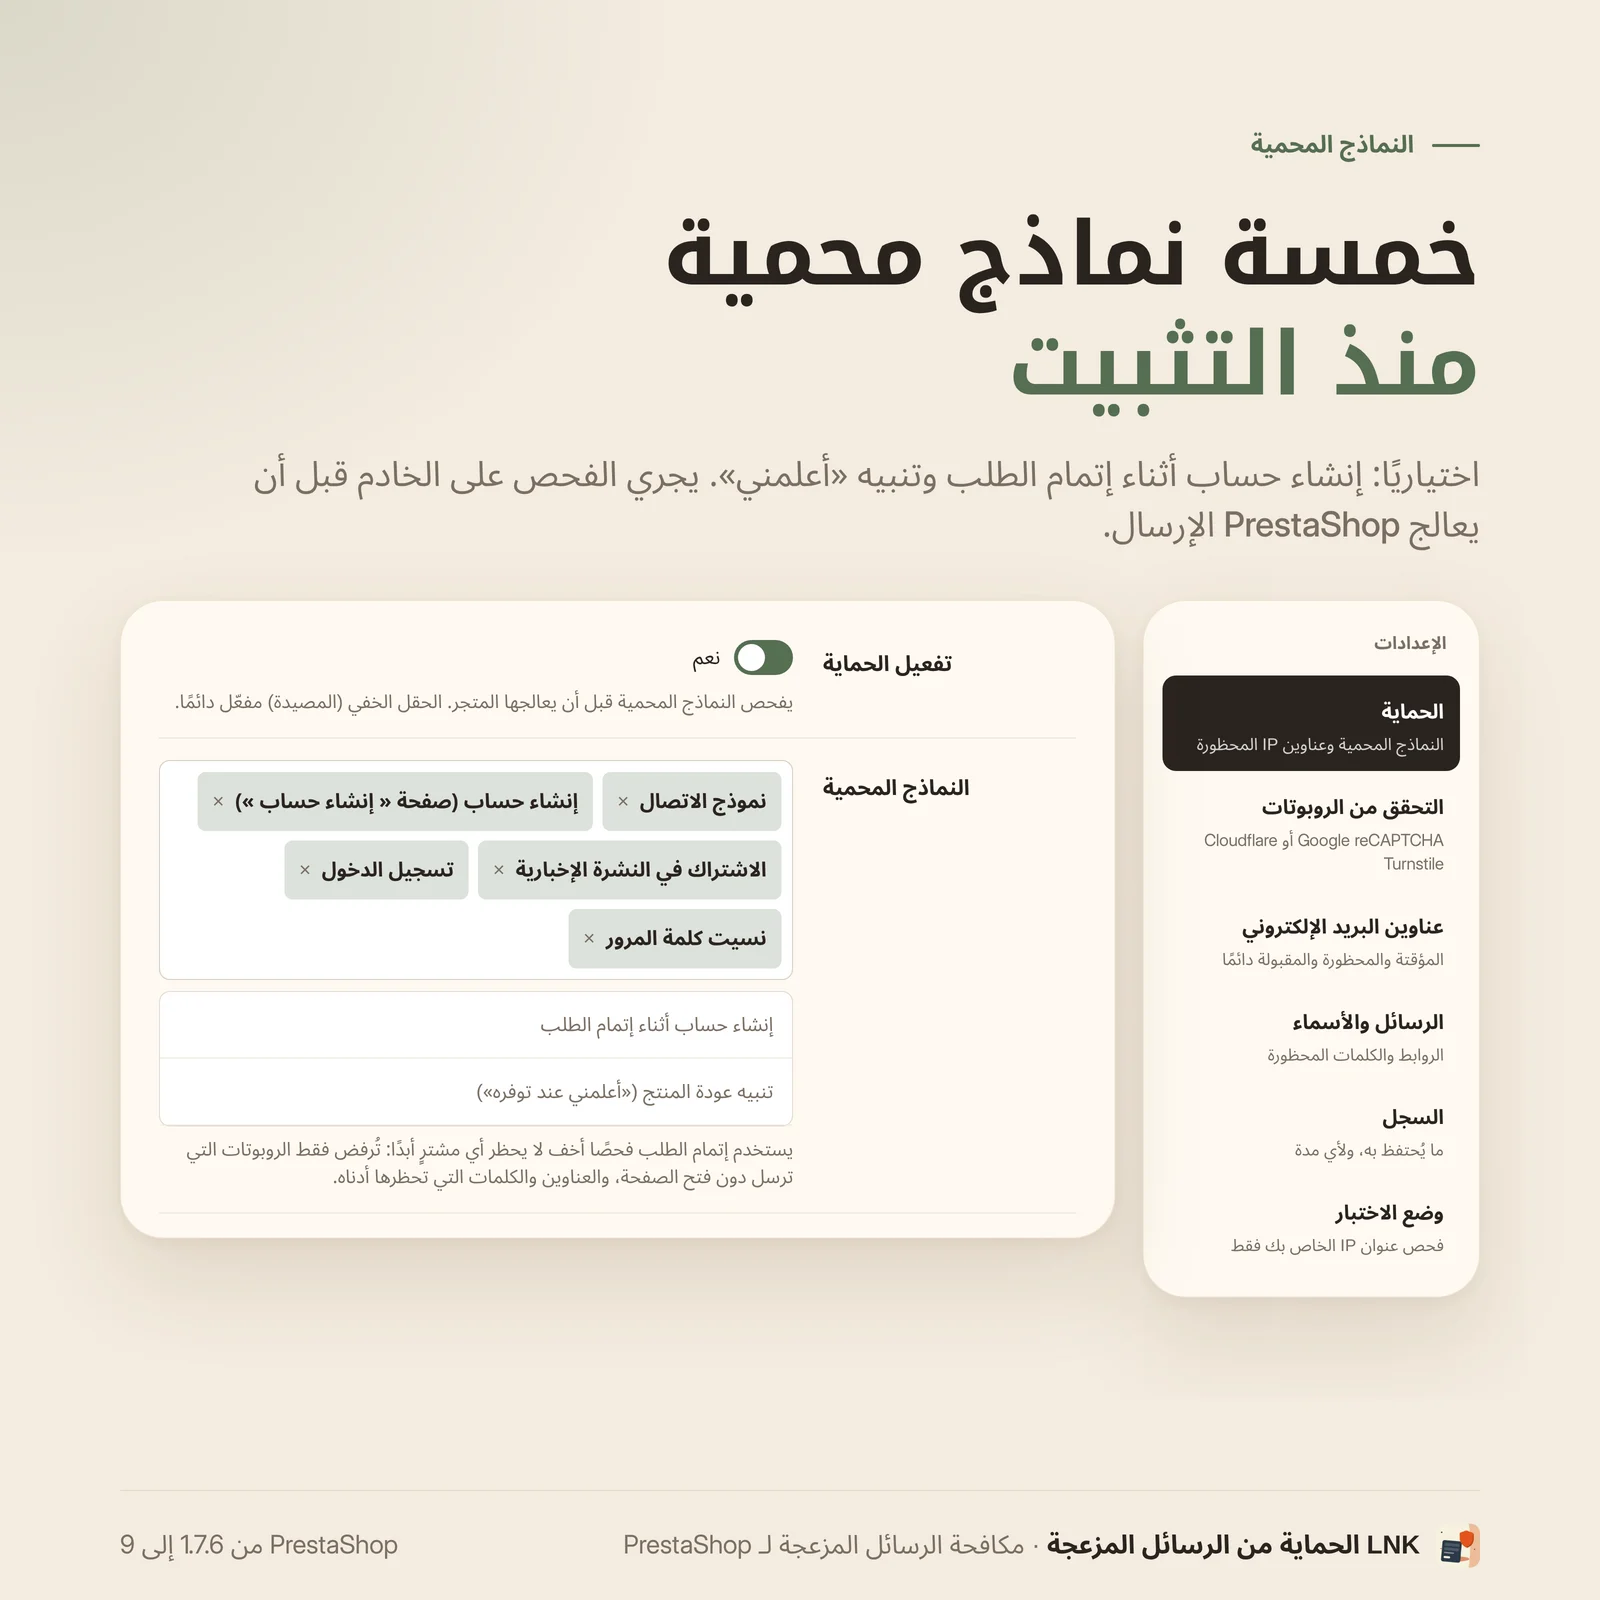
حددوا في لوحة الإدارة النماذج التي تريدون حمايتها. هذه النماذج الخمسة محمية منذ التثبيت:
- نموذج الاتصال؛
- صفحة «إنشاء حساب»؛
- الاشتراك في النشرة البريدية (وحدة PrestaShop
ps_emailsubscription، النموذج والإرسال عبر AJAX)؛ - تسجيل الدخول، بما في ذلك من تبويب «تسجيل الدخول» في مسار الطلب؛
- نسيت كلمة المرور.
وكخيارات غير مفعّلة افتراضيًا:
- إنشاء الحساب أثناء الطلب، في مسار الطلب الخاص بـ PrestaShop وفي وحدة PrestaShop One Page Checkout؛
- تنبيه عودة المنتج إلى المخزون («أعلمني عند توفره»، وحدة PrestaShop
ps_emailalerts، إرسال عبر AJAX من صفحة المنتج): رمز الصفحة، وعناوين IP المحظورة، ومرشحات البريد الإلكتروني. ويظهر الرفض في رسالة الخطأ الخاصة بالوحدة نفسها، على Classic كما على Hummingbird.
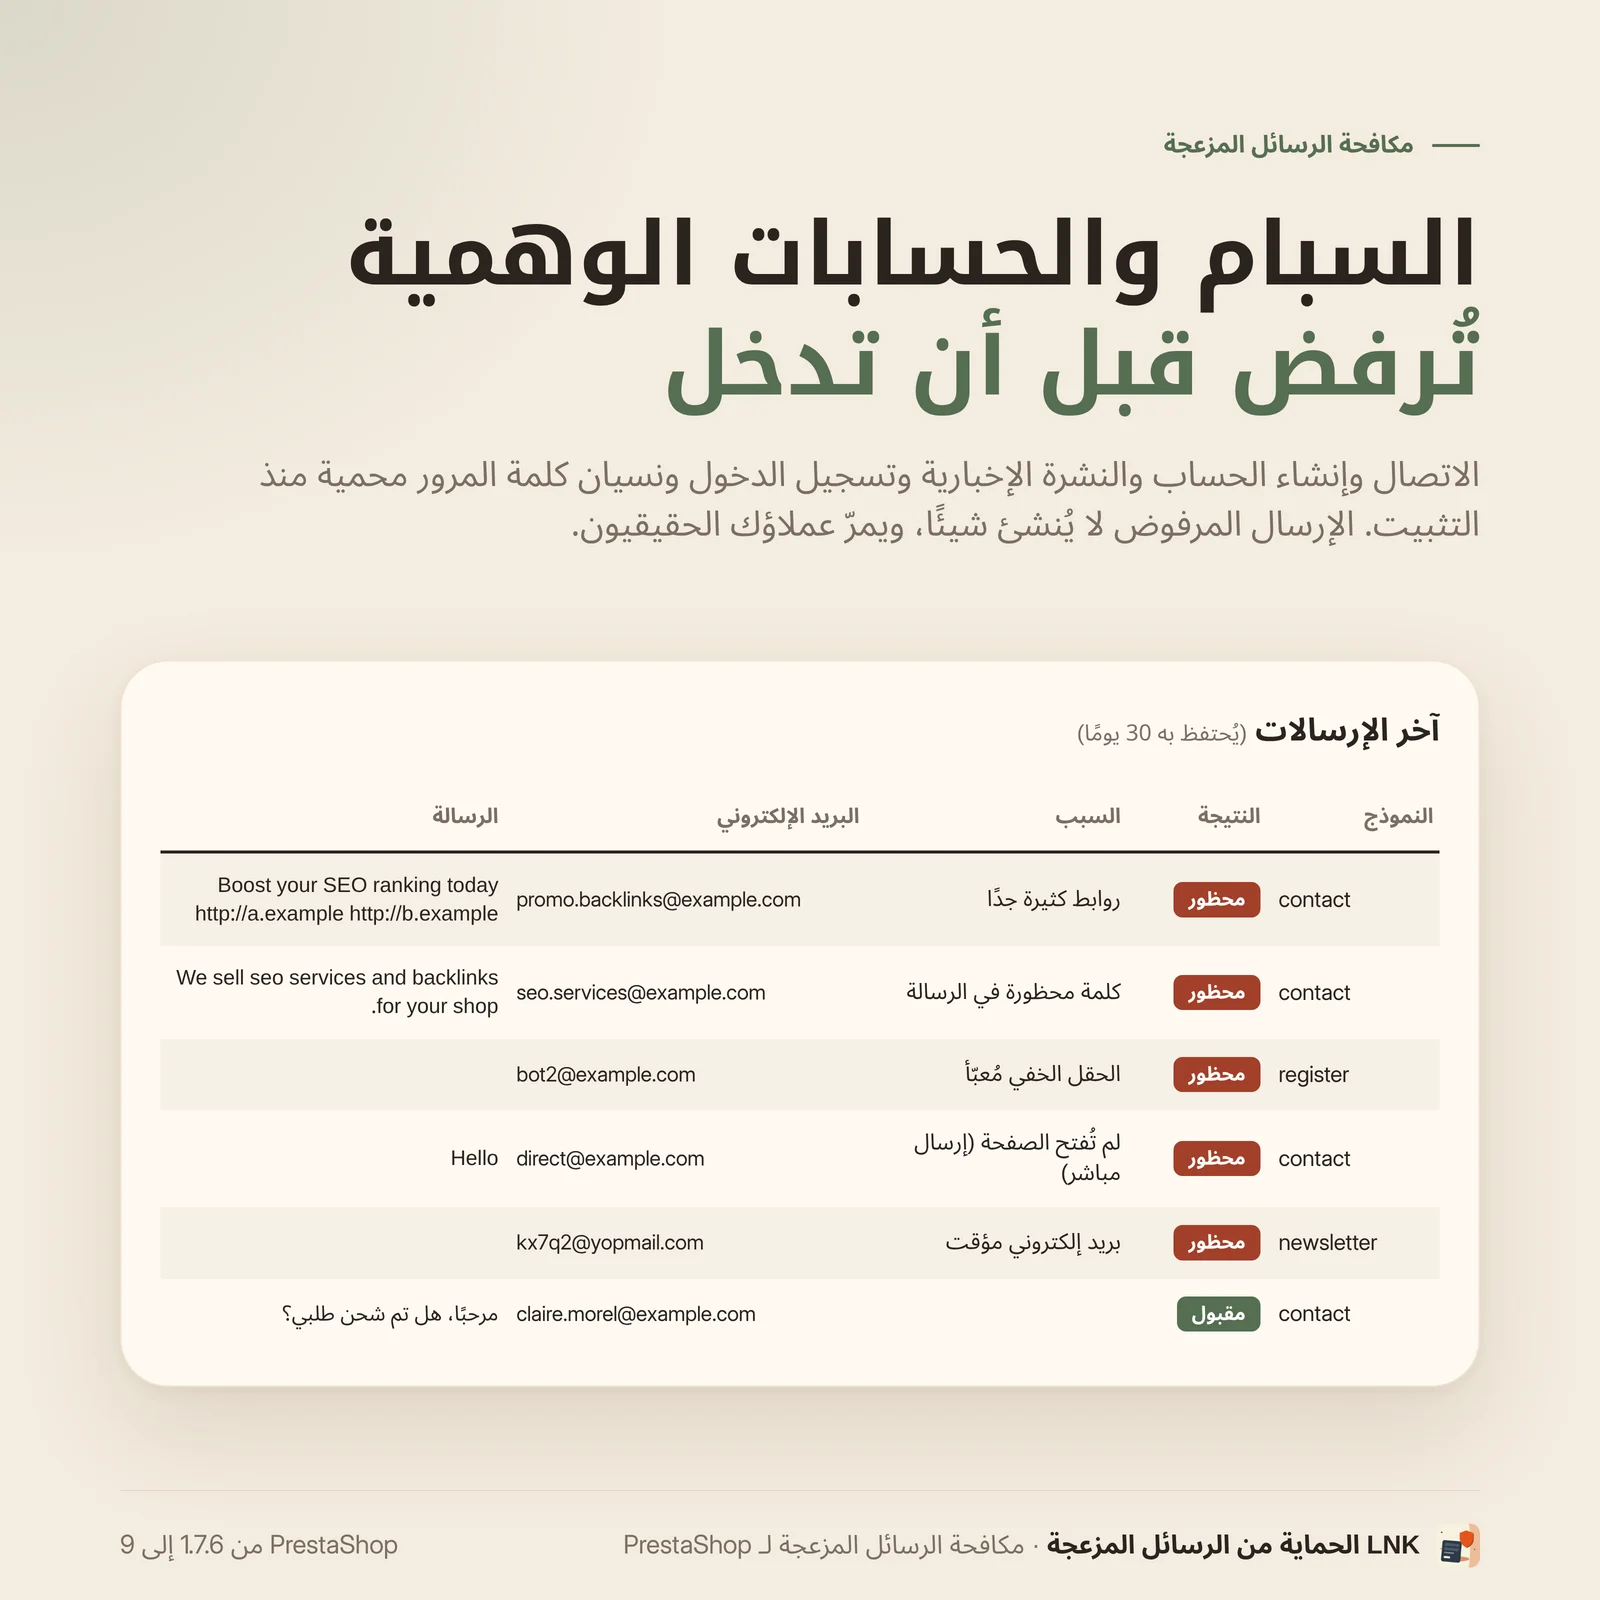
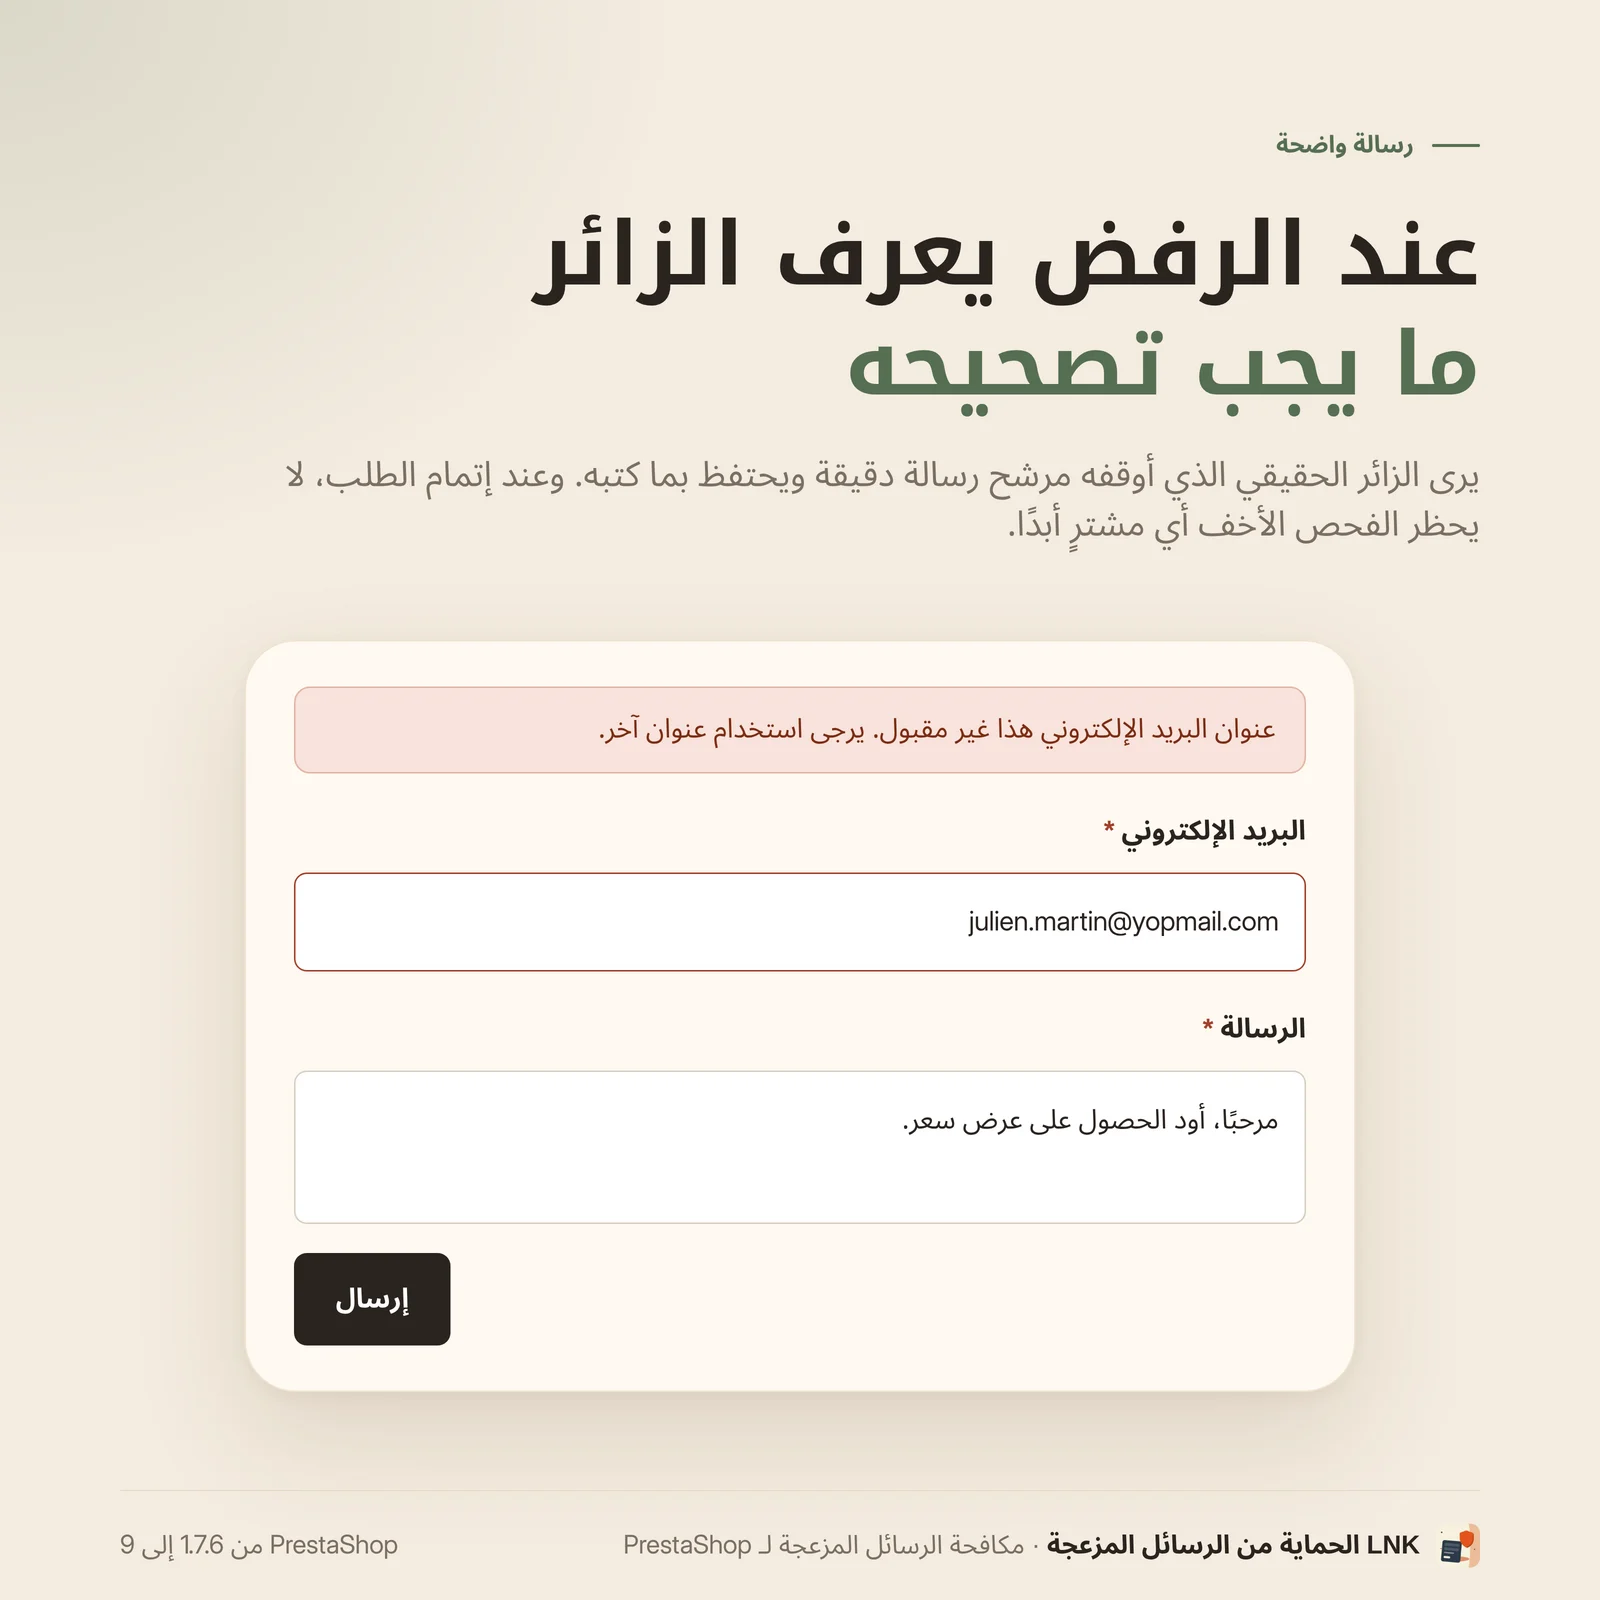
يجري التحقق على الخادم، قبل أن يعالج PrestaShop الإرسال. والإرسال المرفوض لا يُنشئ شيئًا: لا رسالة ولا عميل ولا مشترك ولا تنبيه. ويحتفظ الزائر بما كتبه ويرى رسالة واضحة.
مكافحة السبام بكابتشا أو من دونها: مصيدة العسل، reCAPTCHA أو Cloudflare Turnstile
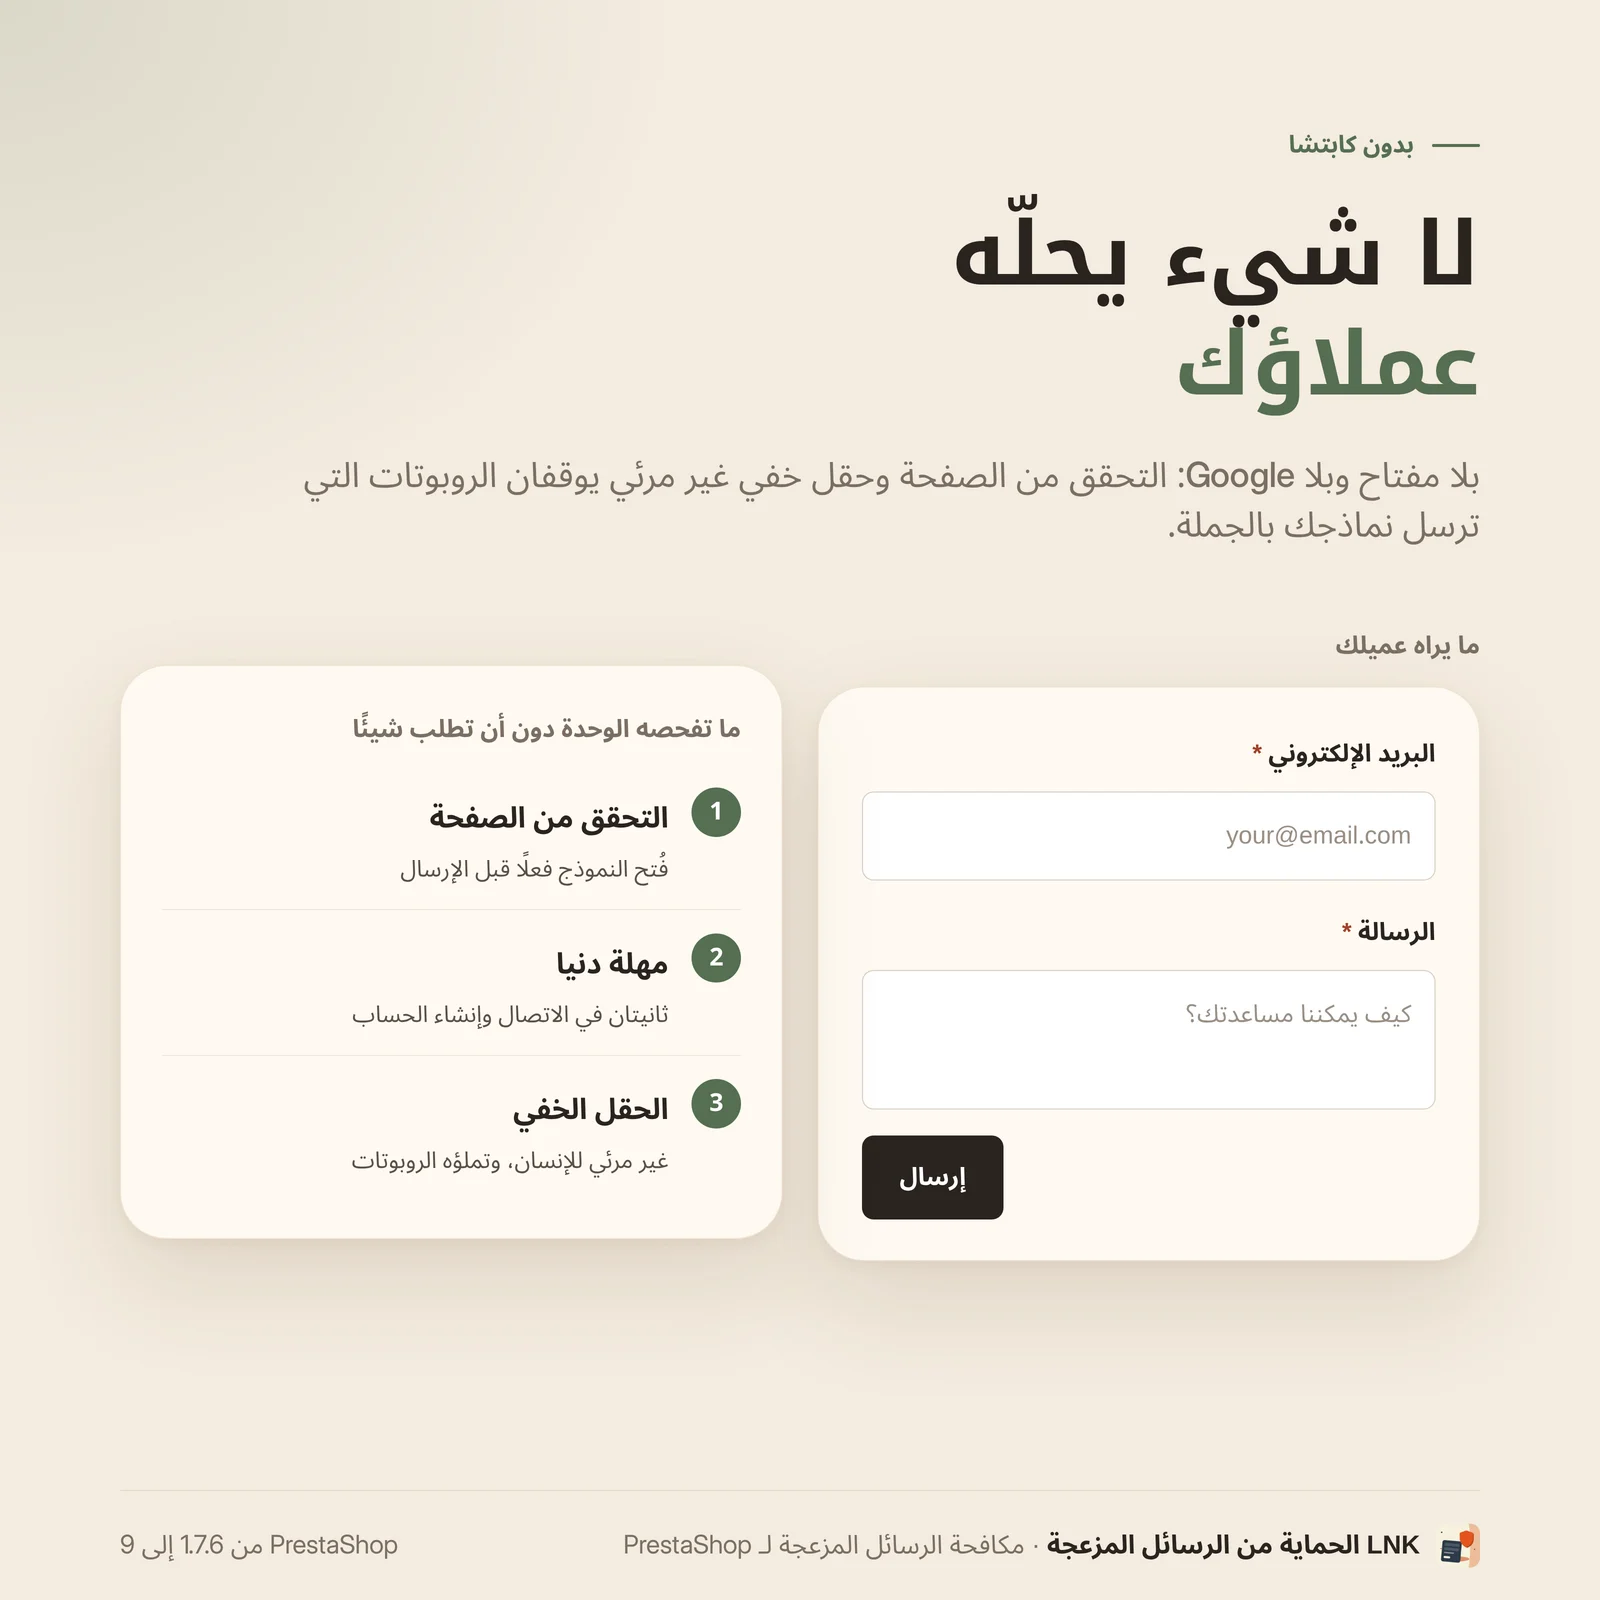
حمايتان تعملان من دون مفتاح ومن دون أن تطلبا شيئًا من الزائر:
- رمز الصفحة: يُحفظ وقت عرض النموذج في ملف تعريف الارتباط الخاص بـ PrestaShop. ويُرفض الروبوت الذي يرسل النموذج من دون أن يفتح الصفحة. وفي نموذج الاتصال وإنشاء الحساب، يُرفض أيضًا الإرسال الذي يتم بعد أقل من ثانيتين من العرض؛
- حقل مصيدة العسل، غير مرئي للإنسان، تملؤه الروبوتات.
ومع المرشحات الموصوفة أدناه، تكفي هذه الحمايات متجرًا لا يريد أي خدمة من Google.
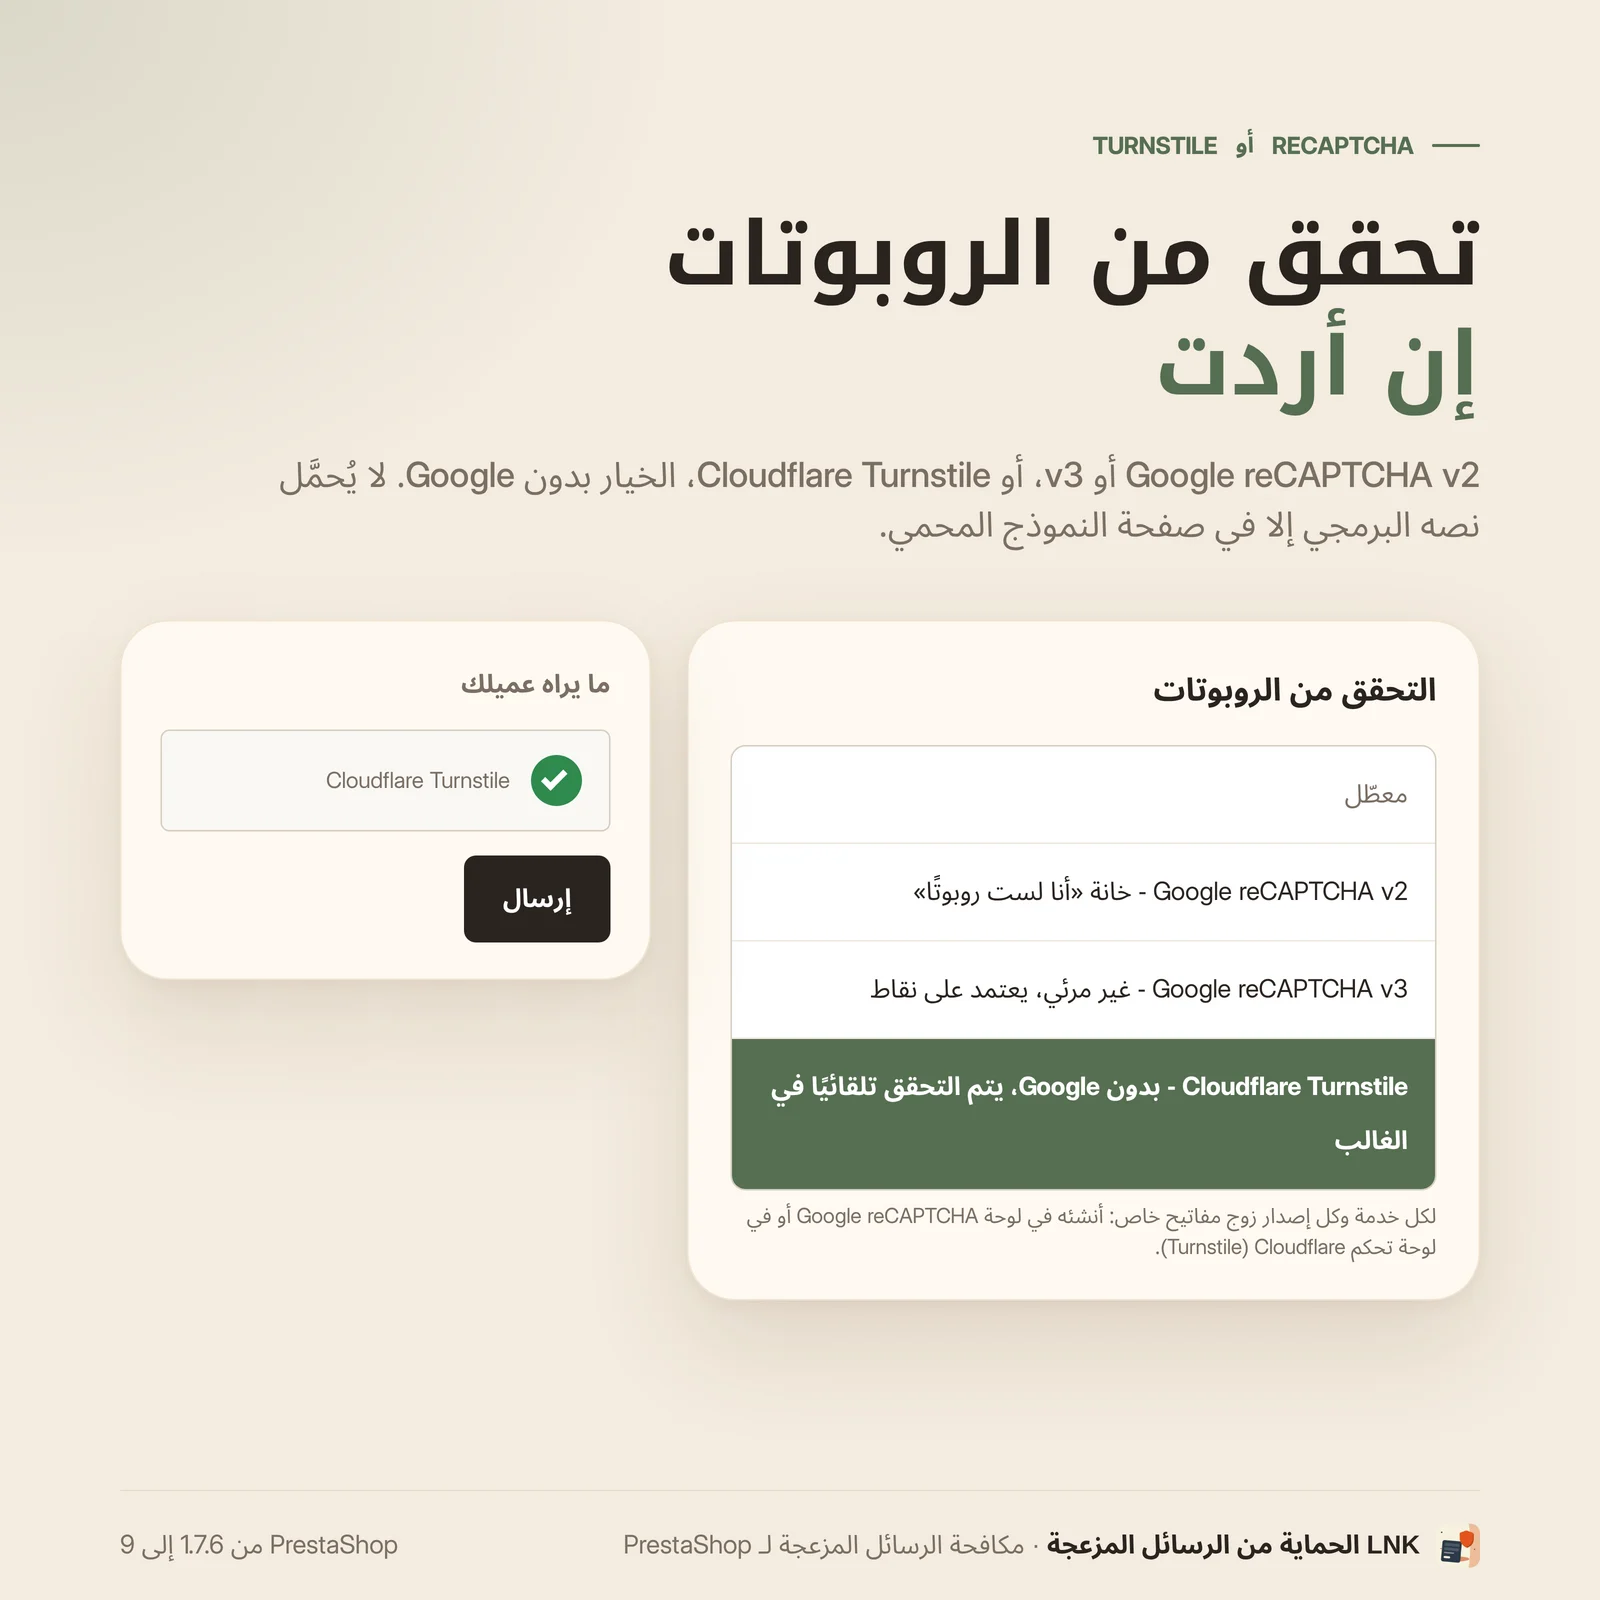
وللمزيد من الحماية في نموذج الاتصال وإنشاء الحساب، فعّلوا التحقق من الروبوتات، حسب اختياركم:
- Google reCAPTCHA v2 (مربع «أنا لست روبوتًا»)؛
- Google reCAPTCHA v3 (غير مرئي، مع حد أدنى للنتيجة قابل للضبط)؛
- Cloudflare Turnstile، الخيار دون Google: يظهر مثل مربع v2، فوق زر الإرسال، ويُحدَّد تلقائيًا في أغلب الأحيان.
لكل خدمة زوج مفاتيح خاص بها، ولا يُحمَّل سكربتها إلا في صفحة النموذج المحمي. وفي تسجيل الدخول ونسيت كلمة المرور، يكون التحقق خيارًا مستقلًا، معطلًا افتراضيًا. أما النشرة البريدية، الموجودة في كل الصفحات، وتنبيه عودة المنتج إلى المخزون، فلا يستعملانه أبدًا. ويُفحص الرد على الخادم؛ وإذا لم تستجب Google أو Cloudflare، يُرفض الإرسال: لا يمر الروبوت أثناء انقطاع الخدمة.
مرشحات عناوين IP وعناوين البريد الإلكتروني والرسائل
ترفض الوحدة الإرسال أيضًا بحسب مصدره ومحتواه:
- عناوين IP المحظورة: عنوان في كل سطر، عنوان مطابق (IPv4 أو IPv6)، أو حرف بدل (
1.2.3.*) أو نطاق (1.2.3.0/24،2001:db8::/32). يجري فحصها أولًا، في كل النماذج المحمية، بما فيها مسار الطلب وتنبيه عودة المنتج إلى المخزون. ويُرفض السطر المكتوب بشكل خاطئ عند الحفظ؛ - عناوين البريد المؤقتة: أكثر من 10 000 نطاق لعناوين مؤقتة (القائمة العامة
disposable-email-domains، برخصة CC0، مرفقة بالوحدة) في نموذج الاتصال وإنشاء الحساب والنشرة البريدية وتنبيه عودة المنتج إلى المخزون؛ - قائمتكم السوداء: عناوين، ونطاقات (مع نطاقاتها الفرعية)، وأنماط (
*@*.ru)؛ - نطاقات مقبولة دائمًا، لتصحيح رفض خاطئ؛
- حد أقصى لعدد الروابط في رسالة الاتصال (2 افتراضيًا)؛ ولا تُحتسب الروابط إلى متجركم؛
- كلمات محظورة في رسالة الاتصال وفي الاسم الأول واسم العائلة لحساب جديد، ككلمات كاملة، من دون اعتبار للحركات أو لحالة الأحرف.
والزائر الحقيقي الذي يرفضه مرشح يرى رسالة دقيقة («عنوان البريد الإلكتروني هذا غير مقبول») ويستطيع تصحيح ما كتبه. ولا يُرفض أبدًا عنوان حساب العميل المسجّل دخوله في تنبيه عودة المنتج إلى المخزون. ويرفض عنوان IP المحظور أيضًا العملاء الحقيقيين الذين يتشاركون الاتصال نفسه: انسخوا عنوان IP من السجل، واحظروا النطاقات بحذر.
سجل الرفض ووضع الاختبار
يُدوَّن كل رفض في سجل داخل لوحة الإدارة: النموذج، والسبب، وعنوان البريد الإلكتروني، وعنوان IP، والمتصفح، ومقتطف من الرسالة، ورد الخدمة عند تفعيل التحقق من الروبوتات (بما في ذلك نتيجة reCAPTCHA v3). ويسجّل الرفض بسبب عنوان IP المدخل المطابق من القائمة. وتُظهر عدادات (اليوم، 7 أيام، 30 يومًا) ما توقفه الوحدة. ويمكن تسجيل الإرسالات المقبولة أيضًا كخيار. ويُنظَّف السجل تلقائيًا بعد 30 يومًا (قابلة للضبط من 1 إلى 365)؛ ولا تُكتب فيه أي كلمة مرور أبدًا.
ويقصر وضع الاختبار عمليات التحقق على عناوين IP الخاصة بكم: تجربون الإعدادات على المتجر المباشر من دون إزعاج عملائكم. وتعرض صفحة الإعدادات عنوان IP الذي يراه PrestaShop.
عدم حظر أي مشترٍ أثناء الطلب أبدًا
تتبع حماية إنشاء الحساب أثناء الطلب قاعدة صارمة: عدم حظر مشترٍ حقيقي أبدًا. فهي لا ترفض إلا علامتين من علامات الروبوت: غياب رمز الصفحة، وامتلاء حقل مصيدة العسل. لا Google ولا Cloudflare، ولا حد أدنى للمدة (فالتعبئة التلقائية في المتصفح قد تكون فورية)، ولا قائمة للعناوين المؤقتة: تُطبَّق قوائمكم فقط (عناوين IP والبريد المحظورة). ولا تضيف الوحدة أي سكربت إلى صفحات الطلب.
خفيفة وسريعة
أرقام مقيسة على الإصدار 1.9.6 قبل النشر، مضغوطة بـ zlib بالمستوى 9؛ وستؤخذ من verification.json
عند النشر. يزن السكربت الوحيد للوحدة في واجهة المتجر، views/js/front.js، 2.8 كيلوبايت (2806
بايت). ولا تحمّل الوحدة أي ورقة أنماط في واجهة المتجر ولا تستعمل jQuery.
لا يُحمَّل هذا السكربت إلا في الصفحات التي تحمل نموذجًا محميًا: الاتصال، و«إنشاء حساب»، وتسجيل الدخول، ونسيت كلمة المرور. أما كل الصفحات الأخرى، بما فيها مسار الطلب، فلا تحمّل شيئًا: 0 بايت. وفي النشرة البريدية، يكتب الخادم حقل مصيدة العسل في HTML، من دون سكربت؛ ويُفحص تنبيه عودة المنتج إلى المخزون على الخادم، من دون تحميل أي شيء في صفحة المنتج. ولا يُحمَّل سكربت Google أو Cloudflare إلا إذا فعّلتم reCAPTCHA أو Turnstile، وفي هذه الصفحات نفسها فقط؛ ولا يُحتسب هنا. وتبقى قائمة النطاقات المؤقتة على الخادم ولا تُرسَل إلى المتصفح أبدًا.
ما لا تفعله الوحدة
لتشتروا عن بيّنة:
- لا تحدّ من عدد الإرسالات لكل زائر: أمام هجوم واسع، يظل جدار الحماية أو Cloudflare ضروريًا؛
- الروبوت الذي يقود متصفحًا حقيقيًا يجتاز رمز الصفحة؛ ويبقى reCAPTCHA أو Turnstile الأداة ضده في نموذج الاتصال وإنشاء الحساب؛
- تنبيه عودة المنتج إلى المخزون بلا كابتشا وبلا حقل مصيدة عسل: لا يتضمن قالب
ps_emailalertsنقطة ربط لهذا الحقل. ويعتمد على رمز الصفحة وعناوين IP المحظورة ومرشحات البريد الإلكتروني؛ - حظر عنوان IP يرفض كل من يستعمله، بمن فيهم العملاء الحقيقيون؛
- يجب ألا تُقدَّم صفحات النماذج (وكل صفحة تحمل النشرة البريدية) عبر تخزين مؤقت للصفحة كاملة؛
- تسجيل الدخول من مسار الطلب بلا تحقق من الروبوتات، وصفحات تسجيل الدخول وإنشاء الحساب الخاصة بـ One Page Checkout لا يشملها خيار «تسجيل الدخول»؛
- يجب تعطيل أي وحدة كابتشا أخرى، وإلا فحصت وحدتان النماذج نفسها.
التوافق مع PrestaShop 9
| PrestaShop | من 9.0 إلى 9.x |
| PHP | من 8.1 إلى 8.4 |
| القوالب التي تم التحقق منها | Classic وHummingbird (PrestaShop 9.2.0)؛ ميزات الإصدار 1.9.3 تم التحقق منها على Hummingbird |
| التحقق من الروبوتات | Google reCAPTCHA v2 أو v3، أو Cloudflare Turnstile، كخيار |
| مسارات الطلب | مسار PrestaShop؛ PrestaShop One Page Checkout (تم التحقق منه على Hummingbird) |
| Override | لا يوجد |
| لوحة الإدارة | صفحة الإعدادات والسجل بـ Symfony الأصلي في PrestaShop 9 |
| لغات الواجهة | الفرنسية، الإنجليزية، العربية |
| تعدد المتاجر | إعدادات ومرشحات وسجل ومدة احتفاظ لكل متجر (تم التحقق على PrestaShop 9.1.5، بمتجرين) |
تم التحقق على PrestaShop 9.2.0 مع قالبي Classic وHummingbird، وبتثبيت جديد على PrestaShop 9.0.3، وبتعدد المتاجر على PrestaShop 9.1.5. التفاصيل في COMPATIBILITY.md.
الأسئلة الشائعة
كيف أوقف الرسائل المزعجة في نموذج الاتصال وحسابات العملاء الوهمية في PrestaShop؟
ثبّتوا LNK الحماية من الرسائل المزعجة: يصبح نموذج الاتصال وصفحة «إنشاء حساب» والاشتراك في النشرة الإخبارية وتسجيل الدخول ونسيان كلمة المرور محميةً منذ التثبيت، من دون أي إعداد. ويُرفض الروبوت الذي يرسل النموذج من دون فتح الصفحة، أو بسرعة مفرطة، أو بملء الحقل غير المرئي، ولا يُنشأ أي شيء. ويمكنكم بعد ذلك إضافة التحقق من الروبوتات (Google reCAPTCHA أو Cloudflare Turnstile)، وقائمة لعناوين IP المحظورة، ومرشحات لعناوين البريد الإلكتروني وللكلمات.
هل الوحدة متوافقة مع إصدار PrestaShop لديّ؟
نعم، إن كان PrestaShop من 9.0 إلى 9.x، مع PHP من 8.1 إلى 8.4. تم التحقق منها على PrestaShop 9.2.0 مع قالبي Classic وHummingbird، وثُبّتت تثبيتًا جديدًا على PrestaShop 9.0.3. أما PrestaShop من 1.7.6 إلى 8.x فيشمله إصدار مستقل من الوحدة.
هل تحتوي الوحدة على override لنواة PrestaShop؟
لا. لا يوجد أي override. لا تُجري الوحدة أي تعديل على نواة PrestaShop: فهي تمر فقط عبر نقاط الربط المعيارية. لذلك لا تتعارض بهذه الطريقة مع أي وحدة أخرى، ولا يترك تحديث PrestaShop أي ملف يتيم.
هل أحتاج إلى حساب Google reCAPTCHA؟
لا. يعمل رمز الصفحة وحقل مصيدة العسل والمرشحات من دون مفتاح ومن دون Google ومن دون أن يُطلب من الزائر أي شيء. أما التحقق من الروبوتات (Google reCAPTCHA v2 أو v3، أو Cloudflare Turnstile) فخيار معطل عند التثبيت، لنموذج الاتصال وإنشاء الحساب، وبشكل منفصل لتسجيل الدخول ونسيت كلمة المرور. تنبيه: المفتاح السري الخاطئ يحظر النماذج التي يكون فيها هذا التحقق مفعّلًا، ولا يحظر مسار الطلب أبدًا.
هل يمكن أن تحظر الوحدة عميلًا حقيقيًا أثناء طلبه؟
لا، فهذه قاعدة تصميم مسار الطلب. حماية إنشاء الحساب أثناء الطلب خيار غير مفعّل افتراضيًا؛ وعند تفعيلها لا ترفض إلا علامات الروبوت (غياب رمز الصفحة، امتلاء الحقل غير المرئي) وما تحظرونه بأنفسكم (عناوين IP، وعناوين البريد الإلكتروني والكلمات في قوائمكم)، من دون Google ومن دون حد أدنى للمدة ومن دون قائمة العناوين المؤقتة. ولا تضيف الوحدة أي سكربت إلى صفحات الطلب.
هل تبطئ هذه الوحدة متجري؟
لا. يزن سكربتها الوحيد 2.8 كيلوبايت مضغوطًا، ولا تحمّل أي ورقة أنماط ولا تستعمل jQuery. ولا يُحمَّل هذا السكربت إلا في صفحات الاتصال وإنشاء الحساب وتسجيل الدخول ونسيت كلمة المرور؛ أما كل الصفحات الأخرى فلا تحمّل شيئًا. ولا يُضاف سكربت Google أو Cloudflare إلا إذا فعّلتم reCAPTCHA أو Turnstile.
هل يجب أن أعدّل قالبي؟
لا، ليس مع قالب يتبع PrestaShop (Classic وHummingbird والقوالب المشتقة منهما): تستعمل الوحدة نقاط الربط المعيارية للنماذج. وإذا كان نموذج الاتصال في قالبكم لا يستدعي نقطة الربط الخاصة بالموافقة، يُضاف الحقل غير المرئي عبر JavaScript. ولقالب مصمم حسب الطلب، نركّب لكم نقطة الربط مجانًا.
هل هي متوافقة مع وحدة تخزين مؤقت أو كابتشا أخرى أو One Page Checkout؟
مع PrestaShop One Page Checkout، نعم: إنشاء الحساب والضيف في هذه الوحدة محمي بخيار مسار الطلب. أما وحدة الكابتشا الأخرى فيجب تعطيلها، وإلا فحصت وحدتان النماذج نفسها. ويجب ألا تُقدَّم صفحات النماذج، وكل صفحة تحمل الاشتراك في النشرة البريدية، عبر تخزين مؤقت للصفحة كاملة: وإلا رُفض الزوار الحقيقيون.
هل تعمل الوحدة مع تعدد المتاجر وتعدد اللغات؟
نعم. تُضبط الإعدادات متجرًا متجرًا (أو لكل المتاجر دفعة واحدة)، ولكل متجر ترشيحه وسجله ومدة الاحتفاظ به. وقد تم التحقق من ذلك على PrestaShop 9.1.5 بتعدد المتاجر مع متجرين. والرسائل التي تظهر للزوار وواجهة الوحدة مترجمة إلى الفرنسية والإنجليزية والعربية.
ما البيانات التي تسجلها الوحدة، وهل هي متوافقة مع اللائحة العامة لحماية البيانات (RGPD)؟
لكل رفض، يحتفظ السجل بالنموذج، والسبب، وعنوان البريد الإلكتروني، وعنوان IP، والمتصفح، ومقتطف من رسالة الاتصال (255 حرفًا على الأكثر)، ولا يحتفظ بأي كلمة مرور أبدًا. وتُحذف هذه الأسطر بعد 30 يومًا افتراضيًا (قابلة للضبط من 1 إلى 365). وإذا فعّلتم reCAPTCHA أو Turnstile، يُحمَّل سكربت Google أو Cloudflare من دون انتظار الموافقة على ملفات تعريف الارتباط: وتبقى مطابقة هذا الاختيار للقواعد على مسؤوليتكم.
هل توقف الوحدة كل الروبوتات؟
لا، ولا تستطيع أي وحدة أن تعد بذلك. فهي توقف الروبوتات التي ترسل النماذج من دون متصفح، وتلك التي تملأ الحقل غير المرئي؛ أما ضد الروبوتات التي تقود متصفحًا حقيقيًا، فيبقى reCAPTCHA أو Turnstile الأداة، في نموذج الاتصال وإنشاء الحساب. ويمكن حظر الروبوت الذي يعود دائمًا من العنوان نفسه بقائمة عناوين IP. ولا تحدّ الوحدة من عدد الإرسالات: أمام هجوم واسع، يظل جدار الحماية أو Cloudflare ضروريًا.
ماذا يحدث عند إلغاء تثبيت الوحدة؟
تعود النماذج إلى سلوك PrestaShop المعتاد. ويحذف إلغاء التثبيت إعدادات الوحدة، وصفحتها في لوحة الإدارة، وجدول السجل الذي لا يحتوي إلا على محاولات السبام. ولا يلزم استرجاع أي ملف من النواة أو القالب.
Turnstile أم reCAPTCHA: أيهما أختار؟
كلاهما يحمي النماذج نفسها: نموذج الاتصال وإنشاء الحساب، وتسجيل الدخول ونسيت كلمة المرور إذا فعّلتموهما. يعمل Cloudflare Turnstile من دون Google: يظهر كمربع فوق زر الإرسال ويُحدَّد تلقائيًا في أغلب الأحيان. ويعرض Google reCAPTCHA v2 مربع «أنا لست روبوتًا»؛ أما v3 فغير مرئي ويرفض ما دون حد أدنى للنتيجة تضبطونه. ولا تكون إلا خدمة واحدة مفعّلة في كل مرة، بزوج مفاتيح خاص بها، يُنشأ في لوحة Google reCAPTCHA أو في لوحة تحكم Cloudflare. ويُفحص الرد على الخادم؛ وإذا لم تستجب الخدمة، يُرفض الإرسال. ولا يُطبَّق أي منهما على النشرة البريدية ولا على مسار الطلب ولا على تنبيه عودة المنتج إلى المخزون.
كيف أحظر عنوان IP؟
في قسم الحماية من الإعدادات، حقل «عناوين IP المحظورة»: مدخل واحد في كل سطر، إما عنوان مطابق (IPv4
أو IPv6)، وإما حرف بدل IPv4 مثل 1.2.3.*، وإما نطاق مثل 1.2.3.0/24 أو 2001:db8::/32. ويُرفض
السطر المكتوب بشكل خاطئ عند الحفظ، مع رسالة. ويُنسخ عنوان الروبوت من سجل الرفض. ويُرفض بعد ذلك أولًا
في كل النماذج المحمية، بما فيها مسار الطلب وتنبيه عودة المنتج إلى المخزون، ويسجّل السجل «عنوان IP
محظور» مع المدخل المطابق. تنبيه: يُرفض أيضًا العملاء الحقيقيون الذين يتشاركون الاتصال نفسه؛ فاحظروا
النطاقات بحذر. وفي تعدد المتاجر، تُضبط القائمة متجرًا متجرًا مثل باقي الإعدادات.
هل نموذج «أعلمني عند توفره» محمي؟
نعم، كخيار غير مفعّل افتراضيًا: فعّلوا «تنبيه عودة المنتج» في النماذج المحمية. والمقصود نموذج
«أعلمني عند توفر المنتج» في وحدة PrestaShop ps_emailalerts، في صفحة المنتج. تتحقق الوحدة من أن
صفحة المنتج فُتحت في المتصفح، ثم تطبّق عناوين IP المحظورة ومرشحات البريد الإلكتروني (العناوين
المؤقتة، والعناوين والنطاقات والأنماط التي تحظرونها، والنطاقات المقبولة دائمًا). ولا ترفض هذه
المرشحات أبدًا عنوان حساب العميل المسجّل دخوله. ولا كابتشا ولا حد أدنى للمدة ولا حقل مصيدة عسل: لا
يتضمن قالب ps_emailalerts نقطة ربط لهذا الحقل. ويعرض الإرسال المرفوض رسالة الخطأ الخاصة بالوحدة
نفسها، على Classic كما على Hummingbird، ولا يُحفظ أي تنبيه.
سجل الإصدارات
-
الإصدار 1.9.7 PrestaShop 9
التعديلات
- السجل: القائمة هي الشبكة الأصلية في PrestaShop، مثل الطلبات أو العملاء. يمكن تصفح كل السجلات المحفوظة صفحةً صفحة (10 أو 20 أو 50 أو أكثر في الصفحة)، وليس آخر 200 فقط. الترتيب حسب التاريخ أو النموذج أو النتيجة أو السبب أو البريد الإلكتروني أو عنوان IP. مرشحات تحت كل عنوان: الفترة (من… إلى…)، والنموذج، والنتيجة، والسبب، والبحث «يحتوي على» في التفاصيل والبريد والرسالة وعنوان IP والمتصفح؛ وزر «إعادة التعيين». تُحفظ المرشحات المختارة لكل موظف.
- عمود المتصفح مختصر («Chrome · Windows»، و«Headless Chrome · Linux» لمتصفح بلا نافذة يقوده روبوت)، والنص الكامل عند تمرير المؤشر؛ والرسالة مقطوعة عند 60 حرفًا، والنص الكامل عند تمرير المؤشر.
- العدادات ومدة الحفظ وزر «تفريغ السجل» دون تغيير؛ في المتاجر المتعددة، لا تعرض الشبكة إلا متاجر السياق، كما كان.
الإصلاحات
- الأسئلة الشائعة (بالفرنسية والإنجليزية والعربية): يذكر السؤال 1 كل النماذج المحمية منذ التثبيت (الاتصال، إنشاء الحساب، النشرة الإخبارية، تسجيل الدخول، نسيان كلمة المرور)؛ ويذكر السؤال 5 أن قوائمكم الخاصة (عناوين IP، عناوين البريد الإلكتروني، الكلمات) تُطبَّق أيضًا أثناء الطلب، كما تقول مساعدة الإعدادات. ويذكر السؤال 6 الحجم الحالي للسكربت، 2.8 كيلوبايت مضغوطًا.
-
الإصدار 1.9.6 PrestaShop 9
الإصلاحات
- الصفحات بالعربية (من اليمين إلى اليسار): كان حقل المصيدة غير المرئي يُدفع 10000 بكسل خارج الشاشة. فكانت الصفحة بالعربية تتسع بالقدر نفسه، مع شريط تمرير أفقي، وتخرج لقطة الصفحة بيضاء. صار الحقل الآن مقصوصًا في مكانه: لا يراه الزائر، وتملؤه الروبوتات دائمًا، وتحتفظ الصفحة بعرض الشاشة أيًّا كان اتجاه الكتابة.
-
الأمان
- Cloudflare Turnstile: يُرفض الرمز الذي يتجاوز 2048 حرفًا (حد Cloudflare) دون الاتصال بـ Cloudflare.
التعديلات
- إعدادات أوضح: في قسم «الحماية من الروبوتات» لا تظهر إلا مفاتيح الخدمة المختارة؛ وتنتقل درجة v3 الدنيا والتحقق عند تسجيل الدخول ونسيان كلمة المرور إلى «خيارات متقدمة» المطوية. والأمر نفسه للأنماط المحظورة والنطاقات المقبولة دائمًا في قسم عناوين البريد الإلكتروني. 12 إعدادًا ظاهرًا على الأكثر في كل قسم. ولا يتغير شيء في القيم المحفوظة: الخدمة المختارة والمفاتيح (ومنها Turnstile) وإعدادات كل متجر تبقى كما هي.
- السجل: يُسجَّل رفض Cloudflare Turnstile بعبارة «Turnstile مفقود» أو «رفضه Turnstile»، لا تحت السبب المشترك مع reCAPTCHA. وتحتفظ الأسطر المكتوبة سابقًا بتسميتها.
عرض 11 إصدارات سابقة
-
الأمان
- عناوين IP المحظورة: تُقارن القائمة بكل عناوين الطلب (عنوان الاتصال، وعنوان الزائر الذي يمرره Cloudflare، وكل مدخل في
X-Forwarded-For)، وليس بالعنوان الذي يحتفظ به PrestaShop فقط. خلف وكيل، لم يعد بإمكان الروبوت تجاوز القائمة باختلاق ترويسةX-Forwarded-For. - Cloudflare Turnstile: لا يُقبل الرمز إلا إذا كان إجراؤه هو النموذج المُرسل؛ ويُرفض رمز من صفحة أخرى أو بلا إجراء.
- رسالة تواصل ضخمة (أكثر من 1 ميغابايت تقريبًا مع رابط غير مغلق): كان محرك التعابير يتوقف فتمر الرسالة كأنها بلا روابط؛ أصبحت تُرفض الآن. والقاعدة نفسها للكلمات المحظورة.
الإصلاحات
- الروابط إلى المتجر المخدوم على منفذ (
shop.example:8080) لم تعد تُعد روابط خارجية. - Turnstile: لم يعد خطأ الأداة يترك استثناءً في وحدة تحكم المتصفح.
- يتعرف مدخل IPv4 في القائمة على عنوان IPv4 مكتوب بصيغة IPv6 (
::ffff:1.2.3.4). - تعدد المتاجر: المتجر الذي يحتفظ بتحققه الخاص من الروبوتات بينما مُسحت مفاتيحه الموروثة من «كل المتاجر» لم يعد يرفض كل النماذج؛ يُوقف التحقق في ذلك المتجر (ويبقى الحقل الفخ والتحقق من الصفحة والمرشحات فعّالة).
- صفحة «إنشاء حساب»: يظهر تحقق Turnstile في مكان خانة reCAPTCHA v2 نفسه، فوق الزر.
- عناوين IP المحظورة: تُقارن القائمة بكل عناوين الطلب (عنوان الاتصال، وعنوان الزائر الذي يمرره Cloudflare، وكل مدخل في
-
الإصدار 1.9.3 PrestaShop 9
الجديد
- Cloudflare Turnstile، خيار رابع للتحقق من الروبوتات إلى جانب «معطل» وGoogle reCAPTCHA v2 وv3، مع زوج مفاتيح خاص به (مفتاح الموقع والمفتاح السري). يظهر مثل مربع v2، فوق زر الإرسال، ويُحدَّد تلقائيًا في أغلب الأحيان. النماذج نفسها التي يحميها reCAPTCHA: نموذج الاتصال وإنشاء الحساب، وتسجيل الدخول ونسيت كلمة المرور إذا كان خيارهما مفعّلًا؛ ولا يُطبَّق أبدًا على النشرة البريدية ولا على مسار الطلب ولا على تنبيه عودة المنتج إلى المخزون. ولا يُحمَّل سكربت Cloudflare إلا في صفحة النموذج المحمي. يجري الفحص على الخادم لدى Cloudflare؛ ويجب أن يطابق إجراء الأداة النموذج.
- عناوين IP المحظورة (قسم الحماية): عنوان في كل سطر، عنوان IPv4 أو IPv6 مطابق، أو حرف بدل IPv4 (
1.2.3.*) أو نطاق CIDR (1.2.3.0/24،2001:db8::/32). ويُرفض السطر غير الصالح عند الحفظ مع رسالة. يجري هذا الفحص أولًا، في كل النماذج المحمية، بما فيها مسار الطلب وتنبيه عودة المنتج إلى المخزون؛ ويسجّل السجل «عنوان IP محظور» والمدخل المطابق. ويُرفض أيضًا العملاء الحقيقيون الذين يتشاركون الاتصال نفسه: انسخوا عنوان IP من السجل. - تنبيه عودة المنتج إلى المخزون (وحدة
ps_emailalerts، «أعلمني عند توفره» في صفحة المنتج، إرسال عبر AJAX)، نموذج محمي جديد غير مفعّل افتراضيًا: رمز الصفحة (صفحة المنتج مفتوحة في جلسة المتصفح هذه)، وعناوين IP المحظورة، ومرشحات البريد الإلكتروني (العناوين المؤقتة، والعناوين والنطاقات والأنماط المحظورة، والنطاقات المقبولة دائمًا). لا كابتشا ولا حد أدنى للمدة ولا مصيدة عسل: قالبps_emailalertsلا يتضمن نقطة ربط لهذا الحقل. ولا ترفض مرشحات البريد أبدًا عنوان حساب العميل المسجّل دخوله. ويعرض الرفض رسالة الخطأ الخاصة بـps_emailalerts، عبر سكربتها نفسه (Classic وHummingbird)، ولا يُحفظ أي تنبيه.
التعديلات
- يصبح قسم «Google reCAPTCHA» في الإعدادات «التحقق من الروبوتات»؛ ويصبح خياراه «التحقق عند تسجيل الدخول» و«التحقق في نسيان كلمة المرور»، ويُطبَّقان على الخدمة المختارة أيًّا كانت.
- تعدد المتاجر: صار مربع «خاص بهذا المتجر» يفتح حقله فعلًا (تصحيح)، وصُحّح هامشه داخل البطاقة. تم التحقق على PrestaShop 9.1.5 مع متجرين: إعدادات وترشيح وسجل ومدة احتفاظ خاصة بكل متجر.
ملاحظات الترقية
- يضيف التحديث من 1.9.x الإعدادات الجديدة فارغة (مفاتيح Turnstile، وعناوين IP المحظورة). ويبقى التحقق من الروبوتات المختار والنماذج المحمية كما كانت؛ ويبقى تنبيه عودة المنتج إلى المخزون غير مفعّل. ولا نقطة ربط جديدة.
- امسحوا بعد ذلك ذاكرة CCC وSmarty المؤقتة في PrestaShop: فقد تغيّر سكربت الوحدة وقوالبها.
-
الأمان
- صار إنشاء الحساب المرسل إلى مسار الطلب بسلة فارغة يخضع لقواعد صفحة «إنشاء حساب»؛ وكان حتى الآن لا يخضع إلا لقواعد مسار الطلب، أو لا يخضع لأي قاعدة عندما يكون الخيار غير مفعّل.
الجديد
- حماية الاشتراك في النشرة البريدية (وحدة
ps_emailsubscription، النموذج والإرسال عبر AJAX): رمز الصفحة وحقل مصيدة العسل يكتبه الخادم، ومن دون reCAPTCHA أبدًا. والإرسال المرفوض لا يسجّل أحدًا. - حماية تسجيل الدخول ونسيت كلمة المرور: رمز الصفحة وحقل مصيدة العسل، وreCAPTCHA كخيار لكل منهما (معطل افتراضيًا). لا حد أدنى للمدة عند تسجيل الدخول، مراعاةً لبرامج إدارة كلمات المرور. ويُفحص أيضًا تسجيل الدخول المرسل من تبويب «تسجيل الدخول» في مسار الطلب، من دون reCAPTCHA.
- مرشحات عناوين البريد الإلكتروني في نموذج الاتصال وإنشاء الحساب والنشرة البريدية: أكثر من 10 000 نطاق لعناوين مؤقتة (قائمة
disposable-email-domainsبرخصة CC0)، وعناوين ونطاقات وأنماط يحظرها التاجر، ونطاقات مقبولة دائمًا. وفي مسار الطلب، لا تُطبَّق إلا قوائم التاجر. - مرشحات الرسائل في نموذج الاتصال: حد أقصى لعدد الروابط (لا تُحتسب الروابط إلى المتجر) وكلمات محظورة، ككلمات كاملة، من دون اعتبار للحركات أو لحالة الأحرف. وتُطبَّق الكلمات المحظورة أيضًا على الاسم الأول واسم العائلة في صفحة «إنشاء حساب».
- سجل للرفض في لوحة الإدارة، مع عدادات (اليوم، 7 أيام، 30 يومًا) ومرشحات وتنظيف؛ وكخيار، الإرسالات المقبولة أيضًا. مدة احتفاظ قابلة للضبط (30 يومًا افتراضيًا)، وتنظيف خاص بكل متجر. ويحتفظ السجل برد Google (نتيجة v3، والإجراء، والنطاق، ورموز الخطأ) ولا يحتفظ بأي كلمة مرور أبدًا.
- وضع الاختبار: لا تُطبَّق عمليات التحقق إلا على عناوين IP المدرجة؛ وتعرض صفحة الإعدادات عنوان IP الذي يراه PrestaShop.
- واجهة الوحدة والرسائل الموجهة إلى الزوار باللغة العربية.
ملاحظات الترقية
- ينشئ التحديث جدول السجل ويفعّل نماذج النشرة البريدية وتسجيل الدخول ونسيت كلمة المرور، لكل متجر ولكل مجموعة متاجر لها إعداداتها الخاصة. وتبقى قائمة الكلمات المحظورة فارغة: يختار كل تاجر كلماته.
- عطّلوا أي وحدة كابتشا أخرى، وتأكدوا من أن الصفحات التي تحمل نموذج النشرة البريدية لا تُقدَّم عبر تخزين مؤقت للصفحة كاملة.
-
الإصدار 1.9.1 PrestaShop 9
الجديد
- رمز الصفحة: يُحفظ وقت عرض النموذج في ملف تعريف الارتباط الخاص بـ PrestaShop لدى الزائر. ويُرفض الإرسال من دون صفحة مفتوحة؛ وفي نموذج الاتصال وإنشاء الحساب، يُرفض أيضًا الإرسال بعد أقل من ثانيتين من العرض.
- إنشاء الحساب أثناء الطلب، كخيار غير مفعّل افتراضيًا: مسار طلب PrestaShop وPrestaShop One Page Checkout، بما في ذلك إنشاء الضيف بمجرد كتابة البريد الإلكتروني. لا يُرفض الإرسال إلا عند غياب رمز الصفحة أو امتلاء حقل مصيدة العسل؛ ولا Google ولا حد أدنى للمدة في مسار الطلب.
التعديلات
- يكتب الخادم حقل مصيدة العسل في نموذج الاتصال (نقطة الربط
displayGDPRConsent)؛ ولا يُضاف عبر JavaScript إلا إذا كان القالب لا يستدعي نقطة الربط هذه.
ملاحظات الترقية
- يسجّل التحديث نقطتي ربط (
displayGDPRConsentوactionSubmitAccountBefore) ويفرغ ذاكرات PrestaShop المؤقتة؛ وتبقى النماذج المحمية هي التي كانت مفعّلة.
-
الإصدار 1.9.0 PrestaShop 9
الإصدار الأول. الفرع 9: من PrestaShop 9.0 إلى 9.x فقط.
الجديد
- حقل مصيدة عسل غير مرئي في نموذج الاتصال وصفحة «إنشاء حساب».
- Google reCAPTCHA حسب الاختيار: v2 (مربع «أنا لست روبوتًا»)، أو v3 (غير مرئي، مع حد أدنى للنتيجة قابل للضبط)، أو معطل، مع زوج مفاتيح لكل إصدار. التحقق على الخادم؛ وإذا لم تستجب Google، يُرفض الإرسال.
- رفض من دون إعادة توجيه: تُعرض الصفحة من جديد مع رسالة، ويُحتفظ بما كتبه الزائر.
- صفحة إعدادات في لوحة إدارة Symfony الخاصة بـ PrestaShop 9، مع إعدادات لكل متجر.
-
الإصدار 1.1.5 PrestaShop من 1.7.6 إلى 8.x
التعديلات
- الإعدادات: أقسام وتسميات موحّدة مع إصدار PrestaShop 9: «الحماية» و«عناوين البريد الإلكتروني» و«الرسائل والأسماء»، وأوصافها.
- مظهر لوحة الإدارة: نص زر التسمية (إرسال ملف) متوسّط، وتأخذ القوائم المنسدلة عرض عمودها بدل 200 بكسل (المكتبة المشتركة lnk-admin).
الإصلاحات
- الأسئلة الشائعة (بالفرنسية والإنجليزية والعربية): يذكر السؤال 1 كل النماذج المحمية منذ التثبيت؛ ويذكر السؤال 5 أن قوائمكم الخاصة (عناوين IP، عناوين البريد الإلكتروني، الكلمات) تُطبَّق أيضًا أثناء الطلب.
-
الإصدار 1.1.4 PrestaShop من 1.7.6 إلى 8.x
الإصلاحات
- الصفحات بالعربية (من اليمين إلى اليسار): كان حقل المصيدة غير المرئي يُدفع 10000 بكسل خارج الشاشة. فكانت الصفحة بالعربية تتسع بالقدر نفسه، مع شريط تمرير أفقي، وتخرج لقطة الصفحة بيضاء. صار الحقل الآن مقصوصًا في مكانه: لا يراه الزائر، وتملؤه الروبوتات دائمًا، وتحتفظ الصفحة بعرض الشاشة أيًّا كان اتجاه الكتابة.
-
الأمان
- Cloudflare Turnstile: يُرفض الرمز الذي يتجاوز 2048 حرفًا (حد Cloudflare) دون الاتصال بـ Cloudflare.
التعديلات
- إعدادات أوضح: في قسم «الحماية من الروبوتات» لا تظهر إلا مفاتيح الخدمة المختارة؛ وتنتقل درجة v3 الدنيا والتحقق عند تسجيل الدخول ونسيان كلمة المرور إلى «خيارات متقدمة» المطوية. والأمر نفسه للأنماط المحظورة والنطاقات المقبولة دائمًا في قسم عناوين البريد الإلكتروني. 12 إعدادًا ظاهرًا على الأكثر في كل قسم. ولا يتغير شيء في القيم المحفوظة: الخدمة المختارة والمفاتيح (ومنها Turnstile) وإعدادات كل متجر تبقى كما هي.
- السجل: يُسجَّل رفض Cloudflare Turnstile بعبارة «Turnstile مفقود» أو «رفضه Turnstile»، لا تحت السبب المشترك مع reCAPTCHA. وتحتفظ الأسطر المكتوبة سابقًا بتسميتها.
الإصلاحات
- يُحمَّل سكربت Google أو Cloudflare من controllers/script/CaptchaScript.php، ودائمًا في صفحة النموذج المحمي وحدها (قاعدة المصنع للسكربتات الخارجية).
-
نفس تصحيحات الإصدار 1.9.4 (فرع PrestaShop 9).
الأمان
- عناوين IP المحظورة: تُقارن القائمة بكل عناوين الطلب (عنوان الاتصال، وعنوان الزائر الذي يمرره Cloudflare، وكل مدخل في
X-Forwarded-For)، وليس بالعنوان الذي يحتفظ به PrestaShop فقط. خلف وكيل، لم يعد بإمكان الروبوت تجاوز القائمة باختلاق ترويسةX-Forwarded-For. - Cloudflare Turnstile: لا يُقبل الرمز إلا إذا كان إجراؤه هو النموذج المُرسل؛ ويُرفض رمز من صفحة أخرى أو بلا إجراء.
الإصلاحات
- يتعرف مدخل IPv4 في القائمة على عنوان IPv4 مكتوب بصيغة IPv6 (
::ffff:1.2.3.4). - صفحة «إنشاء حساب»: يظهر تحقق Turnstile في مكان خانة reCAPTCHA v2 نفسه، فوق الزر.
- تعدد المتاجر: المتجر الذي ينقص التحقق المختار فيه أحد مفتاحيه (قيمة خاصة بالمتجر، ومفاتيح أُفرغت في سياق آخر) لم يعد يرفض كل نماذجه المحمية؛ يُعطَّل التحقق فيه.
ملاحظات الترقية
- لا شيء للترحيل؛ أفرغ بعدها ذاكرتي CCC وSmarty في PrestaShop.
- عناوين IP المحظورة: تُقارن القائمة بكل عناوين الطلب (عنوان الاتصال، وعنوان الزائر الذي يمرره Cloudflare، وكل مدخل في
-
الإصدار 1.1.1 PrestaShop من 1.7.6 إلى 8.x
نفس وظائف الإصدار 1.9.3 (فرع PrestaShop 9).
الجديد
- Cloudflare Turnstile، خيار رابع للتحقق من الروبوتات إلى جانب «معطل» وGoogle reCAPTCHA v2 وv3، مع زوج مفاتيح خاص به (مفتاح الموقع والمفتاح السري). يظهر مثل مربع v2، فوق زر الإرسال، ويُحدَّد تلقائيًا في أغلب الأحيان. النماذج نفسها التي يحميها reCAPTCHA: نموذج الاتصال وإنشاء الحساب، وتسجيل الدخول ونسيت كلمة المرور إذا كان خيارهما مفعّلًا؛ ولا يُطبَّق أبدًا على النشرة البريدية ولا على مسار الطلب ولا على تنبيه عودة المنتج إلى المخزون. ولا يُحمَّل سكربت Cloudflare إلا في صفحة النموذج المحمي. يجري الفحص على الخادم لدى Cloudflare؛ ويجب أن يطابق إجراء الأداة النموذج.
- عناوين IP المحظورة (القسم «عام»): عنوان في كل سطر، عنوان IPv4 أو IPv6 مطابق، أو حرف بدل IPv4 (
1.2.3.*) أو نطاق CIDR (1.2.3.0/24،2001:db8::/32). ويُرفض السطر غير الصالح عند الحفظ مع رسالة. يجري هذا الفحص أولًا، في كل النماذج المحمية، بما فيها مسار الطلب وتنبيه عودة المنتج إلى المخزون؛ ويسجّل السجل «عنوان IP محظور» والمدخل المطابق. ويُرفض أيضًا العملاء الحقيقيون الذين يتشاركون الاتصال نفسه: انسخوا عنوان IP من السجل. - تنبيه عودة المنتج إلى المخزون (وحدة
ps_emailalerts، «أعلمني عند توفره» في صفحة المنتج، إرسال عبر AJAX)، نموذج محمي جديد غير مفعّل افتراضيًا: رمز الصفحة (صفحة المنتج مفتوحة في جلسة المتصفح هذه)، وعناوين IP المحظورة، ومرشحات البريد الإلكتروني (العناوين المؤقتة، والعناوين والنطاقات والأنماط المحظورة، والنطاقات المقبولة دائمًا). لا كابتشا ولا حد أدنى للمدة ولا مصيدة عسل: قالبps_emailalertsلا يتضمن نقطة ربط لهذا الحقل. ولا ترفض مرشحات البريد أبدًا عنوان حساب العميل المسجّل دخوله. ويعرض الرفض رسالة الخطأ الخاصة بـps_emailalerts، عبر سكربتها نفسه، ولا يُحفظ أي تنبيه. مخصّص لإصداراتps_emailalertsفي PrestaShop من 1.7.7 إلى 8.x: يتطلب الإصدار الحالي (3.0.0) PrestaShop 1.7.7 أو أحدث؛ وعلى 1.7.6 يلزم إصدار أقدم منps_emailalerts، ولم يتم التحقق من هذه الحالة. - تعدد المتاجر: صارت صفحة الإعدادات تعمل مثل صفحات إعدادات PrestaShop نفسها. في سياق متجر أو مجموعة، يوجد أمام عنوان كل إعداد مربع: إذا حُدِّد، تكون القيمة خاصة بهذا المتجر أو بهذه المجموعة؛ وإذا لم يُحدَّد، يُعطَّل الحقل وتُطبَّق قيمة كل المتاجر (أو المجموعة)، ويحذف الحفظ القيمة الخاصة بالمتجر. وفي سياق «كل المتاجر»، تشير الصفحة إلى أنكم تعدّلون كل المتاجر وأن المتجر أو المجموعة التي لها قيمة خاصة تحتفظ بها. ويبقى السجل خاصًا بكل متجر.
التعديلات
- يصبح قسم «Google reCAPTCHA» في الإعدادات «التحقق من الروبوتات»؛ ويصبح خياراه «التحقق عند تسجيل الدخول» و«التحقق في نسيان كلمة المرور»، ويُطبَّقان على الخدمة المختارة أيًّا كانت.
ملاحظات الترقية
- يضيف التحديث من 1.1.0 الإعدادات الجديدة فارغة (مفاتيح Turnstile، وعناوين IP المحظورة). ويبقى التحقق من الروبوتات المختار والنماذج المحمية كما كانت؛ ويبقى تنبيه عودة المنتج إلى المخزون غير مفعّل. ولا نقطة ربط جديدة.
- امسحوا بعد ذلك ذاكرة CCC وSmarty المؤقتة في PrestaShop: فقد تغيّر سكربت الوحدة وقوالبها.
-
الإصدار 1.1.0 PrestaShop من 1.7.6 إلى 8.x
الإصدار الأول من فرع
prestashop/legacy: من PrestaShop 1.7.6 إلى 8.x، ومن PHP 7.1 إلى 8.1. نفس وسائل الحماية الموجودة في الإصدار 1.9.2 (فرع PrestaShop 9).الجديد
- رمز الصفحة: يُحفظ وقت عرض النموذج في ملف تعريف الارتباط (cookie) الخاص بـ PrestaShop لدى الزائر. ويُرفض الإرسال من دون فتح الصفحة؛ وفي نموذج الاتصال وإنشاء الحساب، يُرفض أيضًا الإرسال الذي يتم بعد أقل من ثانيتين من العرض.
- حقل مصيدة العسل غير المرئي، يكتبه الخادم في نموذج الاتصال وصفحة «إنشاء حساب» وكل كتلة للنشرة البريدية؛ ويضيفه JavaScript عند تسجيل الدخول ونسيت كلمة المرور، وفي نموذج الاتصال لقالب لا يستدعي
displayGDPRConsent. - Google reCAPTCHA حسب اختيارك: v2 (خانة «لست روبوتًا»)، أو v3 (غير مرئي، بحد أدنى للنتيجة قابل للضبط)، أو معطل، مع زوج مفاتيح لكل إصدار. يتم التحقق على الخادم؛ وإذا لم تستجب Google، يُرفض الإرسال.
- حماية الاشتراك في النشرة البريدية (وحدة
ps_emailsubscriptionمن الإصدار 2.6 فما فوق، النموذج والإرسال عبر AJAX): رمز الصفحة وحقل مصيدة العسل، ومن دون reCAPTCHA أبدًا. والإرسال المرفوض لا يسجّل أحدًا. - حماية تسجيل الدخول ونسيت كلمة المرور: رمز الصفحة وحقل مصيدة العسل، وreCAPTCHA كخيار لكل منهما (معطل افتراضيًا). لا حد أدنى للمدة عند تسجيل الدخول، مراعاةً لبرامج إدارة كلمات المرور. ويُفحص أيضًا تسجيل الدخول المرسل من تبويب «تسجيل الدخول» في مسار الطلب، من دون reCAPTCHA.
- إنشاء الحساب أثناء الطلب، خيار غير مفعّل افتراضيًا (مسار الطلب في PrestaShop): لا يرفض إلا غياب رمز الصفحة وامتلاء حقل مصيدة العسل وقوائم التاجر؛ لا Google ولا حد أدنى للمدة في مسار الطلب. وإنشاء الحساب المرسل إلى مسار الطلب بسلة فارغة يخضع لقواعد صفحة «إنشاء حساب».
- مرشحات عناوين البريد الإلكتروني في نموذج الاتصال وإنشاء الحساب والنشرة البريدية: أكثر من 10 000 نطاق لعناوين مؤقتة (قائمة
disposable-email-domainsبرخصة CC0)، وعناوين ونطاقات وأنماط يحظرها التاجر، ونطاقات مقبولة دائمًا. وفي مسار الطلب، لا تُطبَّق إلا قوائم التاجر. - مرشحات الرسائل في نموذج الاتصال: حد أقصى لعدد الروابط (لا تُحتسب الروابط إلى المتجر) وكلمات محظورة، ككلمات كاملة، من دون اعتبار للحركات أو لحالة الأحرف. وتُطبَّق الكلمات المحظورة أيضًا على الاسم الأول واسم العائلة في صفحة «إنشاء حساب».
- سجل حالات الرفض في لوحة الإدارة (القائمة الأصلية في PrestaShop)، مع عدادات (اليوم، 7 أيام، 30 يومًا) ومرشحات وفرز وتفريغ؛ ويمكن اختياريًا تسجيل الإرسالات المقبولة أيضًا. مدة الاحتفاظ قابلة للضبط (30 يومًا افتراضيًا)، والتفريغ خاص بكل متجر. ويحتفظ السجل بإجابة Google (نتيجة v3، الإجراء، النطاق، رموز الأخطاء) ولا يحتفظ بكلمة مرور أبدًا.
- وضع الاختبار: لا تُطبَّق الفحوص إلا على عناوين IP المدرجة؛ وتعرض صفحة الإعدادات عنوان IP الذي يراه PrestaShop.
- رفض من دون إعادة توجيه: تُعرض الصفحة من جديد مع رسالة، وتُحفظ بيانات الزائر المدخلة (إلا في مسار الطلب، حيث يعيد PrestaShop عرض النموذج فارغًا).
- صفحة إعدادات أصلية في PrestaShop (ستة أقسام)، وإعدادات لكل متجر. الواجهة والرسائل الموجهة للزوار بالفرنسية والإنجليزية والعربية.
ملاحظات الترقية
- الإصدار الأول من هذا الفرع: تثبيت فقط. عطّل أي وحدة captcha أخرى، وتأكد من أن أي ذاكرة تخزين مؤقت للصفحات الكاملة لا تخدم الصفحات التي تحمل نموذجًا محميًا أو نموذج النشرة البريدية.