LNK Protection anti-spam : fini les faux comptes clients et les spams du formulaire de contact
LNK Protection anti-spam arrête les robots qui remplissent votre formulaire de contact de liens, créent de faux comptes clients et inscrivent de fausses adresses à votre newsletter. Il fonctionne dès l'installation, sans captcha à résoudre pour vos clients et sans Google, et vous laisse ajouter Google reCAPTCHA v2 ou v3, ou Cloudflare Turnstile, si vous le souhaitez. Module dédié à PrestaShop 9, multiboutique, en français, anglais et arabe.
- Version 1.1.5 · PrestaShop 1.7.6 à 8.x
- Version 1.9.7 · PrestaShop 9
- PrestaShop 1.7.6 à 9.x
- PHP 7.1 à 8.4
- Aucun override
Captures d'écran
Points clés
- Protège le formulaire de contact, la création de compte, la newsletter, la connexion et le mot de passe oublié
- En option : création de compte pendant la commande (tunnel PrestaShop et One Page Checkout) et alerte « Prévenez-moi » de retour en stock
- Actif dès l'installation, sans clé, sans captcha à résoudre et sans Google
- Google reCAPTCHA v2 ou v3, ou Cloudflare Turnstile sans Google, en option
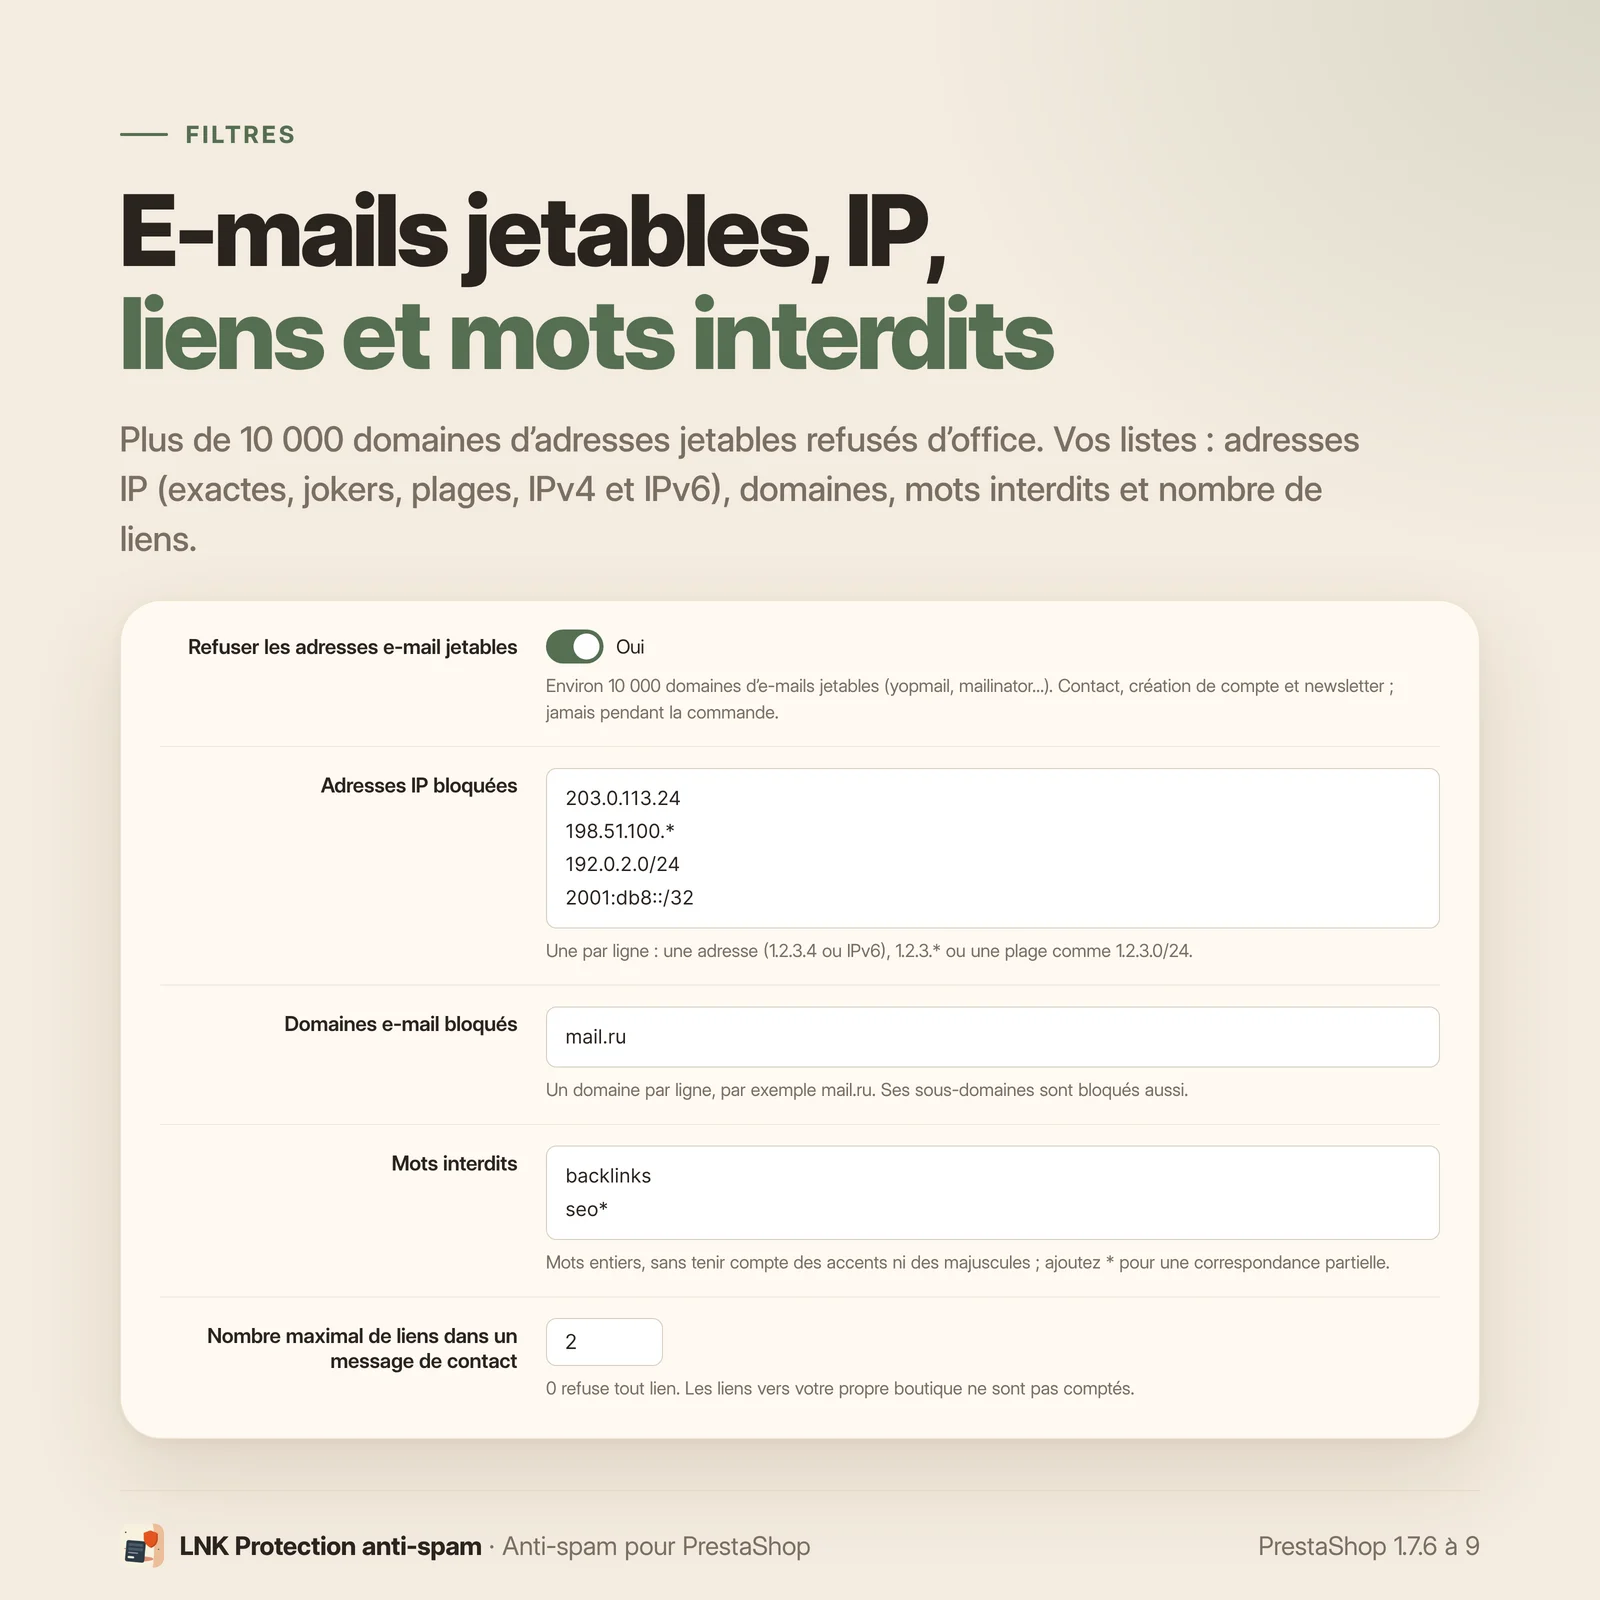
- Adresses IP bloquées : adresses, jokers et plages, IPv4 et IPv6
- Plus de 10 000 domaines d'adresses e-mail jetables refusés
- Liste noire d'adresses, de domaines et de motifs, et domaines toujours acceptés
- Nombre maximal de liens et mots interdits dans les messages et les noms
- Ne bloque jamais un acheteur réel au tunnel de commande
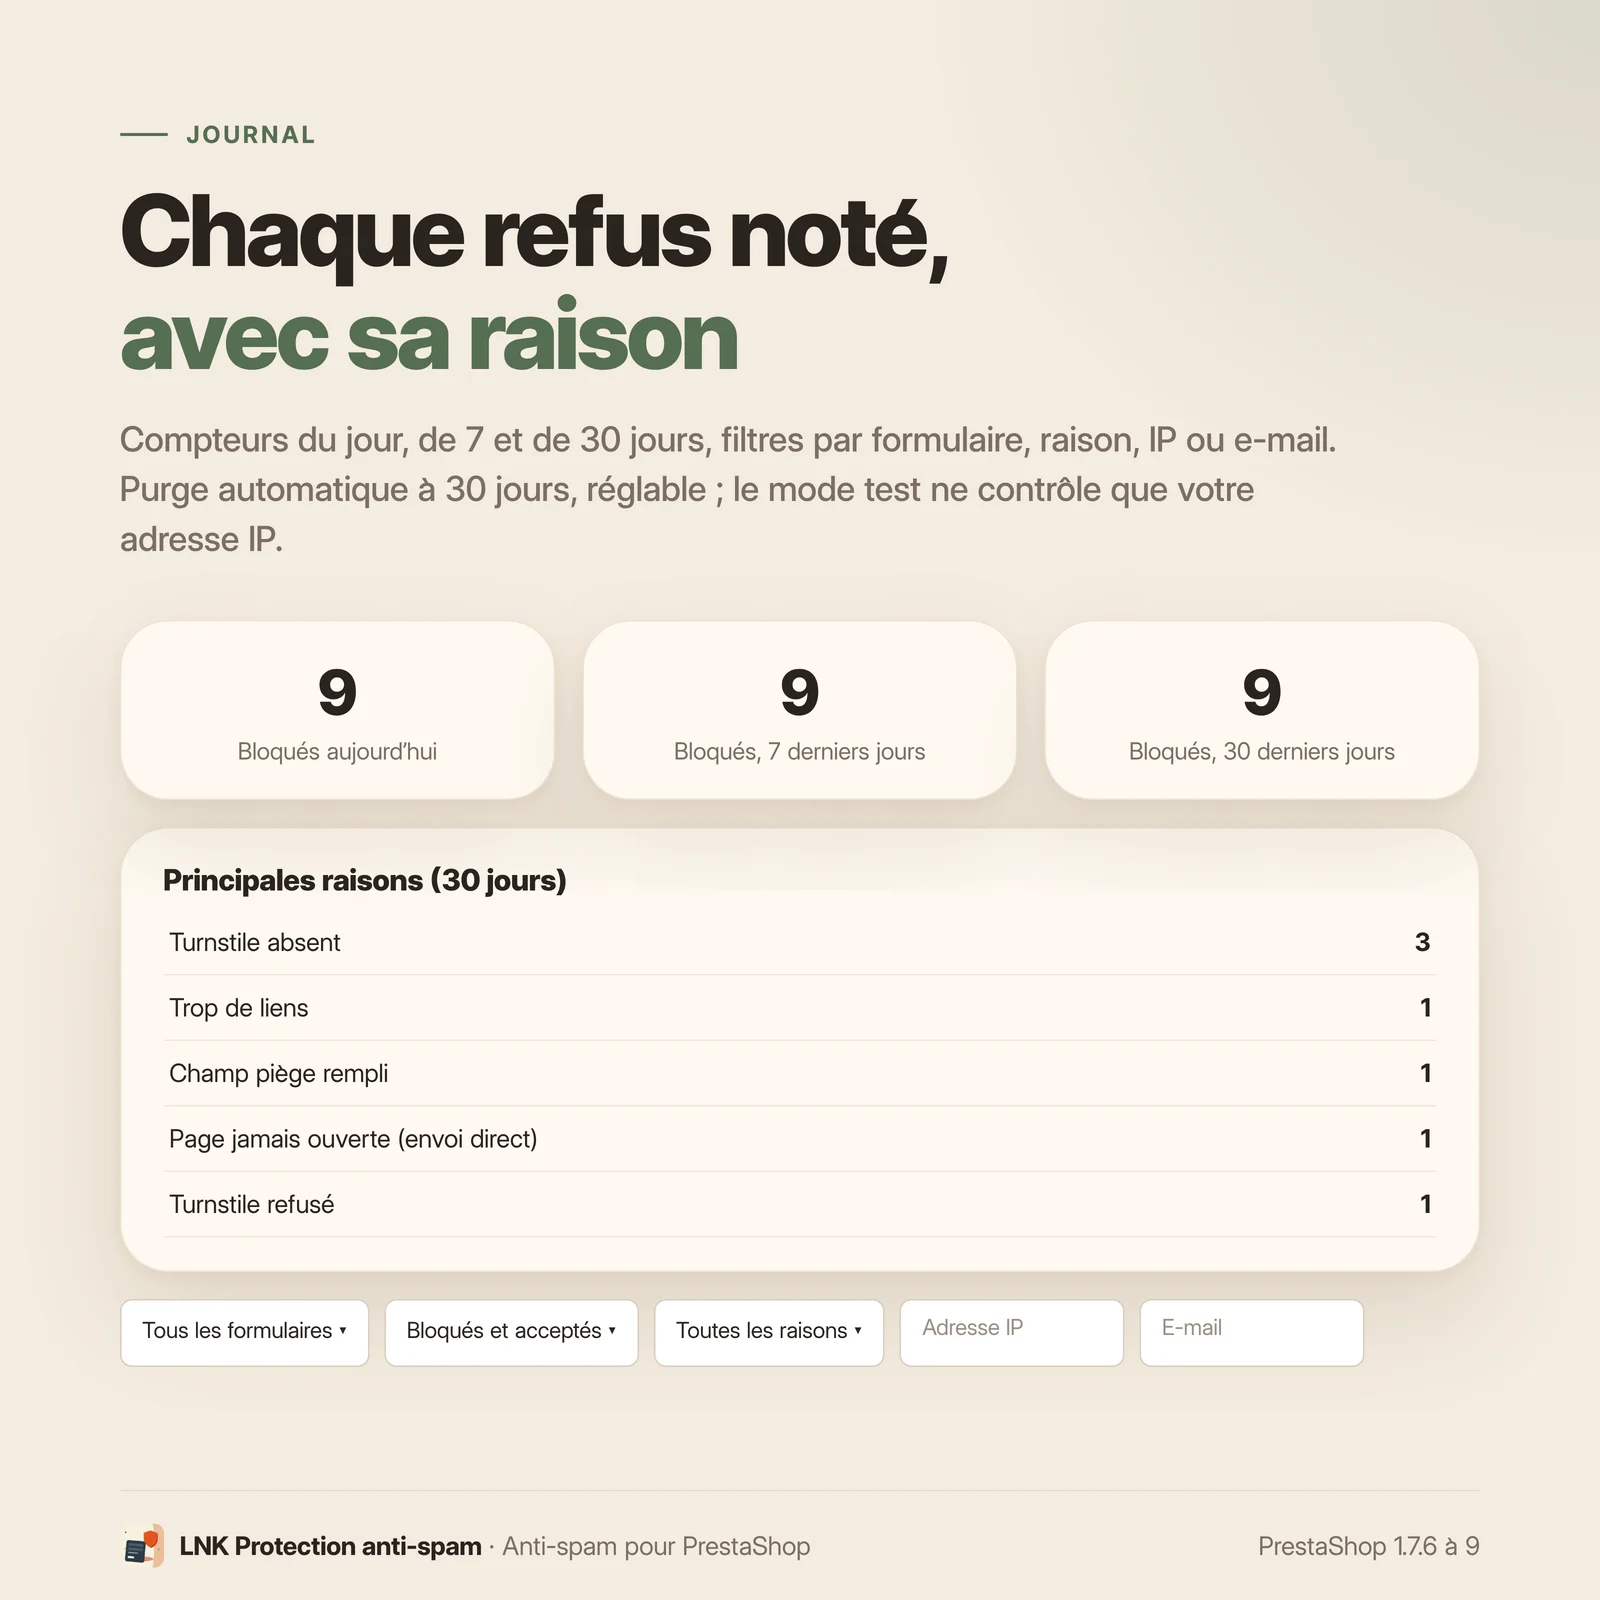
- Journal des refus avec compteurs, filtres et purge automatique
- Mode test réservé à vos adresses IP
- Multiboutique : réglages, filtres et journal propres à chaque boutique
- Interface et messages aux visiteurs en français, anglais et arabe
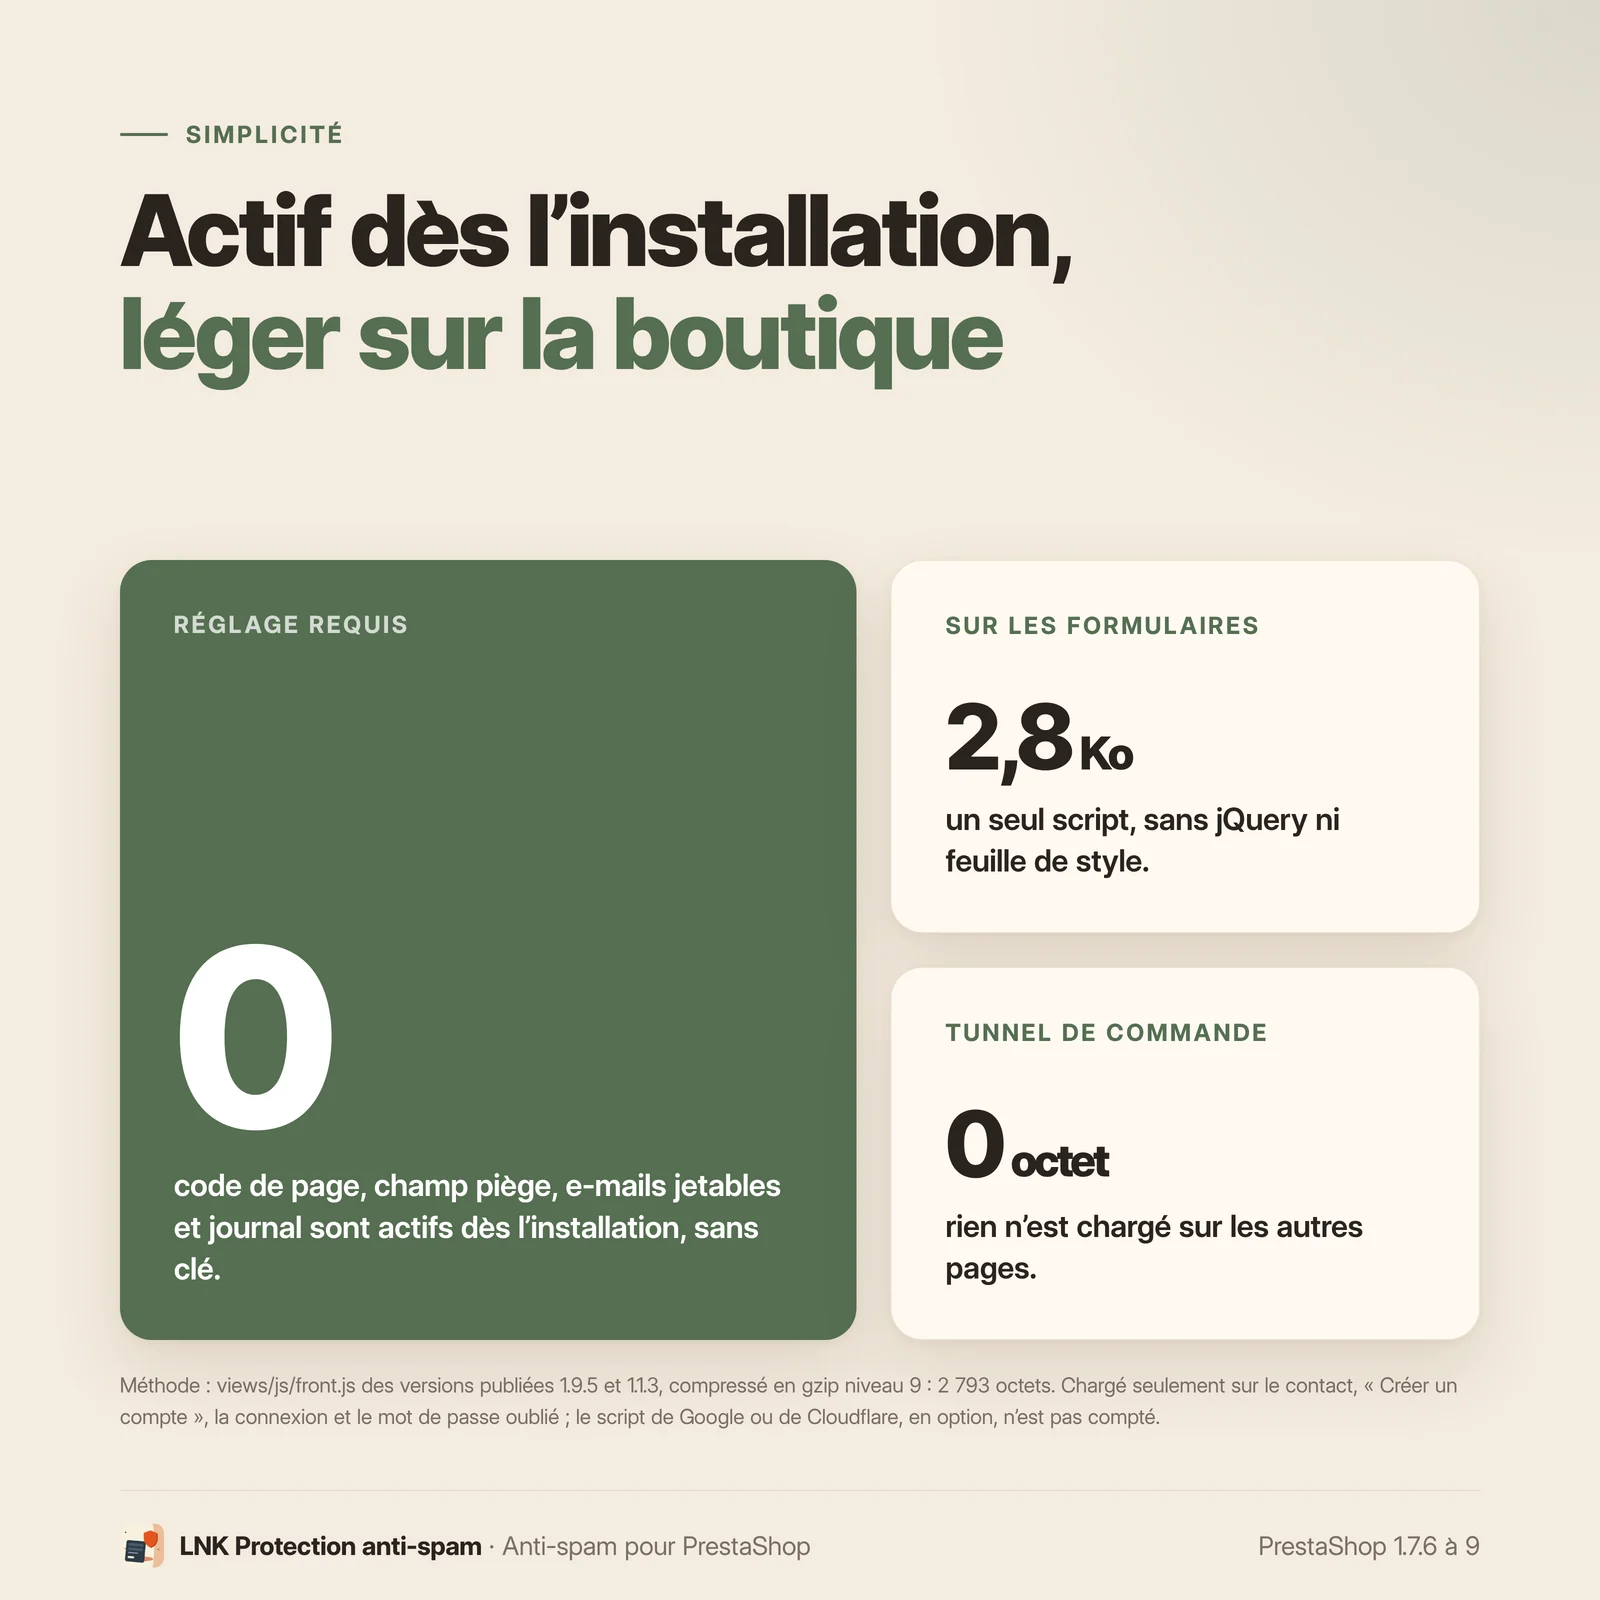
- 2,8 Ko de JavaScript, aucune feuille de style, sans jQuery, rien sur les autres pages
- Aucun override, PrestaShop 9.0 à 9.x, PHP 8.1 à 8.4
Pourquoi votre boutique reçoit des spams et des faux comptes
Les formulaires d'une boutique PrestaShop sont publics : formulaire de contact, page « Créer un compte », inscription à la newsletter, alerte « Prévenez-moi » de la fiche produit. Des robots les envoient en masse, sans jamais ouvrir la page, pour déposer des liens, tester des adresses ou remplir votre liste de clients.
Le résultat est connu : une boîte de réception pleine de messages en anglais remplis de liens, une liste de clients polluée de faux comptes, une liste newsletter qui gonfle d'adresses qui n'ouvriront jamais un e-mail et abîment la réputation de vos envois.
Les formulaires protégés
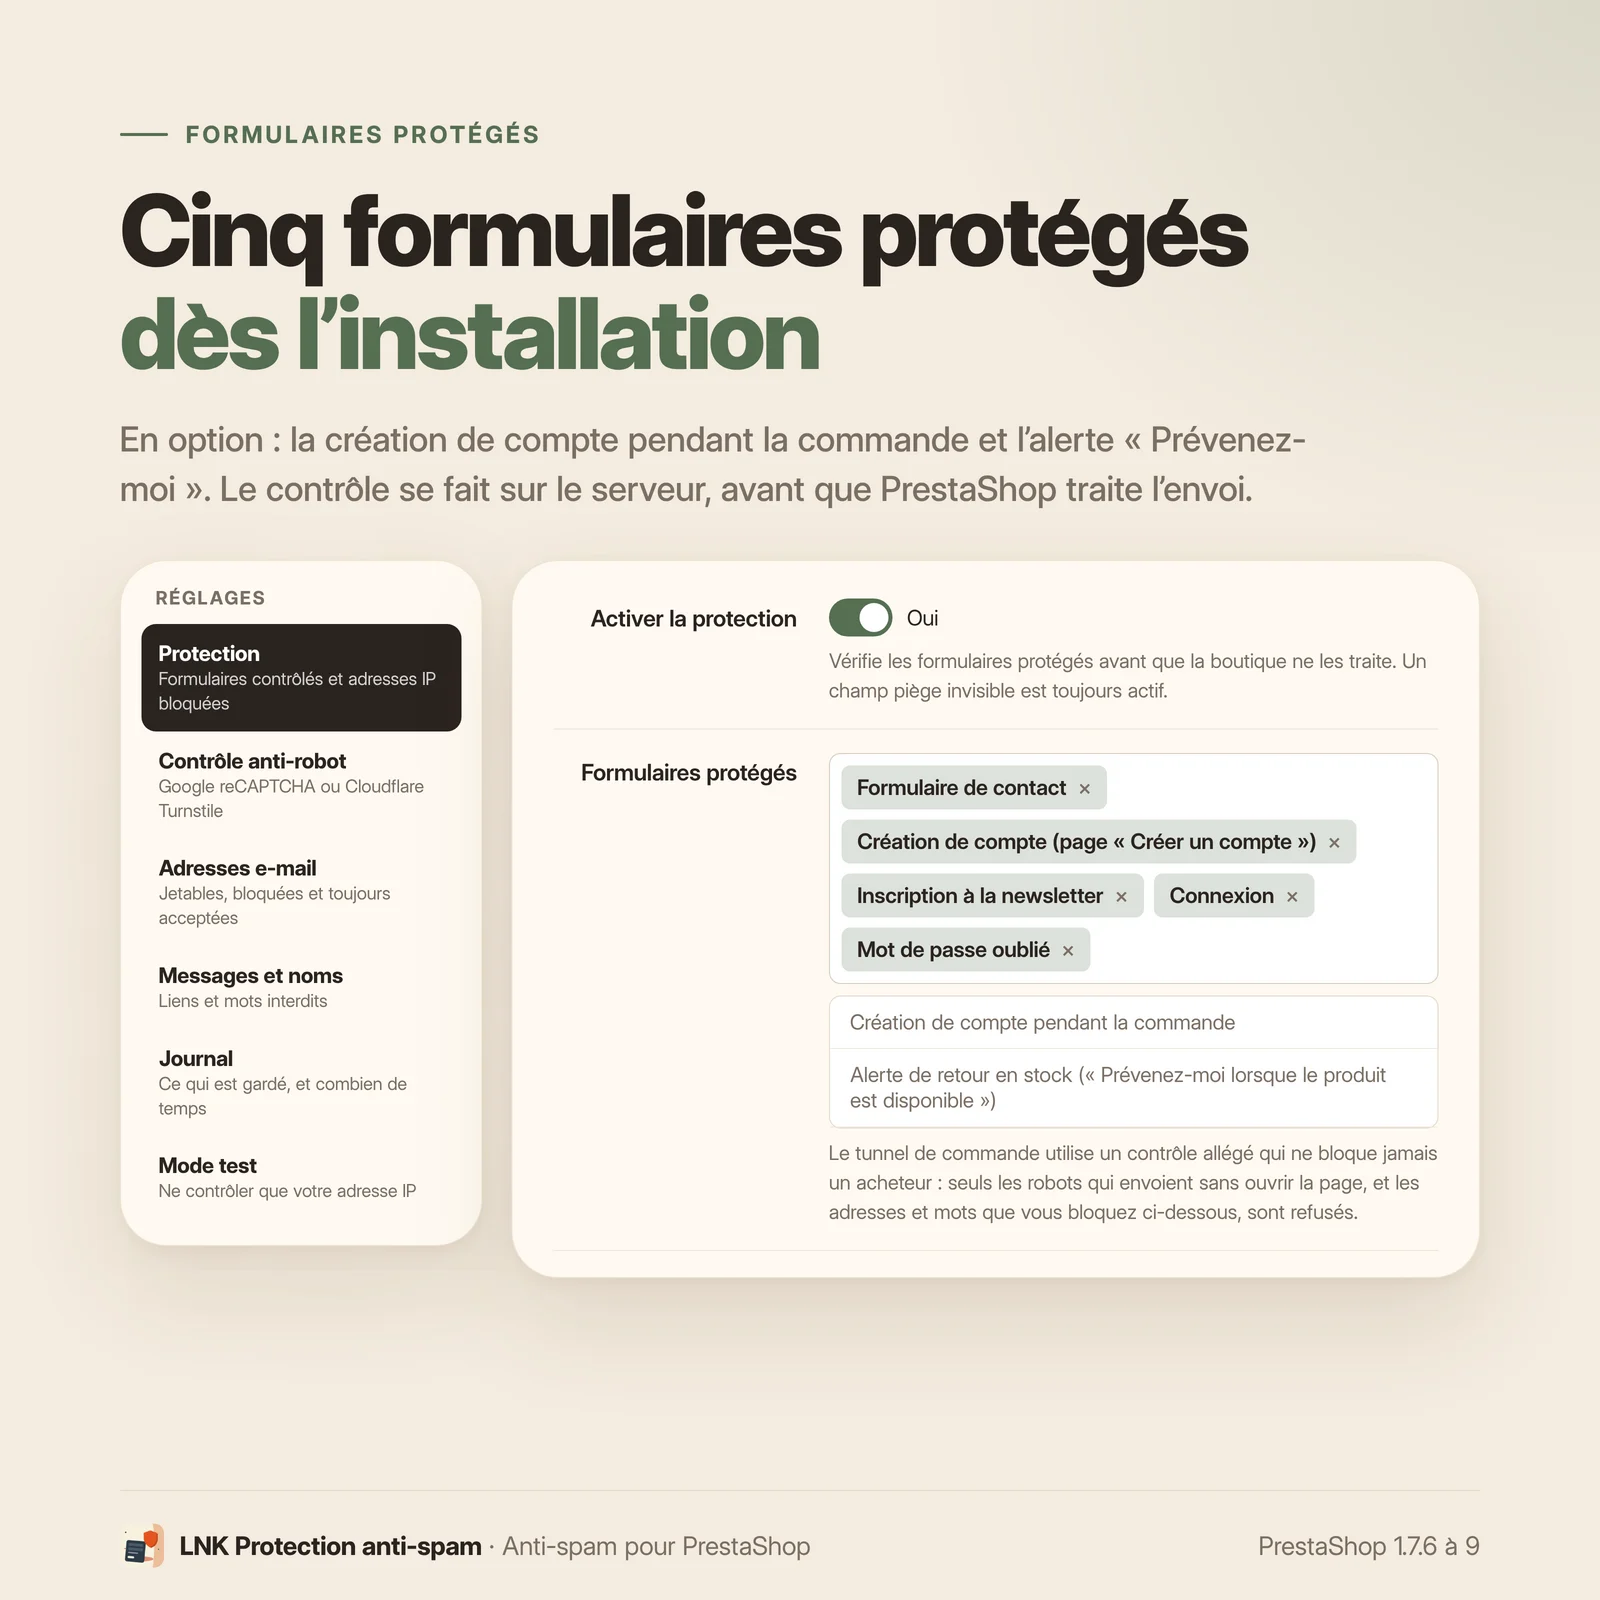
Cochez dans le back-office les formulaires à protéger. À l'installation, ces cinq-là le sont :
- le formulaire de contact ;
- la page « Créer un compte » ;
- l'inscription à la newsletter (module PrestaShop
ps_emailsubscription, formulaire et envoi AJAX) ; - la connexion, y compris depuis l'onglet « Se connecter » du tunnel de commande ;
- le mot de passe oublié.
En option, décochés par défaut :
- la création de compte pendant la commande, pour le tunnel PrestaShop et le module PrestaShop One Page Checkout ;
- l'alerte de retour en stock (« Prévenez-moi lorsque le produit est disponible », module
PrestaShop
ps_emailalerts, envoi AJAX de la fiche produit) : code de page, adresses IP bloquées et filtres d'e-mail. Un refus s'affiche dans le message d'erreur du module lui-même, sur Classic comme sur Hummingbird.
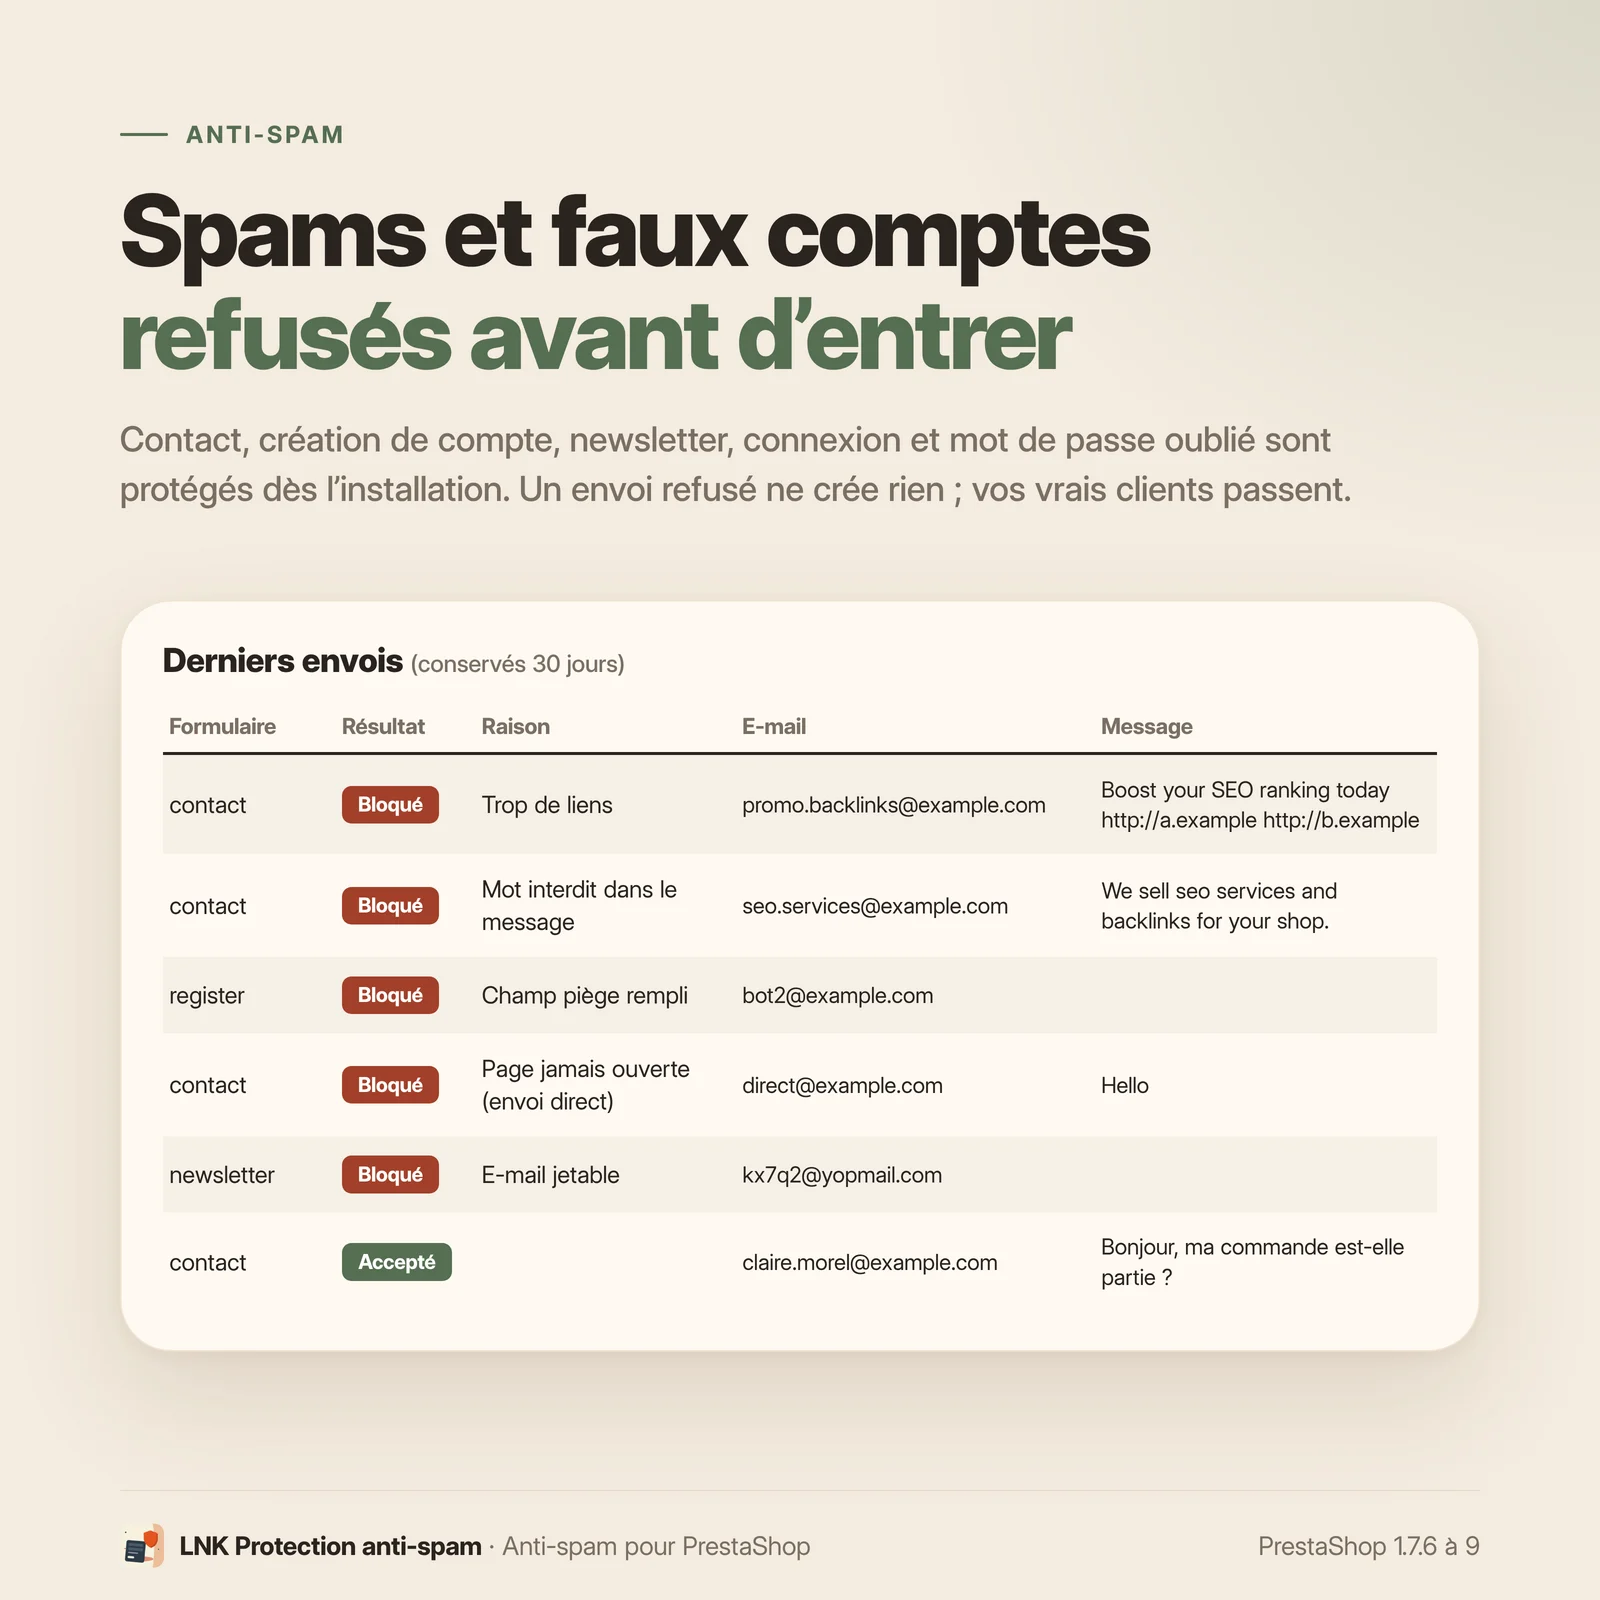
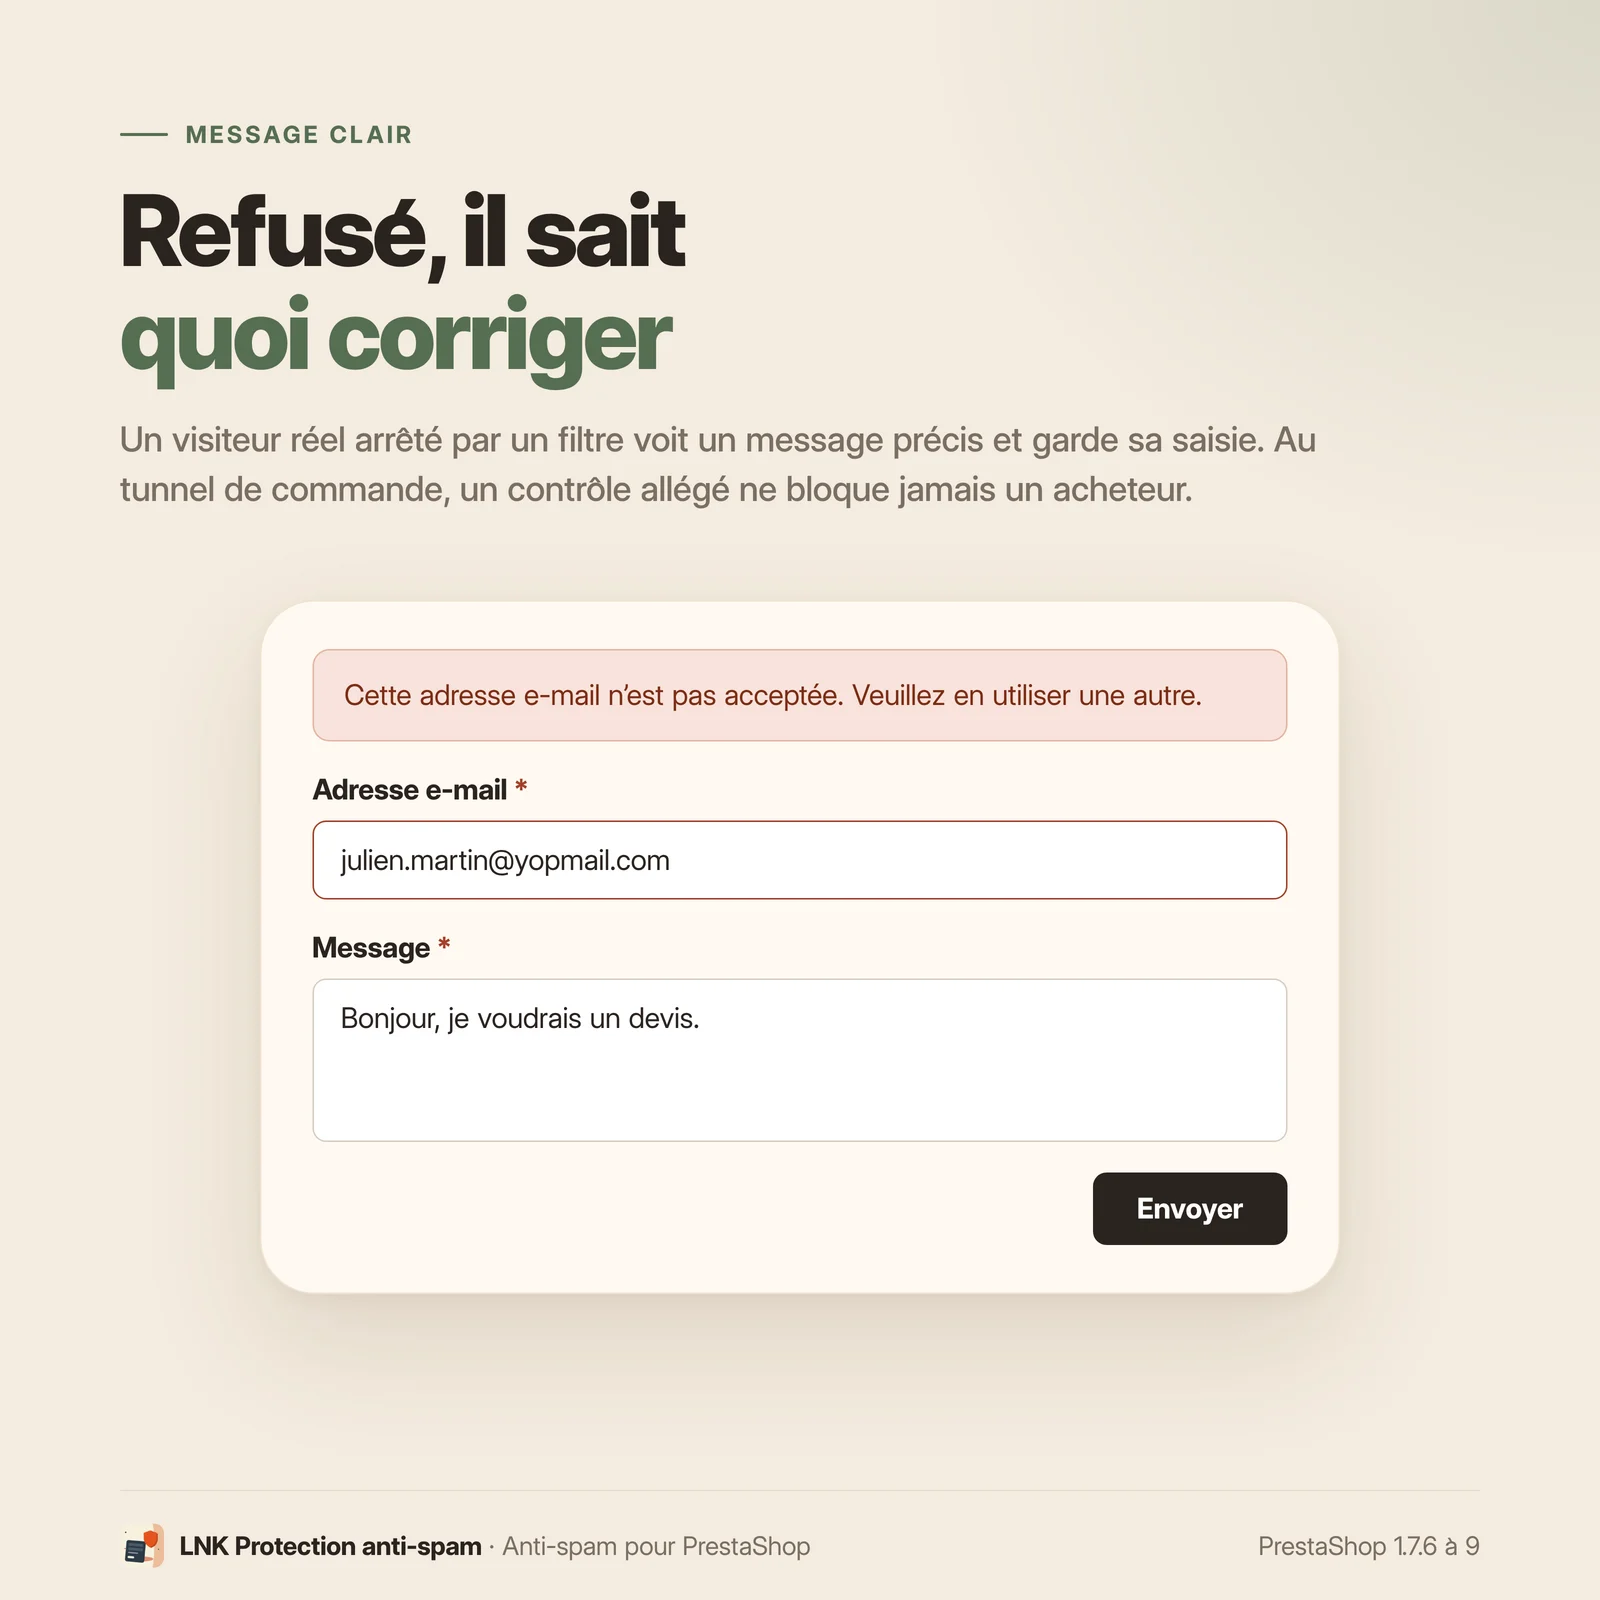
La vérification se fait sur le serveur, avant que PrestaShop traite l'envoi. Un envoi refusé ne crée rien : ni message, ni client, ni inscrit, ni alerte. Le visiteur garde sa saisie et voit un message clair.
Anti-spam avec ou sans captcha : pot de miel, reCAPTCHA ou Cloudflare Turnstile
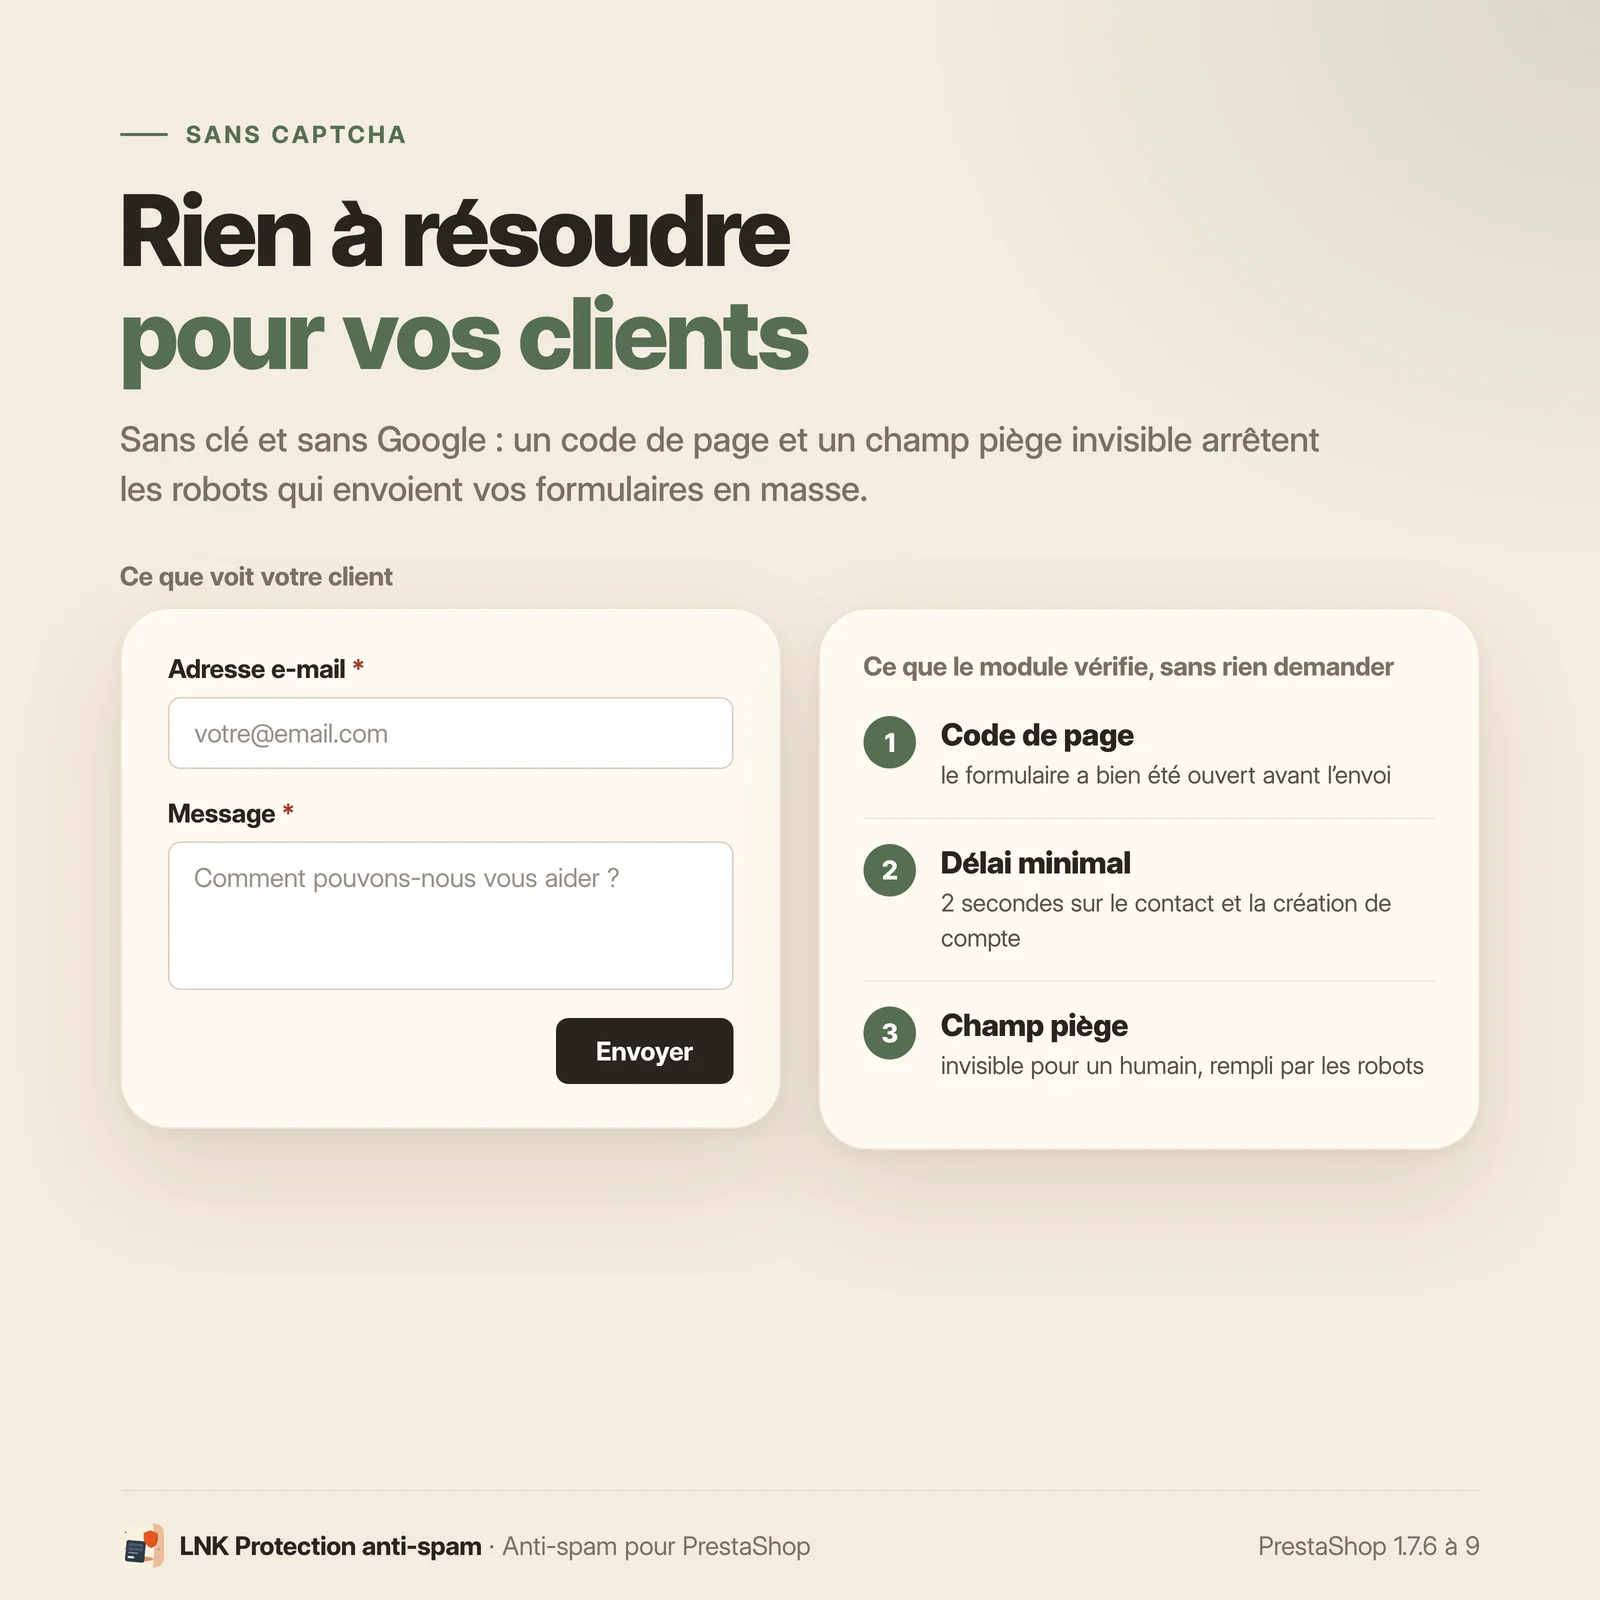
Deux protections fonctionnent sans clé et sans rien demander au visiteur :
- un code de page : l'heure d'affichage du formulaire est gardée dans le cookie de PrestaShop. Un robot qui envoie le formulaire sans avoir ouvert la page est refusé. Sur le contact et la création de compte, un envoi moins de 2 secondes après l'affichage l'est aussi ;
- un champ pot de miel, invisible pour un humain, que les robots remplissent.
Avec les filtres décrits plus bas, ces protections suffisent à une boutique qui ne veut aucun service de Google.
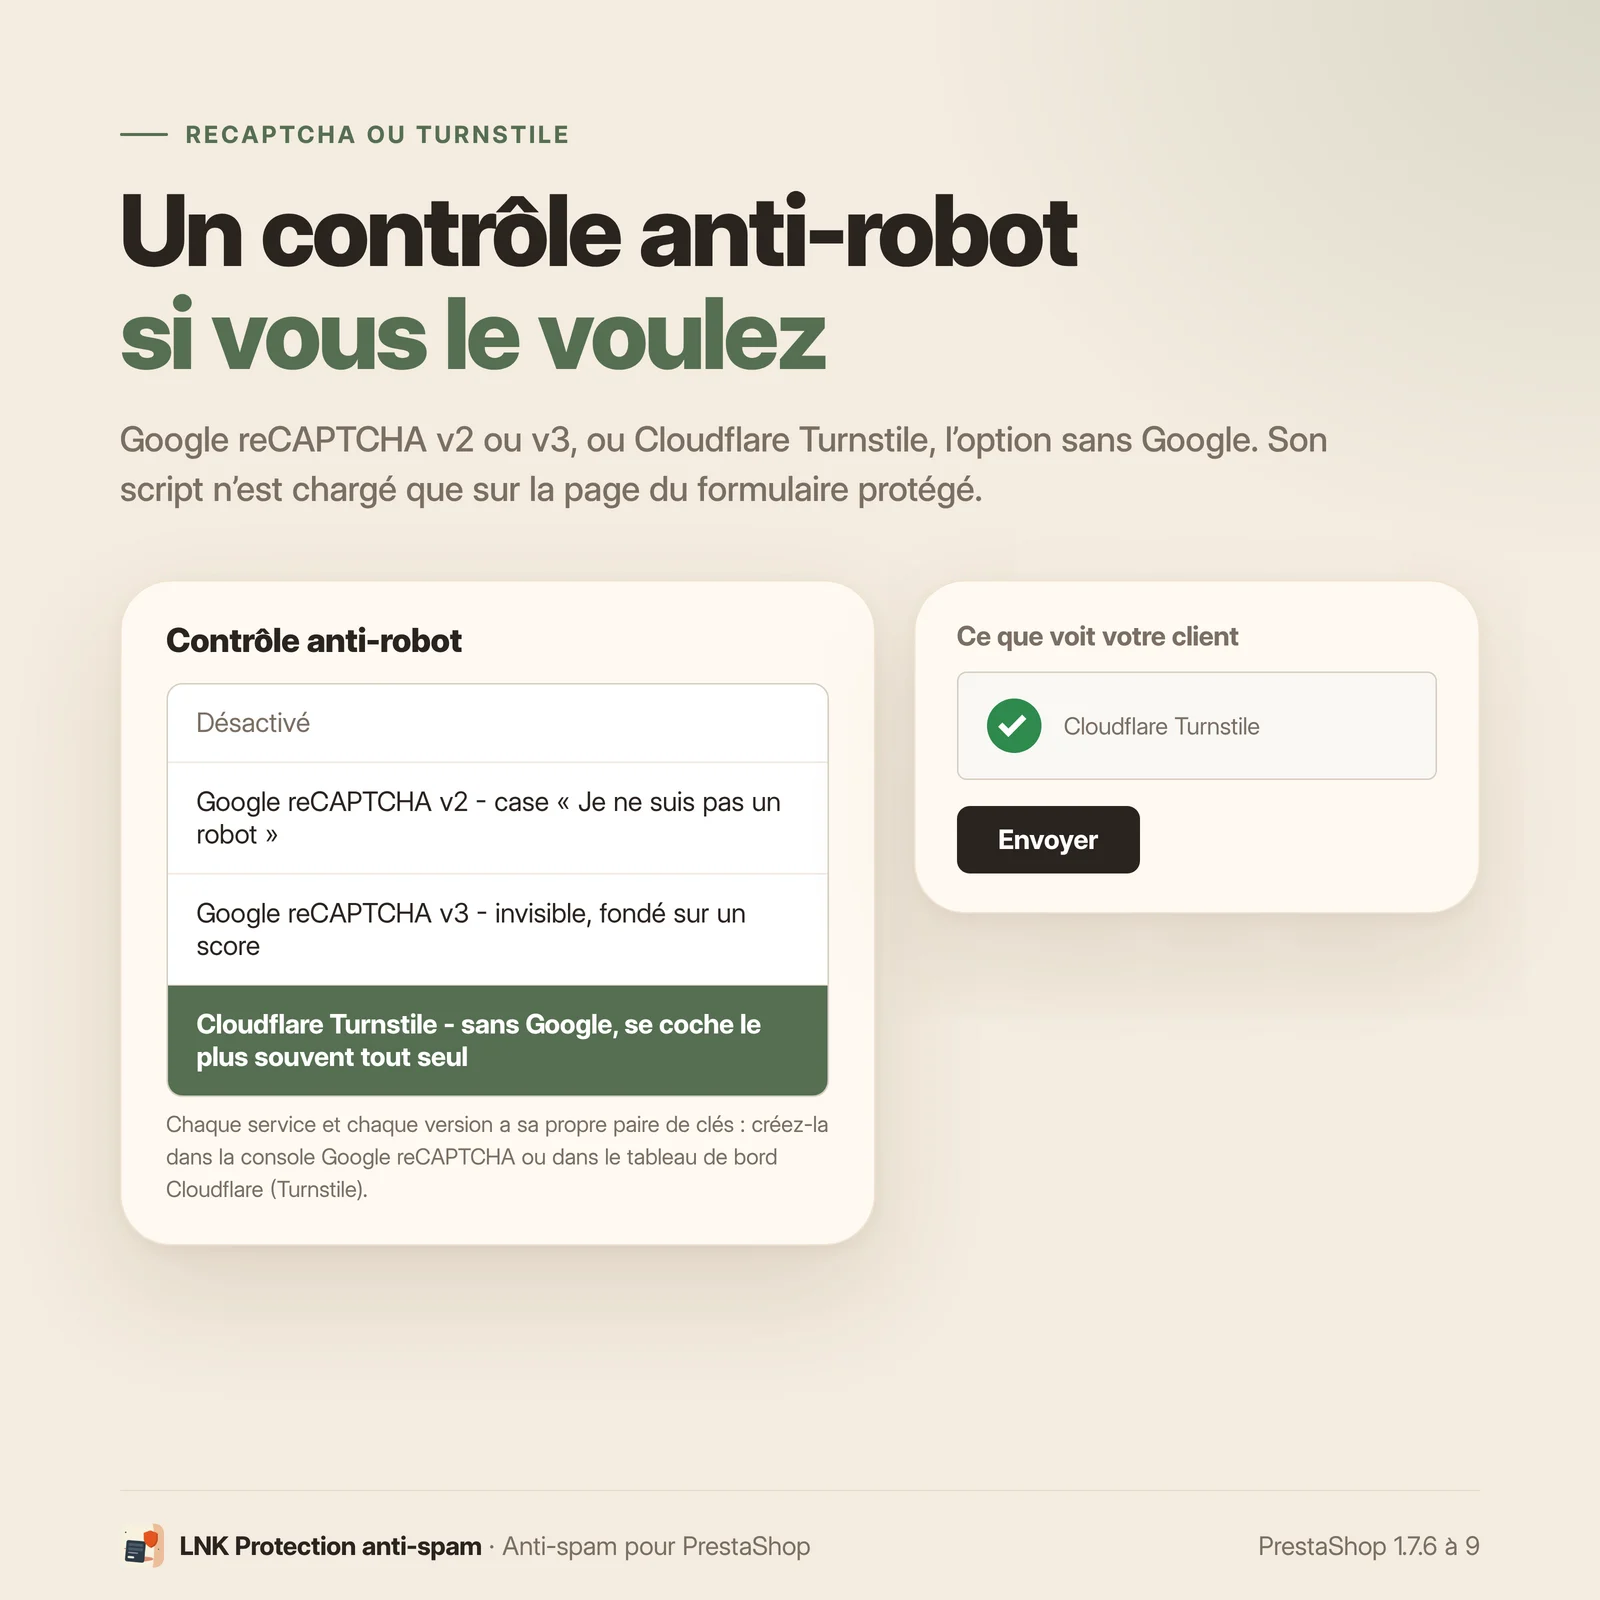
Si vous voulez aller plus loin sur le contact et la création de compte, activez un contrôle anti-robot, au choix :
- Google reCAPTCHA v2 (la case « Je ne suis pas un robot ») ;
- Google reCAPTCHA v3 (invisible, avec un score minimal réglable) ;
- Cloudflare Turnstile, l'option sans Google : affiché comme la case v2, au-dessus du bouton d'envoi, il se coche le plus souvent tout seul.
Chaque service a sa propre paire de clés, et son script n'est chargé que sur la page du formulaire protégé. Sur la connexion et le mot de passe oublié, le contrôle est une option séparée, désactivée par défaut. La newsletter, présente sur toutes les pages, et l'alerte de retour en stock n'en utilisent jamais. La réponse est vérifiée sur le serveur ; si Google ou Cloudflare ne répond pas, l'envoi est refusé : un robot ne passe pas pendant une panne.
Filtres d'adresses IP, d'adresses e-mail et de messages
Le module refuse aussi les envois selon leur origine et leur contenu :
- adresses IP bloquées : une par ligne, adresse exacte (IPv4 ou IPv6), joker (
1.2.3.*) ou plage (1.2.3.0/24,2001:db8::/32). Contrôlées en premier, sur tous les formulaires protégés, tunnel de commande et alerte de retour en stock compris. Une ligne mal écrite est refusée à l'enregistrement ; - adresses e-mail jetables : plus de 10 000 domaines d'adresses temporaires (liste publique
disposable-email-domains, CC0, livrée avec le module) sur le contact, la création de compte, la newsletter et l'alerte de retour en stock ; - votre liste noire : adresses, domaines (sous-domaines compris) et motifs (
*@*.ru) ; - domaines toujours acceptés, pour corriger un faux positif ;
- nombre maximal de liens dans un message de contact (2 par défaut) ; les liens vers votre propre boutique ne comptent pas ;
- mots interdits dans le message de contact et dans le prénom et le nom d'un nouveau compte, en mots entiers, sans tenir compte des accents ni des majuscules.
Un visiteur réel refusé par un filtre voit un message précis (« Cette adresse e-mail n'est pas acceptée ») et peut corriger sa saisie. L'adresse du compte d'un client connecté n'est jamais refusée sur l'alerte de retour en stock. Une adresse IP bloquée refuse aussi les vrais clients qui partagent cette connexion : copiez l'IP depuis le journal, et bloquez une plage avec prudence.
Journal des refus et mode test
Chaque refus est inscrit dans un journal du back-office : formulaire, raison, adresse e-mail, IP, navigateur, extrait du message, et la réponse du service quand un contrôle anti-robot est actif (score reCAPTCHA v3 compris). Un refus par adresse IP note l'entrée de la liste qui correspond. Des compteurs (aujourd'hui, 7 jours, 30 jours) montrent ce que le module arrête. Les envois acceptés peuvent être journalisés aussi, en option. Le journal se purge seul après 30 jours (réglable de 1 à 365) ; jamais aucun mot de passe n'y est écrit. La liste est celle de PrestaShop, comme Commandes ou Clients : pages, tri par colonne, filtres par période, formulaire, raison, adresse e-mail, IP ou texte du message.
Le mode test limite les contrôles à vos adresses IP : vous essayez les réglages sur la boutique en ligne sans gêner vos clients. La page de réglages affiche l'IP que voit PrestaShop.
Ne jamais bloquer un acheteur pendant la commande
La protection de la création de compte au tunnel suit une règle stricte : ne jamais bloquer un acheteur réel. Elle ne refuse que deux signaux de robot : code de page absent et champ pot de miel rempli. Pas de Google ni de Cloudflare, pas de délai minimal (le remplissage automatique du navigateur peut être instantané), pas de liste d'adresses jetables : seules vos propres listes (adresses IP et e-mails bloqués) s'appliquent. Le module n'ajoute aucun script aux pages de commande.
Léger et rapide
Chiffres mesurés sur la 1.9.6 avant publication, compressés avec zlib au niveau 9 ; ils
seront repris de verification.json à la publication. Le seul script du module en front,
views/js/front.js, pèse 2,8 Ko (2 806 octets). Le module ne charge aucune feuille de
style en front et n'utilise pas jQuery.
Ce script ne se charge que sur les pages qui portent un formulaire protégé : contact, « Créer un compte », connexion et mot de passe oublié. Toutes les autres pages, tunnel de commande compris, ne chargent rien : 0 octet. Pour la newsletter, le champ pot de miel est écrit dans le HTML par le serveur, sans script ; l'alerte de retour en stock est contrôlée sur le serveur, sans rien charger sur la fiche produit. Le script de Google ou de Cloudflare n'est chargé que si vous activez reCAPTCHA ou Turnstile, et seulement sur ces mêmes pages ; il n'est pas compté ici. La liste des domaines jetables reste sur le serveur et n'est jamais envoyée au navigateur.
Ce que le module ne fait pas
Pour acheter en connaissance de cause :
- il ne limite pas le nombre d'envois par visiteur : contre une attaque massive, un pare-feu ou Cloudflare restent nécessaires ;
- un robot qui pilote un vrai navigateur passe le code de page ; reCAPTCHA ou Turnstile restent les outils contre lui sur le contact et la création de compte ;
- l'alerte de retour en stock n'a ni captcha ni champ pot de miel : le gabarit de
ps_emailalertsn'a pas de point d'accroche pour ce champ. Elle compte sur le code de page, les adresses IP bloquées et les filtres d'e-mail ; - bloquer une adresse IP refuse tous ceux qui l'utilisent, vrais clients compris ;
- les pages de formulaires (et toute page portant la newsletter) ne doivent pas être servies par un cache de page complète ;
- la connexion depuis le tunnel n'a pas de contrôle anti-robot, et les pages de connexion et de création de compte propres à One Page Checkout ne sont pas couvertes par l'option « Connexion » ;
- un autre module de captcha doit être désactivé, sinon deux modules contrôlent les mêmes formulaires.
Compatibilité PrestaShop 9
| PrestaShop | 9.0 à 9.x |
| PHP | 8.1 à 8.4 |
| Thèmes vérifiés | Classic et Hummingbird (PrestaShop 9.2.0) ; nouveautés de la 1.9.3 vérifiées sur Hummingbird |
| Contrôle anti-robot | Google reCAPTCHA v2 ou v3, ou Cloudflare Turnstile, en option |
| Tunnels de commande | Tunnel PrestaShop ; PrestaShop One Page Checkout (vérifié sur Hummingbird) |
| Override | Aucun |
| Back-office | Page de réglages et journal en Symfony natif PrestaShop 9 |
| Langues de l'interface | Français, anglais, arabe |
| Multiboutique | Réglages, filtres, journal et conservation par boutique (vérifié sur PrestaShop 9.1.5, deux boutiques) |
Vérifié sur PrestaShop 9.2.0 avec les thèmes Classic et Hummingbird, par une installation neuve sur PrestaShop 9.0.3, et en multiboutique sur PrestaShop 9.1.5. Le détail est dans COMPATIBILITY.md.
Questions fréquentes
Comment arrêter les spams du formulaire de contact et les faux comptes clients sur PrestaShop ?
Installez LNK Protection anti-spam : le formulaire de contact, la page « Créer un compte », l'inscription à la newsletter, la connexion et le mot de passe oublié sont protégés dès l'installation, sans réglage. Un robot qui envoie le formulaire sans ouvrir la page, trop vite ou en remplissant le champ invisible est refusé, et rien n'est créé. Vous pouvez ensuite ajouter un contrôle anti-robot (Google reCAPTCHA ou Cloudflare Turnstile), une liste d'adresses IP bloquées et des filtres d'adresses e-mail et de mots.
Le module est-il compatible avec ma version de PrestaShop ?
Oui, s'il s'agit de PrestaShop 9.0 à 9.x, avec PHP 8.1 à 8.4. Il a été vérifié sur PrestaShop 9.2.0 avec les thèmes Classic et Hummingbird, et installé à neuf sur PrestaShop 9.0.3. PrestaShop 1.7.6 à 8.x relève d'une version distincte du module.
Le module contient-il un override du cœur ?
Non. Aucun override. Le module n'apporte aucune modification au cœur de PrestaShop : il passe uniquement par des points d'accroche standards. Il n'entre donc en conflit avec aucun autre module par ce biais, et une mise à jour de PrestaShop ne laisse aucun fichier orphelin.
Faut-il obligatoirement un compte Google reCAPTCHA ?
Non. Le code de page, le champ pot de miel et les filtres fonctionnent sans clé, sans Google et sans rien demander au visiteur. Le contrôle anti-robot (Google reCAPTCHA v2 ou v3, ou Cloudflare Turnstile) est une option, désactivée à l'installation, pour le contact et la création de compte, et séparément pour la connexion et le mot de passe oublié. Attention : une clé secrète fausse bloque les formulaires où ce contrôle est actif, jamais le tunnel de commande.
Le module peut-il bloquer un vrai client pendant sa commande ?
Non, c'est la règle de conception du tunnel. La protection de la création de compte pendant la commande est une option décochée par défaut ; activée, elle ne refuse que les signaux de robot (code de page absent, champ invisible rempli) et ce que vous bloquez vous-même (adresses IP, adresses e-mail et mots de vos listes), sans Google, sans délai minimal et sans la liste des adresses jetables. Le module n'ajoute aucun script aux pages de commande.
Ce module ralentit-il ma boutique ?
Non. Son seul script pèse 2,8 Ko compressé, il ne charge aucune feuille de style et n'utilise pas jQuery. Ce script ne se charge que sur les pages contact, création de compte, connexion et mot de passe oublié ; toutes les autres pages ne chargent rien. Le script de Google ou de Cloudflare ne s'ajoute que si vous activez reCAPTCHA ou Turnstile.
Faut-il modifier mon thème ?
Non, pas avec un thème qui suit PrestaShop (Classic, Hummingbird et leurs dérivés) : le module utilise les points d'accroche standards des formulaires. Si le formulaire de contact de votre thème n'appelle pas le point d'accroche du consentement, le champ invisible est ajouté par JavaScript. Pour un thème sur-mesure, nous posons gratuitement le point d'accroche pour vous.
Est-il compatible avec un module de cache, un autre captcha ou One Page Checkout ?
Avec PrestaShop One Page Checkout, oui : la création de compte et d'invité de ce module est protégée par l'option du tunnel. Un autre module de captcha doit être désactivé, sinon deux modules contrôlent les mêmes formulaires. Les pages de formulaires, et toute page portant l'inscription à la newsletter, ne doivent pas être servies par un cache de page complète : les vrais visiteurs seraient refusés.
Le module fonctionne-t-il en multiboutique et en multilingue ?
Oui. Les réglages se font boutique par boutique (ou pour toutes à la fois), et le filtrage, le journal et sa conservation sont propres à chaque boutique. Cela a été vérifié sur PrestaShop 9.1.5 en multiboutique avec deux boutiques. Les messages montrés aux visiteurs et l'interface du module sont traduits en français, en anglais et en arabe.
Quelles données le module enregistre-t-il, et est-ce conforme au RGPD ?
Pour chaque refus, le journal garde le formulaire, la raison, l'adresse e-mail, l'adresse IP, le navigateur et un extrait du message de contact (255 caractères au plus), jamais un mot de passe. Ces lignes sont supprimées après 30 jours par défaut (réglable de 1 à 365). Si vous activez reCAPTCHA ou Turnstile, le script de Google ou de Cloudflare est chargé sans attendre le consentement aux cookies : la conformité de ce choix reste à votre charge.
Le module arrête-t-il tous les robots ?
Non, et aucun module ne peut le promettre. Il arrête les robots qui envoient les formulaires sans navigateur et ceux qui remplissent le champ invisible ; contre ceux qui pilotent un vrai navigateur, reCAPTCHA ou Turnstile restent les outils, sur le contact et la création de compte. Un robot qui revient toujours de la même adresse peut être bloqué par la liste d'adresses IP. Il ne limite pas le nombre d'envois : contre une attaque massive, un pare-feu ou Cloudflare restent nécessaires.
Que se passe-t-il quand je désinstalle le module ?
Les formulaires redeviennent ceux de PrestaShop. La désinstallation supprime les réglages du module, sa page du back-office et la table du journal, qui ne contient que des tentatives de spam. Aucun fichier du cœur ou du thème n'est à restaurer.
Turnstile ou reCAPTCHA : lequel choisir ?
Les deux protègent les mêmes formulaires : contact et création de compte, et connexion et mot de passe oublié si vous les cochez. Cloudflare Turnstile fonctionne sans Google : il s'affiche comme une case au-dessus du bouton d'envoi et se coche le plus souvent tout seul. Google reCAPTCHA v2 affiche la case « Je ne suis pas un robot » ; v3 est invisible et refuse sous un score minimal que vous réglez. Un seul service est actif à la fois, avec sa propre paire de clés, créée dans la console Google reCAPTCHA ou dans le tableau de bord Cloudflare. La réponse est vérifiée sur le serveur ; si le service ne répond pas, l'envoi est refusé. Aucun des deux ne s'applique à la newsletter, au tunnel de commande ni à l'alerte de retour en stock.
Comment bloquer une adresse IP ?
Dans la rubrique Protection des réglages, champ « Adresses IP bloquées » : une entrée par ligne,
soit une adresse exacte (IPv4 ou IPv6), soit un joker IPv4 comme 1.2.3.*, soit une plage comme
1.2.3.0/24 ou 2001:db8::/32. Une ligne mal écrite est refusée à l'enregistrement, avec un
message. L'adresse d'un robot se copie depuis le journal des refus. Elle est alors refusée en
premier sur tous les formulaires protégés, tunnel de commande et alerte de retour en stock
compris, et le journal note « Adresse IP bloquée » avec l'entrée qui correspond. Attention : les
vrais clients qui partagent cette connexion sont refusés aussi ; bloquez une plage avec
prudence. En multiboutique, la liste se règle boutique par boutique comme les autres réglages.
Le formulaire « Prévenez-moi » est-il protégé ?
Oui, en option, décochée par défaut : cochez « Alerte de retour en stock » dans les formulaires
protégés. Il s'agit du formulaire « Prévenez-moi lorsque le produit est disponible » du module
PrestaShop ps_emailalerts, sur la fiche produit. Le module vérifie que la fiche produit a été
ouverte dans le navigateur, puis applique les adresses IP bloquées et les filtres d'e-mail
(adresses jetables, vos adresses, domaines et motifs bloqués, domaines toujours acceptés).
L'adresse du compte d'un client connecté n'est jamais refusée par ces filtres. Il n'y a ni
captcha, ni délai minimal, ni champ pot de miel : le gabarit de ps_emailalerts n'a pas de
point d'accroche pour ce champ. Un envoi refusé affiche le message d'erreur du module lui-même,
sur Classic comme sur Hummingbird, et aucune alerte n'est enregistrée.
Journal des versions
-
Version 1.9.7 PrestaShop 9
Modifications
- Journal : la liste est la grille native de PrestaShop, comme Commandes ou Clients. Toutes les lignes conservées sont consultables, page par page (10, 20, 50 ou plus par page), et plus seulement les 200 dernières. Tri par date, formulaire, résultat, raison, e-mail ou adresse IP. Filtres sous chaque en-tête : période (du… au…), formulaire, résultat, raison, et recherche « contient » dans le détail, l'e-mail, le message, l'adresse IP et le navigateur ; bouton « Réinitialiser ». Les filtres choisis sont gardés pour chaque employé.
- Colonne Navigateur résumée (« Chrome · Windows », « Headless Chrome · Linux » pour un navigateur sans fenêtre piloté par un robot), texte complet au survol ; message coupé à 60 caractères, texte complet au survol.
- Compteurs, retention et bouton « Vider le journal » inchangés ; en multiboutique, la grille ne montre que les boutiques du contexte, comme avant.
Corrections
- FAQ (fr, en, ar) : la question 1 cite tous les formulaires protégés dès l’installation (contact, création de compte, newsletter, connexion, mot de passe oublié) ; la question 5 dit que, pendant la commande, vos propres listes (adresses IP, adresses e-mail, mots) sont aussi appliquées, comme l’annonce l’aide des réglages. La question 6 donne le poids actuel du script, 2,8 Ko compressé.
-
Version 1.9.6 PrestaShop 9
Corrections
- Pages en arabe (de droite à gauche) : le champ piège invisible était repoussé à 10 000 px hors de l'écran. En arabe, la page s'élargissait d'autant, avec une barre de défilement horizontale, et une capture de la page sortait blanche. Le champ est maintenant rogné sur place : toujours invisible pour un visiteur, toujours rempli par les robots, et la page garde la largeur de l'écran quel que soit le sens d'écriture.
-
Sécurité
- Cloudflare Turnstile : un jeton de plus de 2 048 caractères (limite de Cloudflare) est refusé sans appeler Cloudflare.
Modifications
- Réglages plus lisibles : dans la rubrique « Anti-robots », seules les clés du service choisi s'affichent ; le score minimal v3 et le contrôle sur la connexion et le mot de passe oublié passent sous « Options avancées », replié. Même chose pour les motifs bloqués et les domaines toujours acceptés de la rubrique des adresses e-mail. 12 réglages visibles au plus par rubrique. Rien ne change dans les valeurs enregistrées : service choisi, clés (Turnstile compris) et réglages de chaque boutique sont gardés.
- Journal : un refus de Cloudflare Turnstile est noté « Turnstile absent » ou « Turnstile refusé », et non plus sous la raison commune à reCAPTCHA. Les lignes déjà écrites gardent leur libellé.
Voir les 11 versions précédentes
-
Sécurité
- Adresses IP bloquées : la liste est comparée à toutes les adresses de la requête (adresse de connexion, adresse du visiteur transmise par Cloudflare, chaque entrée de
X-Forwarded-For), et plus seulement à celle retenue par PrestaShop. Derrière un proxy, un robot ne contourne plus la liste en inventant un en-têteX-Forwarded-For. - Cloudflare Turnstile : un jeton n'est accepté que si son action est celle du formulaire envoyé ; un jeton obtenu sur une autre page, ou sans action, est refusé.
- Message de contact énorme (plus d'environ 1 Mo avec un lien non fermé) : le moteur d'expressions abandonnait et le message passait comme s'il n'avait aucun lien ; il est maintenant refusé. Même règle pour les mots interdits.
Corrections
- Liens vers la boutique servie sur un port (
boutique.fr:8080) : ils ne comptent plus comme liens étrangers. - Turnstile : une erreur du widget ne laisse plus d'exception dans la console du navigateur.
- Une adresse IPv4 vue sous forme IPv6 (
::ffff:1.2.3.4) est reconnue par une entrée IPv4 de la liste. - Multiboutique : une boutique qui garde son propre contrôle anti-robot alors que ses clés, héritées de « Toutes les boutiques », y ont été effacées ne refuse plus tous les formulaires ; le contrôle y est désactivé (champ piège, code de page et filtres restent actifs).
- Page « Créer un compte » : le contrôle Turnstile s'affiche à la même place que la case reCAPTCHA v2, au-dessus du bouton.
- Adresses IP bloquées : la liste est comparée à toutes les adresses de la requête (adresse de connexion, adresse du visiteur transmise par Cloudflare, chaque entrée de
-
Version 1.9.3 PrestaShop 9
Nouveautés
- Cloudflare Turnstile, quatrième choix du contrôle anti-robot à côté de « Désactivé », Google reCAPTCHA v2 et v3, avec sa propre paire de clés (clé de site et clé secrète). Affiché comme la case v2, au-dessus du bouton d'envoi, il se coche le plus souvent tout seul. Mêmes formulaires que reCAPTCHA : contact et création de compte, connexion et mot de passe oublié si leur option est active ; jamais la newsletter, le tunnel de commande ni l'alerte de retour en stock. Le script de Cloudflare n'est chargé que sur la page du formulaire protégé. Vérification sur le serveur auprès de Cloudflare ; l'action du widget doit être celle du formulaire.
- Adresses IP bloquées (rubrique Protection) : une par ligne, adresse exacte IPv4 ou IPv6, joker IPv4 (
1.2.3.*) ou plage CIDR (1.2.3.0/24,2001:db8::/32). Une ligne invalide est refusée à l'enregistrement, avec un message. Contrôle fait en premier, sur tous les formulaires protégés, tunnel de commande et alerte de retour en stock compris ; le journal note « Adresse IP bloquée » et l'entrée qui correspond. Les vrais clients qui partagent cette connexion sont refusés aussi : copier l'IP depuis le journal. - Alerte de retour en stock (module
ps_emailalerts, « Prévenez-moi lorsque le produit est disponible » de la fiche produit, envoi AJAX), nouveau formulaire protégé, décoché par défaut : code de page (fiche produit ouverte dans la session du navigateur), adresses IP bloquées et filtres d'e-mail (adresses jetables, adresses, domaines et motifs bloqués, domaines toujours acceptés). Ni captcha, ni délai minimal, ni pot de miel : le gabarit deps_emailalertsn'a pas de point d'accroche pour ce champ. L'adresse du compte d'un client connecté n'est jamais refusée par les filtres d'e-mail. Un refus affiche le message d'erreur deps_emailalerts, par son propre script (Classic et Hummingbird), et n'enregistre aucune alerte.
Modifications
- La rubrique « Google reCAPTCHA » des réglages devient « Contrôle anti-robot » ; ses deux options deviennent « Contrôle sur la connexion » et « Contrôle sur le mot de passe oublié » et valent pour le service choisi.
- Multiboutique : la case « propre à cette boutique » déverrouille maintenant son champ (correctif), et sa marge dans la carte est corrigée. Vérifié sur PrestaShop 9.1.5 avec deux boutiques : réglages, filtrage, journal et conservation propres à chaque boutique.
Notes de mise à jour
- La mise à jour depuis la 1.9.x ajoute les nouveaux réglages vides (clés Turnstile, adresses IP bloquées). Le contrôle anti-robot choisi et les formulaires protégés restent ceux d'avant ; l'alerte de retour en stock reste décochée. Aucun nouveau point d'accroche.
- Vider ensuite les caches CCC et Smarty de PrestaShop : le script et les gabarits du module changent.
-
Sécurité
- Une création de compte envoyée au tunnel de commande avec un panier vide suit maintenant les règles de la page « Créer un compte » ; elle n'était soumise jusqu'ici qu'aux règles du tunnel, ou à aucune quand l'option était décochée.
Nouveautés
- Inscription à la newsletter protégée (module
ps_emailsubscription, formulaire et envoi AJAX) : code de page et champ pot de miel écrit par le serveur, jamais de reCAPTCHA. Un envoi refusé n'inscrit personne. - Connexion et mot de passe oublié protégés : code de page et champ pot de miel, reCAPTCHA en option pour chacun (désactivé par défaut). Pas de délai minimal à la connexion, pour les gestionnaires de mots de passe. La connexion envoyée depuis l'onglet « Se connecter » du tunnel de commande est contrôlée aussi, sans reCAPTCHA.
- Filtres d'adresses e-mail sur le contact, la création de compte et la newsletter : plus de 10 000 domaines d'adresses jetables (liste CC0
disposable-email-domains), adresses, domaines et motifs bloqués par le marchand, domaines toujours acceptés. Au tunnel de commande, seules les listes du marchand s'appliquent. - Filtres de message sur le contact : nombre maximal de liens (les liens vers la boutique ne comptent pas) et mots interdits, en mots entiers, sans tenir compte des accents ni des majuscules. Les mots interdits s'appliquent aussi au prénom et au nom de la page « Créer un compte ».
- Journal des refus dans le back-office, avec compteurs (aujourd'hui, 7 jours, 30 jours), filtres et purge ; en option, les envois acceptés aussi. Conservation réglable (30 jours par défaut), purge propre à chaque boutique. Le journal garde la réponse de Google (score v3, action, domaine, codes d'erreur) et jamais un mot de passe.
- Mode test : les contrôles ne s'appliquent qu'aux adresses IP listées ; la page de réglages affiche l'IP vue par PrestaShop.
- Interface du module et messages aux visiteurs en arabe.
Notes de mise à jour
- La mise à jour crée la table du journal et coche les formulaires newsletter, connexion et mot de passe oublié, pour chaque boutique et groupe de boutiques qui a ses propres réglages. La liste des mots interdits reste vide : chaque marchand choisit les siens.
- Désactiver tout autre module de captcha, et vérifier qu'aucun cache de page complète ne sert les pages portant le formulaire newsletter.
-
Version 1.9.1 PrestaShop 9
Nouveautés
- Code de page : l'heure d'affichage du formulaire est gardée dans le cookie PrestaShop du visiteur. Un envoi sans page ouverte est refusé ; sur le contact et la création de compte, un envoi moins de 2 secondes après l'affichage aussi.
- Création de compte pendant la commande, en option décochée par défaut : tunnel PrestaShop et PrestaShop One Page Checkout, y compris la création d'invité dès la saisie de l'e-mail. Seuls le code de page absent et le champ pot de miel rempli refusent ; ni Google ni délai minimal au tunnel.
Modifications
- Le champ pot de miel du formulaire de contact est écrit par le serveur (point d'accroche
displayGDPRConsent) ; il n'est ajouté par JavaScript que si le thème n'appelle pas ce point d'accroche.
Notes de mise à jour
- La mise à jour enregistre deux points d'accroche (
displayGDPRConsent,actionSubmitAccountBefore) et vide les caches de PrestaShop ; les formulaires protégés restent ceux qui étaient cochés.
-
Version 1.9.0 PrestaShop 9
Première version. Branche 9 : PrestaShop 9.0 à 9.x seulement.
Nouveautés
- Champ pot de miel invisible sur le formulaire de contact et la page « Créer un compte ».
- Google reCAPTCHA au choix : v2 (case « Je ne suis pas un robot »), v3 (invisible, score minimal réglable) ou désactivé, avec une paire de clés par version. Vérification sur le serveur ; si Google ne répond pas, l'envoi est refusé.
- Refus sans redirection : la page s'affiche de nouveau avec un message, et la saisie du visiteur est conservée.
- Page de réglages dans le back-office Symfony de PrestaShop 9, réglages par boutique.
-
Version 1.1.5 PrestaShop 1.7.6 à 8.x
Modifications
- Réglages : rubriques et libellés alignés sur la version PrestaShop 9 : « Protection », « Adresses e-mail », « Messages et noms », et leurs descriptions.
- Habillage du back-office : un bouton-libellé (envoi de fichier) a son texte centré, et les listes déroulantes prennent la largeur de leur colonne au lieu de 200 px (lib commune lnk-admin).
Corrections
- FAQ (fr, en, ar) : la question 1 cite tous les formulaires protégés dès l’installation ; la question 5 dit que, pendant la commande, vos propres listes (adresses IP, adresses e-mail, mots) sont aussi appliquées.
-
Version 1.1.4 PrestaShop 1.7.6 à 8.x
Corrections
- Pages en arabe (de droite à gauche) : le champ piège invisible était repoussé à 10 000 px hors de l'écran. En arabe, la page s'élargissait d'autant, avec une barre de défilement horizontale, et une capture de la page sortait blanche. Le champ est maintenant rogné sur place : toujours invisible pour un visiteur, toujours rempli par les robots, et la page garde la largeur de l'écran quel que soit le sens d'écriture.
-
Sécurité
- Cloudflare Turnstile : un jeton de plus de 2 048 caractères (limite de Cloudflare) est refusé sans appeler Cloudflare.
Modifications
- Réglages plus lisibles : dans la rubrique « Anti-robots », seules les clés du service choisi s'affichent ; le score minimal v3 et le contrôle sur la connexion et le mot de passe oublié passent sous « Options avancées », replié. Même chose pour les motifs bloqués et les domaines toujours acceptés de la rubrique des adresses e-mail. 12 réglages visibles au plus par rubrique. Rien ne change dans les valeurs enregistrées : service choisi, clés (Turnstile compris) et réglages de chaque boutique sont gardés.
- Journal : un refus de Cloudflare Turnstile est noté « Turnstile absent » ou « Turnstile refusé », et non plus sous la raison commune à reCAPTCHA. Les lignes déjà écrites gardent leur libellé.
Corrections
- Script de Google ou de Cloudflare chargé depuis controllers/script/CaptchaScript.php, toujours sur la seule page du formulaire protégé (règle de l'usine pour les scripts tiers).
-
Mêmes corrections que la 1.9.4 (branche PrestaShop 9).
Sécurité
- Adresses IP bloquées : la liste est comparée à toutes les adresses de la requête (adresse de connexion, adresse du visiteur transmise par Cloudflare, chaque entrée de
X-Forwarded-For), et plus seulement à celle retenue par PrestaShop. Derrière un proxy, un robot ne contourne plus la liste en inventant un en-têteX-Forwarded-For. - Cloudflare Turnstile : un jeton n'est accepté que si son action est celle du formulaire envoyé ; un jeton obtenu sur une autre page, ou sans action, est refusé.
Corrections
- Une adresse IPv4 vue sous forme IPv6 (
::ffff:1.2.3.4) est reconnue par une entrée IPv4 de la liste. - Page « Créer un compte » : le contrôle Turnstile s'affiche à la même place que la case reCAPTCHA v2, au-dessus du bouton.
- Multiboutique : une boutique dont le contrôle anti-robot choisi n'a pas ses deux clés (valeur propre à la boutique, clés vidées dans un autre contexte) ne refuse plus tous ses formulaires protégés ; le contrôle y est désactivé.
Notes de mise à jour
- Rien à migrer ; vider ensuite les caches CCC et Smarty de PrestaShop.
- Adresses IP bloquées : la liste est comparée à toutes les adresses de la requête (adresse de connexion, adresse du visiteur transmise par Cloudflare, chaque entrée de
-
Version 1.1.1 PrestaShop 1.7.6 à 8.x
Mêmes fonctions que la 1.9.3 (branche PrestaShop 9).
Nouveautés
- Cloudflare Turnstile, quatrième choix du contrôle anti-robot à côté de « Désactivé », Google reCAPTCHA v2 et v3, avec sa propre paire de clés (clé de site et clé secrète). Affiché comme la case v2, au-dessus du bouton d'envoi, il se coche le plus souvent tout seul. Mêmes formulaires que reCAPTCHA : contact et création de compte, connexion et mot de passe oublié si leur option est active ; jamais la newsletter, le tunnel de commande ni l'alerte de retour en stock. Le script de Cloudflare n'est chargé que sur la page du formulaire protégé. Vérification sur le serveur auprès de Cloudflare ; l'action du widget doit être celle du formulaire.
- Adresses IP bloquées (rubrique Général) : une par ligne, adresse exacte IPv4 ou IPv6, joker IPv4 (
1.2.3.*) ou plage CIDR (1.2.3.0/24,2001:db8::/32). Une ligne invalide est refusée à l'enregistrement, avec un message. Contrôle fait en premier, sur tous les formulaires protégés, tunnel de commande et alerte de retour en stock compris ; le journal note « Adresse IP bloquée » et l'entrée qui correspond. Les vrais clients qui partagent cette connexion sont refusés aussi : copier l'IP depuis le journal. - Alerte de retour en stock (module
ps_emailalerts, « Prévenez-moi lorsque le produit est disponible » de la fiche produit, envoi AJAX), nouveau formulaire protégé, décoché par défaut : code de page (fiche produit ouverte dans la session du navigateur), adresses IP bloquées et filtres d'e-mail (adresses jetables, adresses, domaines et motifs bloqués, domaines toujours acceptés). Ni captcha, ni délai minimal, ni pot de miel : le gabarit deps_emailalertsn'a pas de point d'accroche pour ce champ. L'adresse du compte d'un client connecté n'est jamais refusée par les filtres d'e-mail. Un refus affiche le message d'erreur deps_emailalerts, par son propre script, et n'enregistre aucune alerte. Prévu pour les versions deps_emailalertsde PrestaShop 1.7.7 à 8.x : la version actuelle (3.0.0) demande PrestaShop 1.7.7 ou plus ; sur 1.7.6, une version plus ancienne deps_emailalertsest nécessaire, et ce cas n'a pas été vérifié. - Multiboutique : la page de réglages fonctionne maintenant comme les pages de réglages de PrestaShop. Dans le contexte d'une boutique ou d'un groupe, chaque réglage a une case devant son libellé : cochée, la valeur est propre à cette boutique ou à ce groupe ; décochée, le champ est désactivé et la valeur de toutes les boutiques (ou du groupe) s'applique, et l'enregistrement supprime la valeur propre de la boutique. Dans le contexte « Toutes les boutiques », la page indique que vous modifiez toutes les boutiques et qu'une boutique ou un groupe qui a sa propre valeur la garde. Le journal reste propre à chaque boutique.
Modifications
- La rubrique « Google reCAPTCHA » des réglages devient « Contrôle anti-robot » ; ses deux options deviennent « Contrôle sur la connexion » et « Contrôle sur le mot de passe oublié » et valent pour le service choisi.
Notes de mise à jour
- La mise à jour depuis la 1.1.0 ajoute les nouveaux réglages vides (clés Turnstile, adresses IP bloquées). Le contrôle anti-robot choisi et les formulaires protégés restent ceux d'avant ; l'alerte de retour en stock reste décochée. Aucun nouveau point d'accroche.
- Vider ensuite les caches CCC et Smarty de PrestaShop : le script et les gabarits du module changent.
-
Version 1.1.0 PrestaShop 1.7.6 à 8.x
Première version de la branche
prestashop/legacy: PrestaShop 1.7.6 à 8.x, PHP 7.1 à 8.1. Mêmes protections que la 1.9.2 (branche PrestaShop 9).Nouveautés
- Code de page : l'heure d'affichage du formulaire est gardée dans le cookie PrestaShop du visiteur. Un envoi sans page ouverte est refusé ; sur le contact et la création de compte, un envoi moins de 2 secondes après l'affichage aussi.
- Champ pot de miel invisible, écrit par le serveur dans le formulaire de contact, la page « Créer un compte » et chaque bloc newsletter ; ajouté par JavaScript à la connexion, au mot de passe oublié, et au formulaire de contact d'un thème qui n'appelle pas
displayGDPRConsent. - Google reCAPTCHA au choix : v2 (case « Je ne suis pas un robot »), v3 (invisible, score minimal réglable) ou désactivé, avec une paire de clés par version. Vérification sur le serveur ; si Google ne répond pas, l'envoi est refusé.
- Inscription à la newsletter protégée (module
ps_emailsubscription2.6 et plus, formulaire et envoi AJAX) : code de page et champ pot de miel, jamais de reCAPTCHA. Un envoi refusé n'inscrit personne. - Connexion et mot de passe oublié protégés : code de page et champ pot de miel, reCAPTCHA en option pour chacun (désactivé par défaut). Pas de délai minimal à la connexion, pour les gestionnaires de mots de passe. La connexion envoyée depuis l'onglet « Se connecter » du tunnel de commande est contrôlée aussi, sans reCAPTCHA.
- Création de compte pendant la commande, en option décochée par défaut (tunnel PrestaShop) : seuls le code de page absent, le champ pot de miel rempli et les listes du marchand refusent ; ni Google ni délai minimal au tunnel. Une création de compte envoyée au tunnel avec un panier vide suit les règles de la page « Créer un compte ».
- Filtres d'adresses e-mail sur le contact, la création de compte et la newsletter : plus de 10 000 domaines d'adresses jetables (liste CC0
disposable-email-domains), adresses, domaines et motifs bloqués par le marchand, domaines toujours acceptés. Au tunnel de commande, seules les listes du marchand s'appliquent. - Filtres de message sur le contact : nombre maximal de liens (les liens vers la boutique ne comptent pas) et mots interdits, en mots entiers, sans tenir compte des accents ni des majuscules. Les mots interdits s'appliquent aussi au prénom et au nom de la page « Créer un compte ».
- Journal des refus dans le back-office (liste native de PrestaShop), avec compteurs (aujourd'hui, 7 jours, 30 jours), filtres, tri et purge ; en option, les envois acceptés aussi. Conservation réglable (30 jours par défaut), purge propre à chaque boutique. Le journal garde la réponse de Google (score v3, action, domaine, codes d'erreur) et jamais un mot de passe.
- Mode test : les contrôles ne s'appliquent qu'aux adresses IP listées ; la page de réglages affiche l'IP vue par PrestaShop.
- Refus sans redirection : la page s'affiche de nouveau avec un message, et la saisie du visiteur est conservée (sauf au tunnel, où PrestaShop réaffiche le formulaire vide).
- Page de réglages native de PrestaShop (six sections), réglages par boutique. Interface et messages aux visiteurs en français, anglais et arabe.
Notes de mise à jour
- Première version de cette branche : installation seulement. Désactiver tout autre module de captcha, et vérifier qu'aucun cache de page complète ne sert les pages portant un formulaire protégé ou le formulaire newsletter.